



【日本初】国境を跨ぐ証跡「CoC(管理連鎖)」×「CoP(来歴連鎖)」で「真正性」を判定する発明が特許査定。国際標準規格「ISO26345」との「オープンクローズ戦略」でサプライチェーンの安全性を担保
cycaltrust株式会社
10月1日施行の「サイバー対処能力強化法」を踏まえ、機器・ソフトウェア・部品が「どこで作られ、誰の手を経たか」を組織の境界を越えて検証可能に。弊社主導「国際標準規格」で相互運用を開き特許群で実装を守る
サイカルトラスト株式会社(本社:東京都渋谷区、代表取締役:須江 剛、以下「サイカルトラスト」)は、「鑑定証明システム(R)」に関する新たな国内特許(第7910837号)を取得したことをお知らせいたします(※1)。
サイカルトラストは、複数の組織に跨る “あらゆる資産(物理(製品等)、非物理(デジタルコンテンツ等)、ハイブリッド(RWA・デジタルツイン等))” について、証跡「CoC(管理連鎖)」と「CoP(来歴連鎖)」を生成し、両者の連続性・整合性・相互対応に基づいて「真正性(トラスト)」の強度を判定する「鑑定証明システム(R)」の新たな国内特許を取得いたしました。
本特許技術は、サイカルトラストがブロックチェーンの国際標準規格委員会「ISO/TC307(WG8)」で提案・原案作成を主導する国際標準規格「ISO 26345」と対をなすものです。「国際標準規格」によって組織の間で来歴を相互に検証するための共通の枠組みを開き(オープン)、その枠組みの上で「真正性(トラスト)」を判定する実装を「特許群(40件超)」で守る(クローズ)。弊社は、この「オープンクローズ戦略」により、サプライチェーンの安全性を支える基盤を提供いたします。
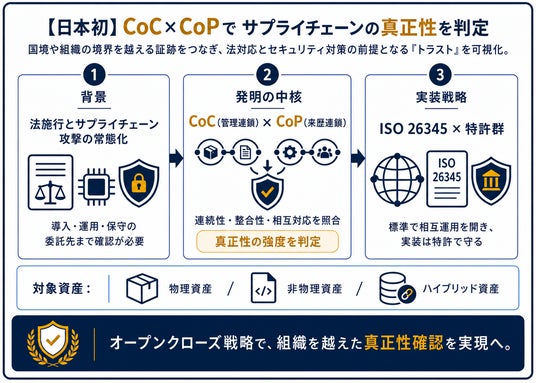
2026年10月1日、「サイバー対処能力強化法」が施行されます(※2)。基幹インフラ事業者には重要な電子計算機の届出が求められ、その届出には導入・運用・保守を委託する事業者の情報も含まれます(※2)。また、「独立行政法人 情報処理推進機構(IPA)」の「情報セキュリティ10大脅威 2026」でも、「サプライチェーンや委託先を狙った攻撃」が組織向けの脅威の第2位に挙げられています(※3)。機器・ソフトウェア・部品の来歴と、報告・調査に用いる証跡の「真正性(トラスト)」を組織を跨いで検証できることの重要性は一層高まっています。
第1章(背景) 「サイバー対処能力強化法」とサプライチェーンを経由する脅威
第1節「サイバー対処能力強化法」の施行と、委託先を含む届出・報告
「サイバー対処能力強化法」(正式名称:重要電子計算機に対する不正な行為による被害の防止に関する法律)は、2025年5月に公布され(※2)、施行期日が政令により2026年10月1日と定められました(※4)。
同法のもとで、基幹インフラ事業者には、特定重要電子計算機の届出(施行時点で導入済みのものは2027年3月31日まで)とインシデントの報告が求められます。届出の対象には、導入・運用・保守を委託する事業者の情報も含まれ、基幹インフラ事業者と取引やシステム連携のある事業者も、セキュリティ対策の状況の説明や、被害発生時の情報連携を求められる可能性が指摘されています(※2)。
第2節「サプライチェーンや委託先を狙った攻撃」の常態化
「IPA」の「情報セキュリティ10大脅威 2026」では、組織向けの脅威として、「サプライチェーンや委託先を狙った攻撃」が第2位、「AIの利用をめぐるサイバーリスク」が第3位、「地政学的リスクに起因するサイバー攻撃(情報戦を含む)」が第6位に挙げられています(※3)。
攻撃者は、防御の固い組織を直接狙うのではなく、その組織に機器・ソフトウェア・保守サービスを提供する取引先や委託先を経由して侵入を試みます。1つの組織の中だけで対策を完結させることは難しく、組織の境界を越えて、機器・ソフトウェア・部品が「どこで作られ、誰の手を経たか」を確かめる仕組みが求められています。
第2章(課題) 組織を跨ぐサプライチェーンで「真正性」を確かめられない「3つの課題」
第1節 部品・ソフトウェアの「来歴」が組織の境界で途切れる課題
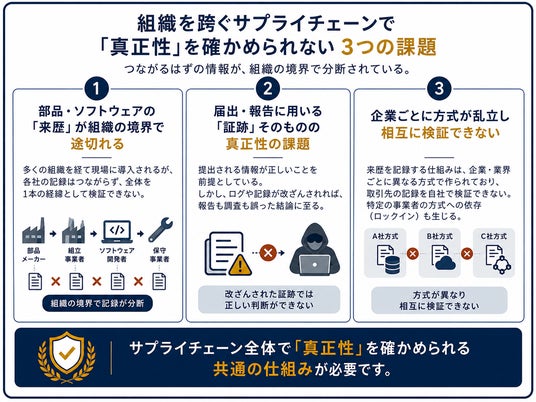
機器は、部品メーカー、組立事業者、ソフトウェア開発者、その他保守事業者など、多くの組織を経て現場に導入されます。各組織が自社の記録を持っていても、それらは組織の境界で途切れ、全体を1本の経緯として検証することはできません。部品が組み込まれ(統合)、交換・取り外される(分離)過程では、記録の対応関係はさらに複雑になります。
第2節 届出・報告に用いる「証跡」そのものの「真正性(トラスト)」の課題
届出や報告は、提出される情報が正しいことを前提としています。しかし、ログや記録が改ざんされていれば、報告も調査も誤った結論に至ります。攻撃の自動化と高度化が進むなかで、証跡そのものが本物であることを、後から第三者が確かめられることが必要です。
第3節 企業ごとに方式が乱立し相互に検証できない課題
来歴を記録する仕組みは、企業や業界ごとに異なる方式で作られてきました。方式が異なれば、取引先の記録を自社で検証することはできず、特定の事業者の方式への依存(ロックイン)も生じます。組織を跨ぐ検証には、特定の方式に依存しない共通の枠組みが必要です。
第3章(解決策) 特許技術(「鑑定証明システム(R)」)による「3つの解決策」
第1節 証跡「CoC(管理連鎖)」×「CoP(来歴連鎖)」による、組織を跨ぐ来歴の検証
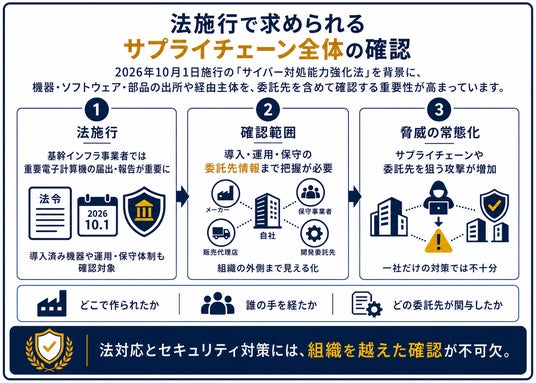
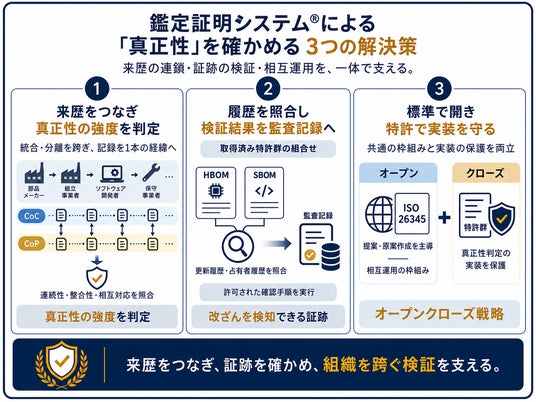
今回特許査定を受けた特許技術は、資産、イベント、状態、アサーション(主張)、証拠、主体および位置等に関するデータを、1つまたは複数の記録基盤から取得し、証跡「CoC(管理連鎖)」×「CoP(来歴連鎖)」を生成します。そのうえで、両者の連続性・整合性・相互対応に基づいて、「真正性(トラスト)」の強度を区分して判定します。
対象は、先述の通り、部品や機器などの物理資産に限らず、ソフトウェアやデータなどの非物理資産、さらに複数の構成要素からなるRWAやデジタルツイン等を含むハイブリッド資産にも及びます。記録基盤も、分散型台帳を用いるもの、用いないもの、両者を組み合わせたものに対応します。これにより、組織ごとに途切れていた記録を、統合・分離を跨いで “1本の経緯” として検証できるようになります。
第2節 「HBOM」・「SBOM」の更新履歴の照合と改ざんを検知できる監査記録
弊社は、通信機器・デジタル製品について「HBOM(Hardware Bill of Materials)」および「SBOM(Software Bill of Materials)」の更新履歴、占有者履歴等を多角的に照合し、改ざんや不正な占有を検出する特許を複数取得済みです。
さらに、資産の種類・証拠・記録先・リスクに応じて「真正性(トラスト)」の確認手順を組み立て、許可された手順のみを実行し、その結果を監査記録として残す特許技術(特許取得済み)を組み合わせます。記録基盤に分散型台帳等を用いることで、届出・報告の基礎となる証跡を、改ざんを検知できる形で残すことができます。
第3節 「国際標準規格(ISO 26345)」と特許群による「オープンクローズ戦略」
サイカルトラストが「ISO/TC307(WG8)」で提案・原案作成を主導する「国際標準規格(ISO 26345)」は、資産の統合・分離を跨いだ来歴を、記録・アサーション・証拠の参照として再構成し、検証するための枠組み、データモデルおよび関係者の役割を定めることを目指すものです。分散型台帳の種類、トークンの方式、暗号方式、識別子の方式を特定しない、技術中立な枠組みとして提案しています(※5)。
「国際標準規格」で相互運用の枠組みを開くことで、企業や業界ごとに異なる方式の間でも、来歴を相互に検証できるようになります。そのうえで、「真正性(トラスト)」の強度を判定する実装は「特許群(40件超)」で守ります。「国際標準規格」だけでは差別化できず、「特許群」だけでは普及しない ―― この両者を一体で運用することが、サイカルトラストの「オープンクローズ戦略」です。
第4章(結論) サイカルトラスト 代表取締役 須江 剛 コメント
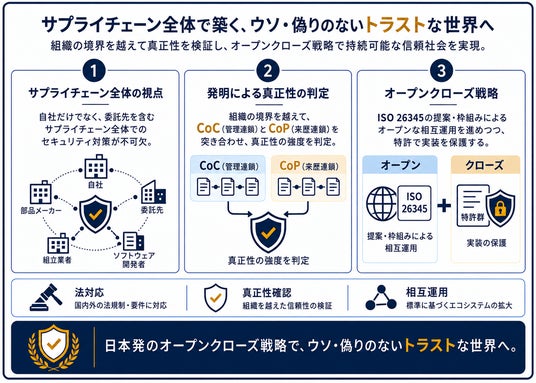
2026年10月1日に施行される「サイバー対処能力強化法」により、サイバーセキュリティは、1つの組織の中だけで完結する課題ではなくなりました。委託先を含むサプライチェーン全体で、機器・ソフトウェア・部品が「どこで作られ、誰の手を経たのか」を確かめられるかが問われています。
弊社は、組織を跨ぐ証跡「CoC(管理連鎖)」×「CoP(来歴連鎖)」を照合し、「真正性(トラスト)」の強度を判定する発明について特許査定を受けました。
「国際標準規格」は、多くの企業に採用されて初めて価値を持ちます。一方で「国際標準規格」に沿うだけでは差別化はできません。「国際標準規格」で相互運用の枠組みを開き、その上の実装を特許で守る「オープンクローズ戦略」を、スタートアップとして一貫して進めて参りました。
日本発の「オープンクローズ戦略」を通じて、サプライチェーンに「ウソ・偽りのないトラストな世界」を実現いたします。
第5章 サイカルトラストに関しまして
(1)会社概要
サイカルトラストは、「AIオーケストレーション」×「ブロックチェーン」を用いて、あらゆる資産の「真正性(トラスト)」、「本人証明」、「商品の所有者証明」、「サプライチェーン・トレーサビリティ証明」、「環境デューデリジェンス証明」、その他「人権デューデリジェンス証明」などを担保する「鑑定証明システム(R)」を開発・運営する企業です。
中核となる特許群は、その基本特許としての功績が認められ、2025年に「発明大賞(発明功労賞)」を受賞しています。
【公式Webサイト】
https://cycaltrust.co.jp/
【公式X 】
https://x.com/cycaltrust
【公式YouTube】
https://www.youtube.com/@cycaltrust_official
(2)ヴィジョン:「ウソ・偽りのないトラストな世界を」
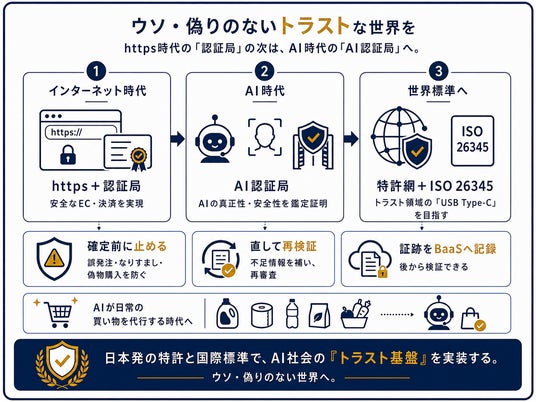
かつてインターネット黎明期、偽サイトや盗聴からWebの世界を救ったのは、「http」から「https」への格上げとそれを支えた「セキュリティ認証局」の誕生でした。通信相手が本物であることを第三者が証明する仕組みが整ったことで、世界中で安全なEコマースや金融決済が可能になりました。
そして今、AIエージェントが自律的に社会を動かす時代を迎え、私たちは当時とは比較にならない規模の脅威、すなわち「フロンティアAI」の制御不能化や「ディープフェイク」による偽装に直面しています。次の時代、世界中のすべてのAIに必須となるのは、そのAIが「本物か」・「安心安全か」を第三者としてリアルタイムに鑑定証明する「AI認証局」であると、私たちは考えています。サイカルトラストは、この未来のAI社会における「『関所となるシステム』=『鑑定証明システム(R)』」について、特許群の権利化を引き続き進めて参ります。
私たちは、この「AI認証局」という次世代インフラの確立を、充電・通信端子を世界共通にした「USB タイプC」の歴史になぞらえています。かつて特定メーカーの「独自端子」は、巨大なエコシステムを背景に「業界標準(デファクトスタンダード)」の地位を築いていましたが、「国際標準規格(デジュールスタンダード)」ではありませんでした。一方、「USB タイプC」は「国際標準規格(IEC 62680-1-3)」として認定された結果、世界を席巻していた「独自端子」を一気に置き換え、世界共通のインターフェースとなりました。最終的に市場を制したのは「国際標準規格」を押さえた側でした。
サイカルトラストも、40件超の国内外特許・出願からなる特許網(知財の盾)に加え、世界中のサプライチェーンや企業が安心して繋がり合うための国際標準規格「ISO 26345」(ISO/TC 307にて策定中)について、提案・原案作成を主導しています。私たちが目指すのは、乱立する独自技術を一つの共通ルールに収れんさせ、あらゆるビジネスが世界中でその恩恵を等しく享受できる、トラスト領域における「USB タイプC」のポジションです。
かつて安全なインターネットが世界にイノベーションをもたらしたように、サイカルトラストは「国際標準規格」により「ウソ・偽りのないトラストな世界を」実現して参ります。
第6章 本リリースの出典
(※1)「日本初」の記載、および国内特許「鑑定証明システム(R)」(特許番号:特許第7910837号/出願番号:特願2026-096321/2026年8月17日登録)に関する補足
・比較対象:日本国内における「複数組織に跨る資産について、記録基盤から取得したデータに基づき『CoP(来歴連鎖)』と『CoC(管理連鎖)』を生成し、両者の連続性・整合性・相互対応から真正性の強度を区分して判定するトラスト基盤」に関するシステムおよび特許技術。
・選定基準:2026年9月時点、自社Web調べ(特許庁データベース「J-PlatPat」を用いた関連特許調査、および国内主要システムベンダー・セキュリティベンダーの公開情報に基づく客観的調査、その他システムおよび特許技術の権利化として初)。
(※2)トレンドマイクロ「『能動的サイバー防御』で組織は何に備えるべきか」(2026年8月14日公表)
(※3)独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」(2026年1月29日公表)
(※4)内閣官房「サイバー安全保障に関する取組(能動的サイバー防御の実現に向けた検討など)」(令和7年法律第42号、2025年5月23日公布)
(※5)ISO/TC 307「ISO 26345」アウトライン文書(2026年4月22日付)および第18回総会決議(2026年6月18日付)
第1節 部品・ソフトウェアの「来歴」が組織の境界で途切れる課題
機器は、部品メーカー、組立事業者、ソフトウェア開発者、その他保守事業者など、多くの組織を経て現場に導入されます。各組織が自社の記録を持っていても、それらは組織の境界で途切れ、全体を1本の経緯として検証することはできません。部品が組み込まれ(統合)、交換・取り外される(分離)過程では、記録の対応関係はさらに複雑になります。
第2節 届出・報告に用いる「証跡」そのものの「真正性(トラスト)」の課題
届出や報告は、提出される情報が正しいことを前提としています。しかし、ログや記録が改ざんされていれば、報告も調査も誤った結論に至ります。攻撃の自動化と高度化が進むなかで、証跡そのものが本物であることを、後から第三者が確かめられることが必要です。
第3節 企業ごとに方式が乱立し相互に検証できない課題
来歴を記録する仕組みは、企業や業界ごとに異なる方式で作られてきました。方式が異なれば、取引先の記録を自社で検証することはできず、特定の事業者の方式への依存(ロックイン)も生じます。組織を跨ぐ検証には、特定の方式に依存しない共通の枠組みが必要です。
第3章(解決策) 特許技術(「鑑定証明システム(R)」)による「3つの解決策」
第1節 証跡「CoC(管理連鎖)」×「CoP(来歴連鎖)」による、組織を跨ぐ来歴の検証
今回特許査定を受けた特許技術は、資産、イベント、状態、アサーション(主張)、証拠、主体および位置等に関するデータを、1つまたは複数の記録基盤から取得し、証跡「CoC(管理連鎖)」×「CoP(来歴連鎖)」を生成します。そのうえで、両者の連続性・整合性・相互対応に基づいて、「真正性(トラスト)」の強度を区分して判定します。
対象は、先述の通り、部品や機器などの物理資産に限らず、ソフトウェアやデータなどの非物理資産、さらに複数の構成要素からなるRWAやデジタルツイン等を含むハイブリッド資産にも及びます。記録基盤も、分散型台帳を用いるもの、用いないもの、両者を組み合わせたものに対応します。これにより、組織ごとに途切れていた記録を、統合・分離を跨いで “1本の経緯” として検証できるようになります。
第2節 「HBOM」・「SBOM」の更新履歴の照合と改ざんを検知できる監査記録
弊社は、通信機器・デジタル製品について「HBOM(Hardware Bill of Materials)」および「SBOM(Software Bill of Materials)」の更新履歴、占有者履歴等を多角的に照合し、改ざんや不正な占有を検出する特許を複数取得済みです。
さらに、資産の種類・証拠・記録先・リスクに応じて「真正性(トラスト)」の確認手順を組み立て、許可された手順のみを実行し、その結果を監査記録として残す特許技術(特許取得済み)を組み合わせます。記録基盤に分散型台帳等を用いることで、届出・報告の基礎となる証跡を、改ざんを検知できる形で残すことができます。
第3節 「国際標準規格(ISO 26345)」と特許群による「オープンクローズ戦略」
サイカルトラストが「ISO/TC307(WG8)」で提案・原案作成を主導する「国際標準規格(ISO 26345)」は、資産の統合・分離を跨いだ来歴を、記録・アサーション・証拠の参照として再構成し、検証するための枠組み、データモデルおよび関係者の役割を定めることを目指すものです。分散型台帳の種類、トークンの方式、暗号方式、識別子の方式を特定しない、技術中立な枠組みとして提案しています(※5)。
「国際標準規格」で相互運用の枠組みを開くことで、企業や業界ごとに異なる方式の間でも、来歴を相互に検証できるようになります。そのうえで、「真正性(トラスト)」の強度を判定する実装は「特許群(40件超)」で守ります。「国際標準規格」だけでは差別化できず、「特許群」だけでは普及しない ―― この両者を一体で運用することが、サイカルトラストの「オープンクローズ戦略」です。
第4章(結論) サイカルトラスト 代表取締役 須江 剛 コメント
2026年10月1日に施行される「サイバー対処能力強化法」により、サイバーセキュリティは、1つの組織の中だけで完結する課題ではなくなりました。委託先を含むサプライチェーン全体で、機器・ソフトウェア・部品が「どこで作られ、誰の手を経たのか」を確かめられるかが問われています。
弊社は、組織を跨ぐ証跡「CoC(管理連鎖)」×「CoP(来歴連鎖)」を照合し、「真正性(トラスト)」の強度を判定する発明について特許査定を受けました。
「国際標準規格」は、多くの企業に採用されて初めて価値を持ちます。一方で「国際標準規格」に沿うだけでは差別化はできません。「国際標準規格」で相互運用の枠組みを開き、その上の実装を特許で守る「オープンクローズ戦略」を、スタートアップとして一貫して進めて参りました。
日本発の「オープンクローズ戦略」を通じて、サプライチェーンに「ウソ・偽りのないトラストな世界」を実現いたします。
第5章 サイカルトラストに関しまして
(1)会社概要
サイカルトラストは、「AIオーケストレーション」×「ブロックチェーン」を用いて、あらゆる資産の「真正性(トラスト)」、「本人証明」、「商品の所有者証明」、「サプライチェーン・トレーサビリティ証明」、「環境デューデリジェンス証明」、その他「人権デューデリジェンス証明」などを担保する「鑑定証明システム(R)」を開発・運営する企業です。
中核となる特許群は、その基本特許としての功績が認められ、2025年に「発明大賞(発明功労賞)」を受賞しています。
【公式Webサイト】
https://cycaltrust.co.jp/
【公式X 】
https://x.com/cycaltrust
【公式YouTube】
https://www.youtube.com/@cycaltrust_official
(2)ヴィジョン:「ウソ・偽りのないトラストな世界を」
かつてインターネット黎明期、偽サイトや盗聴からWebの世界を救ったのは、「http」から「https」への格上げとそれを支えた「セキュリティ認証局」の誕生でした。通信相手が本物であることを第三者が証明する仕組みが整ったことで、世界中で安全なEコマースや金融決済が可能になりました。
そして今、AIエージェントが自律的に社会を動かす時代を迎え、私たちは当時とは比較にならない規模の脅威、すなわち「フロンティアAI」の制御不能化や「ディープフェイク」による偽装に直面しています。次の時代、世界中のすべてのAIに必須となるのは、そのAIが「本物か」・「安心安全か」を第三者としてリアルタイムに鑑定証明する「AI認証局」であると、私たちは考えています。サイカルトラストは、この未来のAI社会における「『関所となるシステム』=『鑑定証明システム(R)』」について、特許群の権利化を引き続き進めて参ります。
私たちは、この「AI認証局」という次世代インフラの確立を、充電・通信端子を世界共通にした「USB タイプC」の歴史になぞらえています。かつて特定メーカーの「独自端子」は、巨大なエコシステムを背景に「業界標準(デファクトスタンダード)」の地位を築いていましたが、「国際標準規格(デジュールスタンダード)」ではありませんでした。一方、「USB タイプC」は「国際標準規格(IEC 62680-1-3)」として認定された結果、世界を席巻していた「独自端子」を一気に置き換え、世界共通のインターフェースとなりました。最終的に市場を制したのは「国際標準規格」を押さえた側でした。
サイカルトラストも、40件超の国内外特許・出願からなる特許網(知財の盾)に加え、世界中のサプライチェーンや企業が安心して繋がり合うための国際標準規格「ISO 26345」(ISO/TC 307にて策定中)について、提案・原案作成を主導しています。私たちが目指すのは、乱立する独自技術を一つの共通ルールに収れんさせ、あらゆるビジネスが世界中でその恩恵を等しく享受できる、トラスト領域における「USB タイプC」のポジションです。
かつて安全なインターネットが世界にイノベーションをもたらしたように、サイカルトラストは「国際標準規格」により「ウソ・偽りのないトラストな世界を」実現して参ります。
第6章 本リリースの出典
(※1)「日本初」の記載、および国内特許「鑑定証明システム(R)」(特許番号:特許第7910837号/出願番号:特願2026-096321/2026年8月17日登録)に関する補足
・比較対象:日本国内における「複数組織に跨る資産について、記録基盤から取得したデータに基づき『CoP(来歴連鎖)』と『CoC(管理連鎖)』を生成し、両者の連続性・整合性・相互対応から真正性の強度を区分して判定するトラスト基盤」に関するシステムおよび特許技術。
・選定基準:2026年9月時点、自社Web調べ(特許庁データベース「J-PlatPat」を用いた関連特許調査、および国内主要システムベンダー・セキュリティベンダーの公開情報に基づく客観的調査、その他システムおよび特許技術の権利化として初)。
(※2)トレンドマイクロ「『能動的サイバー防御』で組織は何に備えるべきか」(2026年8月14日公表)
(※3)独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」(2026年1月29日公表)
(※4)内閣官房「サイバー安全保障に関する取組(能動的サイバー防御の実現に向けた検討など)」(令和7年法律第42号、2025年5月23日公布)
(※5)ISO/TC 307「ISO 26345」アウトライン文書(2026年4月22日付)および第18回総会決議(2026年6月18日付)
本記事はアフィリエイトプログラムによる収益を得ている場合があります