



AIによる攻撃からシステムを守る「AI脆弱性診断支援サービス」を開始、コードの静的診断や現場常駐での脆弱性診断も提供|renue
PR TIMES
株式会社renue
人の手による確認だけでは追いつかないAIの攻撃にAIを使った診断で支援します
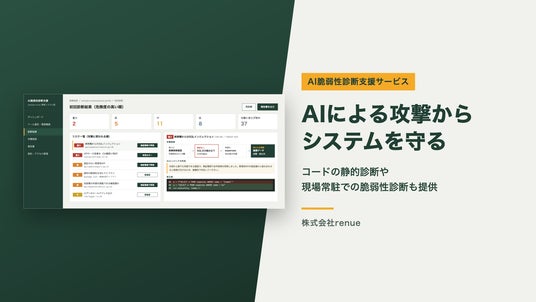
株式会社renue(本社:東京都港区、代表取締役:山本 悠介、以下「renue」)は、「AI脆弱性診断支援サービス」の提供を開始しました。
AIによる攻撃は、人の手による確認だけでは追いつけない速さと量で行われるようになりました。
本サービスは、AIを日常的に使って開発しているrenueが、攻撃する側と同じくAIを使ってシステムの弱点(脆弱性)を洗い出すサービスです。
「AI脆弱性診断支援サービス」の概要
本サービスは、AIによる攻撃からシステムを守りたい企業に向けたサービスです。今の体制のまま診断を始めたい情報システム部門と経営者を支援します。
攻撃する側は、AIを使って侵入口を休みなく総当たりで探し、まだ知られていない脆弱性まで突いてくるようになりました。人が順番に確認していく従来の診断だけでは、この速さと量に追いつけません。
本サービスでは、AIがコード全体を読み、処理の流れから弱点を探します。
提供形式は、企業の状況に合わせて次の中から選べます。
- コード受領型:ソースコードをお預かりし、プログラムを動かさずにコードを解析する静的診断を行います
- 現場常駐型:renueのAIエンジニアが現場に常駐し、対象システムの脆弱性を診断します
- ローカルLLMでの分析:コードを社外に出せない場合は、企業の環境内で動くAI(ローカルLLM)を使って分析します
いずれの形式でも、renueのAIエンジニアが企業のシステムに合う診断ツールを選んで準備し、診断を実施します。見つかった脆弱性は危険度の高い順に整理し、該当する箇所と対応方法を添えて報告します。
背景
2026年9月下旬の1週間で、交通、小売、チケット販売などの国内企業が相次いで不正アクセス被害を公表しました。同じ月には、2,000万件を超えるデータが影響を受けた事案も報じられています。
IPA(情報処理推進機構)が公表した「情報セキュリティ10大脅威 2026」の組織編では、「AIの利用をめぐるサイバーリスク」が初めて選ばれ、3位となりました。「システムの脆弱性を悪用した攻撃」も4位です。
攻撃する側は、AIで侵入口の探索を自動化できるようになりました。公開されているシステムを昼夜を問わず総当たりで調べ、見つけた弱点をすぐに試します。
これに対して、守る側の確認の多くは今も人の手で行われています。人が確認できる量と頻度には限りがあり、AIが繰り返す探索の速さには追いつけません。守る側もAIを使い、攻撃する側と同じ速さと広さで弱点を探すことが欠かせなくなっています。
renueは自社の開発で、AIを使ったセキュリティ診断を日常的に行ってきました。
新しい開発を始めるときにはシステム全体を、コードを変更するときには変更した部分を診断しています。本サービスは、その仕組みを企業の状況に合わせて提供するものです。攻撃される前に弱点を把握できる状態をつくります。
従来の課題
AIによる攻撃に備えようとしても、従来のやり方では大きく三つの課題があります。
人の手による診断だけでは、AIによる攻撃の速さと量に追いつけない
人の手による脆弱性診断は、担当者が手順に沿って一つずつ確認していきます。確認できる量に限りがあるため、診断の範囲は主要なシステムに絞られ、社内の小さな業務アプリや外部委託で作ったシステムは後回しになります。攻撃する側のAIは、後回しにされたシステムも含めて侵入口を探します。
また、攻撃する側は、まだ公表されていない脆弱性を突く攻撃(ゼロデイ攻撃)も含め、AIを使って新しい弱点を次々に探しています。
一方で、既知の脆弱性の一覧と照らし合わせる確認で見つかるのは、すでに知られている脆弱性だけです。そのシステム固有の弱点はどの一覧にも載っていないため、コードの処理の流れを読み解かなければ見つかりません。
本番のシステムを止められない
基幹システムや顧客向けのサービスは、診断のためであっても止めるのが難しいシステムです。動いている本番のシステムに診断の負荷をかけることにも、慎重な判断が求められます。
本番に直接入る診断は、契約や責任の範囲を決めるだけでも時間がかかります。テスト環境があっても、本番と同じ構成で診断に使える状態に整っていないこともあります。
AIを使った診断を、社内で組み立てる人手がない
AIを使った診断ツールは数多くあります。どれを選び、どう組み合わせるかを決めるには、AIと開発とセキュリティの知識が必要です。選んだツールを動かすには、診断のための環境の準備も要ります。
情報システム部門は、運用、ヘルプデスク、資産管理を少人数で兼ねることが多い部門です。ツールを比べ、環境を整え、結果を読み解く時間を確保するのは容易ではありません。ツールを導入できても、大量の指摘が並ぶと、どれから対応するかの判断にさらに時間がかかります。
本サービスの特長
AIを使って、人の手では届かなかった範囲まで弱点を探す
renueのAIエンジニアが、まず企業のシステム構成を確認します。使われている言語や外部の部品を調べ、診断の対象と範囲を定めます。
そのうえで、AIによるコードのチェックと、既知の脆弱性を網羅的に拾う診断ツールを組み合わせます。AIによるチェックは、ログインや権限の確認の抜けを処理の流れから見つけます。既知の脆弱性の一覧に載っていない、そのシステム固有の弱点も対象です。
人の目では時間のかかる量のコードも確認できるため、後回しになりがちな社内アプリや外部委託で作ったシステムまで範囲を広げられます。
使うツールと選んだ理由は一覧にし、情報システム部門と合意してから準備に入ります。診断に必要な環境の準備も、renueが担います。
コードの受領から現場常駐まで、企業に合わせた形で診断する
コード受領型では、お預かりしたソースコードを解析します。本番のシステムには接続しないため、システムを止めたり、負荷をかけたりすることはありません。
現場常駐型では、renueのAIエンジニアが現場に入り、担当者と話しながら対象システムを診断します。システムの構成や運用の事情を踏まえて、診断の範囲と進め方を決められます。
コードを社外に出せない場合は、企業の環境内で動くAI(ローカルLLM)を使って分析します。コードを外部のAIサービスに送らずに診断できます。
どの形式でも、作業は秘密保持契約の締結と診断範囲の合意から始めます。
危険度の高い順に、対応方法を添えて報告する
見つかった脆弱性は、世界的に使われている基準をもとに「重大」「高」「中」「低」の4段階に整理します。どこから手を付ければよいかが、報告を見ればわかります。
各脆弱性には、該当する箇所と対応方法を示します。専門の担当者がいなくても、何が起こりうるかを読み取れるよう、平易な言葉で説明を添えます。同じ原因の脆弱性はまとめて報告するため、対応の抜け漏れを防げます。
お客様と合意した範囲で、見つかった脆弱性が実際に悪用できるかを、本番から切り離したテスト環境で確かめます。検証範囲内で悪用可能性を確認できたものと、確認できなかったものを区別し、対応の優先順位を示します。
効果
AIによる攻撃に、AIを使って備えられる
攻撃する側と同じくAIを使うことで、診断の範囲と深さを広げられます。
・既知の脆弱性の一覧と照らし合わせるだけでは見つからない、システム固有の弱点まで把握できます
・社内の小規模アプリや外部委託で作ったシステムまで、診断の対象を広げられます
・ツールの選定と準備をrenueが担うため、情報システム部門の人員を通常の業務に充てたまま診断を進められます
・コードを社外に出せない場合も、ローカルLLMを使って診断できます
対応の優先順位がわかる
危険度の順に整理されるため、限られた人員でも重要な脆弱性から対応できます。
・対応方法が付くため、委託先や社内の開発者への依頼をそのまま出せます
・同じ原因の脆弱性をまとめて把握できるため、対応の抜け漏れを防げます
・悪用できるかを確かめた結果が付くため、確認すべき件数を絞り込めます
・経営層からの「うちは大丈夫か」に、診断の結果と対応の計画で答えられます
なお、効果はシステムの規模や構成によって異なります。
留意事項
本サービスは、お客様から提供を受けたソースコードと、お客様が許可したシステム・環境のみを対象とします。許可のないシステムや第三者のシステムにはアクセスせず、関係法令を遵守して実施します。
お預かりしたコードは秘密保持契約に基づいて扱い、外部のAIサービスを使う場合は事前にお客様の了承を得ます。作業の終了後は、返却または削除します。
本サービスは、すべての脆弱性の発見を保証するものではありません。
株式会社renueについて
renue(リノイ)は、「人間が生み出す付加価値を増やす」をビジョンに、「まず自分たちで技術を実用し普及する」をミッションとして掲げるAIコンサルティング企業です。
研究・自社開発、コンサルティング・受託開発、内製化支援の三つを軸に、企業のAI活用をスタートからゴールまで伴走支援しています。
会社概要
社名:株式会社renue(リノイ)
代表者:代表取締役 山本 悠介
本社:〒105-7105 東京都港区東新橋1-5-2 汐留シティセンター5階
設立:2021年3月
URL:https://renue.co.jp/
本件に関するお問い合わせ
株式会社renue 広報担当
メール:info@renue.co.jp
電話:03-4500-7154
代表者:代表取締役 山本 悠介
本社:〒105-7105 東京都港区東新橋1-5-2 汐留シティセンター5階
設立:2021年3月
URL:https://renue.co.jp/
本件に関するお問い合わせ
株式会社renue 広報担当
メール:info@renue.co.jp
電話:03-4500-7154
本記事はアフィリエイトプログラムによる収益を得ている場合があります