



SYZD Research合同会社、個人・小規模な攻撃者を想定した攻撃者エミュレーションサービスを提供開始
SYZD Research合同会社
AIを活用する攻撃者の基盤と手法を再現。初期侵入から情報窃取の模擬まで、脅威インテリジェンスを活用した現実の攻撃に対する耐性を評価。税込20万円から提供
ソフトウェアの脆弱性研究およびセキュリティ検証を行うSYZD Research合同会社(本社:北海道札幌市)は、2026年11月10日、脅威インテリジェンスに基づく「攻撃者エミュレーションサービス」の提供を開始します。
本サービスは、実際に観測された攻撃者の基盤・ツール・手法を顧客環境に合わせて再現し、既存のセキュリティ対策がどこまで機能するかを検証するセキュリティアセスメントサービスです。
主にAIを活用する個人・小規模な攻撃者を想定し、WebアプリケーションやAPI等を起点とした初期侵入から、侵入後の権限拡大、横展開、重要情報へのアクセス、情報窃取の模擬までを、合意した攻撃シナリオに沿って検証します。
評価にあたっては、独自の脅威インテリジェンス基盤『SYZD-INTEL』で攻撃者の活動傾向や攻撃目的といった戦略面の情報と、攻撃基盤・ツール・実行手順などの技術面の情報を照合し、対象環境で再現すべき攻撃を選定します。
検証では、攻撃が成立した箇所だけでなく既存の対策によって阻止できた箇所や、侵入後に到達できた範囲まで確かめられるのが特徴です。結果は実際の操作記録とともに評価報告書へまとめ、優先して改善すべき対策を提示します。自社でSOCを運用していない企業や、セキュリティ監視・運用を外部委託している中小企業でも、現実の攻撃に対する自社の耐性を具体的に把握できます。
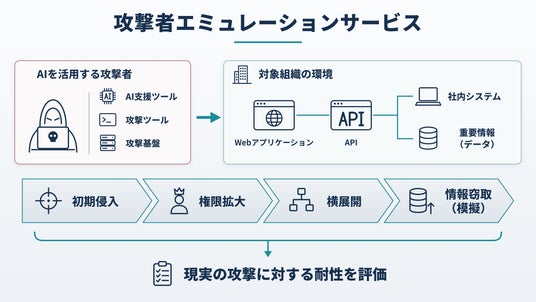
脅威インテリジェンスに基づく「攻撃者エミュレーションサービス」の全体像(当社作成)
■ サービス開発の背景
1. AIを活用した攻撃基盤の悪用と、小規模攻撃者による情報窃取の事例が相次いで報告されています。
2026年10月7日、CrowdStrikeは、韓国の金融機関を標的とした情報窃取事案の調査結果を公表しました。攻撃者が管理するサーバーから、AIを活用するペネトレーションテスト基盤「ARTEX」の設定ファイルやClaude Codeのセッション履歴が確認されており、実際の攻撃活動にAIツールが組み込まれている実態が明らかになっています。
また、JPCERT/CCも2026年10月23日に更新した注意喚起において、ARTEX、Cairn、CyberStrikeAIといったAI利用型のペネトレーションテスト基盤が攻撃に悪用されていることを報告しました。主にインターネットへ公開されたWebアプリケーションを標的として、脆弱性の探索や悪用の試行、設定ファイル・バックアップファイルの窃取を図る動きが確認されています。
これらの報告は異なる観測に基づくものであり、すべてが同一の攻撃者による活動というわけではありません。一方で、従来の攻撃手法にAI支援型の基盤を組み合わせた攻撃が、すでに実環境で運用されていることは共通しています。本サービスでは、こうした観測情報を攻撃シナリオの設計に取り入れ、現実の攻撃に対して組織がどこまで耐えられるかを検証します。
参考資料
CrowdStrike(2026年10月7日):Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance
JPCERT/CC(2026年10月23日更新):直近で相次いでいる国内組織における不正アクセスに関する注意喚起
2. 脆弱性の有無だけでは、実際の攻撃に対する耐性は判断できない
一般的な脆弱性診断は、システム内の脆弱性や設定不備を洗い出すうえで欠かせない手法です。しかし実際の攻撃では、公開サービスへの侵入を足がかりに認証情報を取得し、権限拡大や内部システムへの移動を経て重要情報へ到達するなど、複数の手法が組み合わされます。
そのため、個々の脆弱性を把握するだけでは十分とは言えません。想定される攻撃者の手法に対して、どこまで侵入を許してしまうのか、どの対策が攻撃を食い止めるのかを確かめる視点が求められます。
本サービスは、脅威インテリジェンスを起点に攻撃環境とシナリオを構築することで、導入済みの対策が実際に機能するかと、万一侵入された場合に生じ得る影響を評価します。
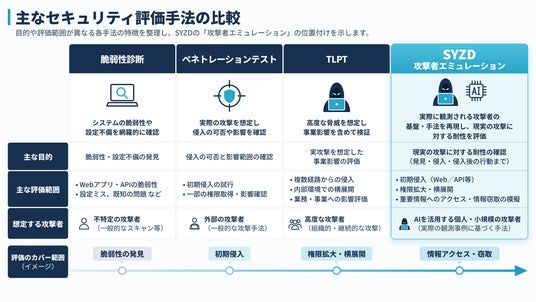
主なセキュリティ評価手法の比較と「攻撃者エミュレーション」の位置付け(当社作成)
■ サービスの特徴
1. 脅威インテリジェンスに基づいて攻撃者の環境・手法を再現
独自基盤『SYZD-INTEL』を用い、対象組織に関係する攻撃者の活動傾向と技術情報を照合します。分析では、攻撃者の目的や狙われやすい技術に加え、実際に使われた攻撃基盤、ツール、AIの利用方法、侵入経路、実行手順などを確認します。
そこから顧客のシステム構成と検証目的に合った攻撃シナリオを設計し、検証用の攻撃環境を用意します。単発の公開PoC(概念実証コード)を実行するだけではなく、観測された攻撃者の環境と手順を可能な範囲で再現することに重きを置いています。
2. 初期侵入から侵入後の行動までを一連のシナリオで検証
検証内容は、顧客の対象環境や想定する攻撃者像に合わせて設計します。たとえば外部公開システムを起点とする場合、以下のような行動を段階的に再現します。
- 初期侵入(Webアプリケーション、API、認証機能等を対象とした侵入の試行)
- 侵入後の実行(取得したアクセス権限や実行環境を利用した後続操作)
- 権限拡大(認証情報やアクセス制御の問題を利用した上位権限の取得)
- 横展開(内部ネットワークや関連システム・BI基盤への移動)
- 目標到達(重要情報へのアクセスおよび情報窃取の模擬)
これらは検証段階の例であり、すべての案件で全段階を実施するわけではありません。また、攻撃の成否だけでなく、「どの段階で既存の対策が機能したか」「侵入後にどこまで到達できたか」を記録として残します。
3. SOCを持たない企業でも、既存対策の有効性を確認可能
大規模なレッドチーム演習やTLPT(脅威ベースのペネトレーションテスト)とは異なり、本サービスは主に個人・小規模の攻撃者を想定した、焦点を絞った攻撃シナリオによる耐性評価です。
評価対象は、顧客が利用するWebアプリケーション、API、認証基盤、社内システム、BI基盤などのうち、攻撃シナリオに関係する範囲となります。SOCの自社運用や大規模な監視体制を前提とせず、対象環境に残るログや防御製品の記録などから、既存の対策が攻撃に対してどう機能したかを確かめます。外部の運用委託先やシステム開発担当者との改善検討にそのまま使える形で結果を整理します。
4. 独自基盤『SYZD-INTEL』について
『SYZD-INTEL』は、公開された脆弱性情報、攻撃事例、悪用実績、攻撃ツールなどの情報を収集・整理し、脅威の分析に活用する独自基盤です。CISA KEV、NVD、JPCERT/CCなどの公的情報に加え、研究者・セキュリティベンダーの技術報告や公開PoCなどを情報源としています。
本サービスでは、攻撃者の活動傾向や攻撃目的、標的となる業種・技術といった戦略面の情報と、実際に使用された攻撃基盤、ツール、脆弱性、悪用手順といった技術面の情報を組み合わせ、評価対象に関係する脅威を選び出します。
選び出した脅威情報は、攻撃環境の構築や侵入経路の選択、攻撃シナリオの設計へ直接反映されます。
■ ご依頼から評価報告までの流れ
評価は以下の5つの工程で進めます。調査や検証にはAIや各種ツールを活用しますが、最終的な評価結果はすべて担当リサーチャーが記録を確認したうえで確定します。
- 検証目的・対象範囲の合意 評価対象となるシステム、守りたい重要情報、懸念する被害、実施可能な操作と禁止事項を確認します。
- 脅威分析・攻撃シナリオの設計 『SYZD-INTEL』を活用して対象環境に関係する攻撃手法や基盤を選定し、再現する攻撃と到達目標を定めます。
- 攻撃環境の構築 シナリオの実行に必要な攻撃基盤、ツール、AI支援型の攻撃環境などを準備します。
- 攻撃の再現検証 合意したシナリオに沿って攻撃を実行し、成立条件、阻止された箇所、到達範囲などを記録します。
- 耐性評価・報告 検証結果を担当リサーチャーが精査し、操作記録と推奨対策を整理した評価報告書を納品します。
実施条件と安全管理について
攻撃シナリオによっては、設定変更、権限変更、システムへの負荷、情報へのアクセスなどを伴う場合があります。そのため本サービスでは、着手の前に対象システムの所有者・管理権限を確認し、実行する操作、想定される影響、禁止事項、実施時間帯、停止条件、復旧方法、取得情報の取扱いなどを事前に合意します。攻撃の再現検証はすべて、この合意条件の範囲内で実施します。
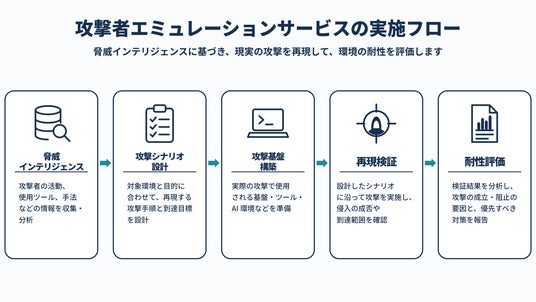
攻撃者エミュレーションサービスの実施フロー(当社作成)
■ 提供プラン・料金
対象環境と検証する攻撃シナリオの規模に応じて、3つのプランを用意しています。
- ライト|限定的な攻撃シナリオの検証:税込200,000円 外部公開サービス等を対象に、選定した攻撃者の初期侵入手法を中心として、範囲を限定した再現検証を行います。
- スタンダード|攻撃シナリオに基づく耐性評価:税込400,000円 1つの対象環境について、合意した攻撃シナリオに基づき、初期侵入から侵入後の行動、指定した到達目標までを評価します。対象となる行動や検証範囲は、事前に合意した条件によります。
- アドバンスト|複合シナリオ・侵入後の到達評価:税込600,000円~ 複数の攻撃手法・権限・システムを組み合わせたシナリオを設計し、権限拡大や横展開、重要情報への到達などを含む評価を実施します。
※ 料金は想定する対象範囲・工数に基づく基本価格です。攻撃基盤の構築、対象環境の規模、検証内容などに応じて個別にお見積もりします。
※ 標準成果物は、評価報告書、攻撃の実施結果と証拠、推奨対策です。再検証、修正コード作成、対外提出用記録書などは別途お見積もりとなります。
■ サービスの詳細・お問い合わせ
単発での評価を基本としつつ、環境変更後や対策実施後の再評価、定期的な検証についても個別にご相談いただけます。攻撃シナリオが固まっていない段階でも、対象環境や守りたい情報、懸念している被害などをもとに検証内容をご提案します。
- サービス詳細:https://syzd.jp/services/assessment/
- お問い合わせ:contact@syzd.jp
■ SYZD Researchについて
SYZD Research合同会社は、ブラウザ、OS、サーバー基盤、AI推論基盤等の脆弱性研究を行うセキュリティ研究開発企業です。脆弱性研究と脅威インテリジェンスから得られた知見を生かし、現実の攻撃手法に基づくセキュリティ評価を提供しています。
- 会社名:SYZD Research合同会社
- 所在地:〒060-0001 北海道札幌市中央区北一条西3丁目3番地33 リープロビル302
- 設立:2026年9月2日
- 事業内容:ソフトウェアの脆弱性研究、セキュリティ検証、脅威インテリジェンスに関する調査・開発
- 公式サイト:https://syzd.jp/
独自基盤『SYZD-INTEL』を用い、対象組織に関係する攻撃者の活動傾向と技術情報を照合します。分析では、攻撃者の目的や狙われやすい技術に加え、実際に使われた攻撃基盤、ツール、AIの利用方法、侵入経路、実行手順などを確認します。
そこから顧客のシステム構成と検証目的に合った攻撃シナリオを設計し、検証用の攻撃環境を用意します。単発の公開PoC(概念実証コード)を実行するだけではなく、観測された攻撃者の環境と手順を可能な範囲で再現することに重きを置いています。
2. 初期侵入から侵入後の行動までを一連のシナリオで検証
検証内容は、顧客の対象環境や想定する攻撃者像に合わせて設計します。たとえば外部公開システムを起点とする場合、以下のような行動を段階的に再現します。
- 初期侵入(Webアプリケーション、API、認証機能等を対象とした侵入の試行)
- 侵入後の実行(取得したアクセス権限や実行環境を利用した後続操作)
- 権限拡大(認証情報やアクセス制御の問題を利用した上位権限の取得)
- 横展開(内部ネットワークや関連システム・BI基盤への移動)
- 目標到達(重要情報へのアクセスおよび情報窃取の模擬)
これらは検証段階の例であり、すべての案件で全段階を実施するわけではありません。また、攻撃の成否だけでなく、「どの段階で既存の対策が機能したか」「侵入後にどこまで到達できたか」を記録として残します。
3. SOCを持たない企業でも、既存対策の有効性を確認可能
大規模なレッドチーム演習やTLPT(脅威ベースのペネトレーションテスト)とは異なり、本サービスは主に個人・小規模の攻撃者を想定した、焦点を絞った攻撃シナリオによる耐性評価です。
評価対象は、顧客が利用するWebアプリケーション、API、認証基盤、社内システム、BI基盤などのうち、攻撃シナリオに関係する範囲となります。SOCの自社運用や大規模な監視体制を前提とせず、対象環境に残るログや防御製品の記録などから、既存の対策が攻撃に対してどう機能したかを確かめます。外部の運用委託先やシステム開発担当者との改善検討にそのまま使える形で結果を整理します。
4. 独自基盤『SYZD-INTEL』について
『SYZD-INTEL』は、公開された脆弱性情報、攻撃事例、悪用実績、攻撃ツールなどの情報を収集・整理し、脅威の分析に活用する独自基盤です。CISA KEV、NVD、JPCERT/CCなどの公的情報に加え、研究者・セキュリティベンダーの技術報告や公開PoCなどを情報源としています。
本サービスでは、攻撃者の活動傾向や攻撃目的、標的となる業種・技術といった戦略面の情報と、実際に使用された攻撃基盤、ツール、脆弱性、悪用手順といった技術面の情報を組み合わせ、評価対象に関係する脅威を選び出します。
選び出した脅威情報は、攻撃環境の構築や侵入経路の選択、攻撃シナリオの設計へ直接反映されます。
■ ご依頼から評価報告までの流れ
評価は以下の5つの工程で進めます。調査や検証にはAIや各種ツールを活用しますが、最終的な評価結果はすべて担当リサーチャーが記録を確認したうえで確定します。
- 検証目的・対象範囲の合意 評価対象となるシステム、守りたい重要情報、懸念する被害、実施可能な操作と禁止事項を確認します。
- 脅威分析・攻撃シナリオの設計 『SYZD-INTEL』を活用して対象環境に関係する攻撃手法や基盤を選定し、再現する攻撃と到達目標を定めます。
- 攻撃環境の構築 シナリオの実行に必要な攻撃基盤、ツール、AI支援型の攻撃環境などを準備します。
- 攻撃の再現検証 合意したシナリオに沿って攻撃を実行し、成立条件、阻止された箇所、到達範囲などを記録します。
- 耐性評価・報告 検証結果を担当リサーチャーが精査し、操作記録と推奨対策を整理した評価報告書を納品します。
実施条件と安全管理について
攻撃シナリオによっては、設定変更、権限変更、システムへの負荷、情報へのアクセスなどを伴う場合があります。そのため本サービスでは、着手の前に対象システムの所有者・管理権限を確認し、実行する操作、想定される影響、禁止事項、実施時間帯、停止条件、復旧方法、取得情報の取扱いなどを事前に合意します。攻撃の再現検証はすべて、この合意条件の範囲内で実施します。
攻撃者エミュレーションサービスの実施フロー(当社作成)
■ 提供プラン・料金
対象環境と検証する攻撃シナリオの規模に応じて、3つのプランを用意しています。
- ライト|限定的な攻撃シナリオの検証:税込200,000円 外部公開サービス等を対象に、選定した攻撃者の初期侵入手法を中心として、範囲を限定した再現検証を行います。
- スタンダード|攻撃シナリオに基づく耐性評価:税込400,000円 1つの対象環境について、合意した攻撃シナリオに基づき、初期侵入から侵入後の行動、指定した到達目標までを評価します。対象となる行動や検証範囲は、事前に合意した条件によります。
- アドバンスト|複合シナリオ・侵入後の到達評価:税込600,000円~ 複数の攻撃手法・権限・システムを組み合わせたシナリオを設計し、権限拡大や横展開、重要情報への到達などを含む評価を実施します。
※ 料金は想定する対象範囲・工数に基づく基本価格です。攻撃基盤の構築、対象環境の規模、検証内容などに応じて個別にお見積もりします。
※ 標準成果物は、評価報告書、攻撃の実施結果と証拠、推奨対策です。再検証、修正コード作成、対外提出用記録書などは別途お見積もりとなります。
■ サービスの詳細・お問い合わせ
単発での評価を基本としつつ、環境変更後や対策実施後の再評価、定期的な検証についても個別にご相談いただけます。攻撃シナリオが固まっていない段階でも、対象環境や守りたい情報、懸念している被害などをもとに検証内容をご提案します。
- サービス詳細:https://syzd.jp/services/assessment/
- お問い合わせ:contact@syzd.jp
■ SYZD Researchについて
SYZD Research合同会社は、ブラウザ、OS、サーバー基盤、AI推論基盤等の脆弱性研究を行うセキュリティ研究開発企業です。脆弱性研究と脅威インテリジェンスから得られた知見を生かし、現実の攻撃手法に基づくセキュリティ評価を提供しています。
- 会社名:SYZD Research合同会社
- 所在地:〒060-0001 北海道札幌市中央区北一条西3丁目3番地33 リープロビル302
- 設立:2026年9月2日
- 事業内容:ソフトウェアの脆弱性研究、セキュリティ検証、脅威インテリジェンスに関する調査・開発
- 公式サイト:https://syzd.jp/
- ライト|限定的な攻撃シナリオの検証:税込200,000円 外部公開サービス等を対象に、選定した攻撃者の初期侵入手法を中心として、範囲を限定した再現検証を行います。
- スタンダード|攻撃シナリオに基づく耐性評価:税込400,000円 1つの対象環境について、合意した攻撃シナリオに基づき、初期侵入から侵入後の行動、指定した到達目標までを評価します。対象となる行動や検証範囲は、事前に合意した条件によります。
- アドバンスト|複合シナリオ・侵入後の到達評価:税込600,000円~ 複数の攻撃手法・権限・システムを組み合わせたシナリオを設計し、権限拡大や横展開、重要情報への到達などを含む評価を実施します。
※ 料金は想定する対象範囲・工数に基づく基本価格です。攻撃基盤の構築、対象環境の規模、検証内容などに応じて個別にお見積もりします。
※ 標準成果物は、評価報告書、攻撃の実施結果と証拠、推奨対策です。再検証、修正コード作成、対外提出用記録書などは別途お見積もりとなります。
■ サービスの詳細・お問い合わせ
単発での評価を基本としつつ、環境変更後や対策実施後の再評価、定期的な検証についても個別にご相談いただけます。攻撃シナリオが固まっていない段階でも、対象環境や守りたい情報、懸念している被害などをもとに検証内容をご提案します。
- サービス詳細:https://syzd.jp/services/assessment/
- お問い合わせ:contact@syzd.jp
■ SYZD Researchについて
SYZD Research合同会社は、ブラウザ、OS、サーバー基盤、AI推論基盤等の脆弱性研究を行うセキュリティ研究開発企業です。脆弱性研究と脅威インテリジェンスから得られた知見を生かし、現実の攻撃手法に基づくセキュリティ評価を提供しています。
- 会社名:SYZD Research合同会社
- 所在地:〒060-0001 北海道札幌市中央区北一条西3丁目3番地33 リープロビル302
- 設立:2026年9月2日
- 事業内容:ソフトウェアの脆弱性研究、セキュリティ検証、脅威インテリジェンスに関する調査・開発
- 公式サイト:https://syzd.jp/
- 会社名:SYZD Research合同会社
- 所在地:〒060-0001 北海道札幌市中央区北一条西3丁目3番地33 リープロビル302
- 設立:2026年9月2日
- 事業内容:ソフトウェアの脆弱性研究、セキュリティ検証、脅威インテリジェンスに関する調査・開発
- 公式サイト:https://syzd.jp/
本記事はアフィリエイトプログラムによる収益を得ている場合があります