



脆弱性情報を「技術部門だけの課題」から「経営判断」へ。UCK、AI・DX時代のセキュリティ情報サイトを公開
UCK Inc. Japan
CVE情報をもとに、リスクの重大度から経営判断・担当者別の対策までをわかりやすく整理。技術とビジネスがワンチームで取り組むセキュリティ対策を支援。
UCK Inc. Japan 合同会社(以下、UCK)は、世界共通の脆弱性識別番号であるCVE(Common Vulnerabilities and Exposures)情報などをもとに、企業が注意すべきサイバーセキュリティ上のリスクと必要な対応をわかりやすく整理・提示する情報サイト「セキュリティレポート」を公開しました。
本サイトは、エンジニアや情報システム担当者だけでなく、経営者や事業責任者など、技術的な専門知識を持たない方にもセキュリティリスクを理解していただくことを目的としています。
脆弱性の重大度や影響範囲に加え、経営・技術責任者が判断すべき事項や、担当者ごとの具体的な対応事項を整理することで、技術部門とビジネス部門が共通認識を持ち、迅速かつ適切な判断と対応を進められるよう支援します。
セキュリティレポート: https://security-report.info/
■ 開発の背景:技術とビジネスの認識格差を埋める
AI・DXの普及によって企業のデジタル技術への依存度が高まる一方、サイバーセキュリティ対策は依然として技術部門に依存しがちです。
重大な脆弱性が公表されても、経営者や事業責任者がその事業上の影響を十分に理解できなければ、システム更新に必要な予算や人員の確保、サービス停止の判断などが遅れる可能性があります。
「技術者が危険性を理解していること」と「企業として適切な対策を実行できること」は、必ずしも同じではありません。
UCK Inc. Japan合同会社は、こうした技術とビジネスの認識格差を埋めることが、AI・DX時代のセキュリティ対策において重要だと考えています。
その背景には、次の2つの考え方があります。
「AIやDX基盤は、適切なセキュリティ対策なくして成り立たない」
「サイバー攻撃に脆弱なAIやDX基盤は、ビジネスも脆弱になりうる」
AIやDXの導入は、企業の生産性向上や競争力強化に欠かせない取り組みです。しかし、その基盤となるシステムの安全性が確保されていなければ、情報漏えいやサービス停止、業務の中断などを通じて、ビジネスの継続性や顧客からの信頼にも影響を及ぼしかねません。
こうしたリスクに適切に対応するためには、技術部門がリスクを把握・評価するだけでなく、経営層や事業部門がその影響を理解し、組織全体で必要な対策を進めることが重要です。
そこでUCKは、脆弱性に関する技術情報を、経営判断や現場の具体的な行動につなげるための情報サイトとして「セキュリティレポート」を構築しました。
■ 「セキュリティレポート」の5つの特徴
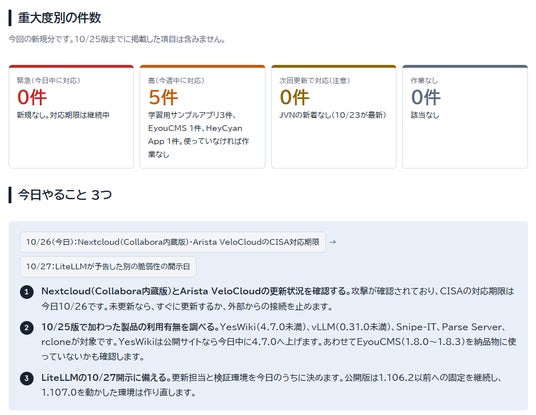
1. CVE情報をもとに、注意すべき脆弱性をわかりやすく整理
世界共通の脆弱性識別番号であるCVE情報を中心に、米国国立標準技術研究所(NIST)が運営するNational Vulnerability Database(NVD)や、米国サイバーセキュリティ・社会基盤安全保障庁(CISA)などの公開情報を参照し、企業が注意すべき脆弱性情報を整理します。
専門的な技術情報を単に掲載するのではなく、影響を受ける製品や想定されるリスク、対応の方向性をわかりやすく伝えることで、情報収集から具体的な対策への橋渡しを行います。
2. 脆弱性の重大度と、自社環境に応じた対応判断を支援
脆弱性の深刻度を示すCVSSスコアや、実際の悪用が確認されているかといった情報を参考に、「緊急」「高」「注意」などの区分でリスクを整理します。
さらに、対象製品の利用状況や公開範囲などによって必要な対応が異なることも示し、企業が自社環境に応じた対応の優先順位を判断するための情報を提供します。
これにより、公開されている脆弱性の重大度だけで対応を決めるのではなく、自社のシステム環境や事業への影響を踏まえた判断につなげます。
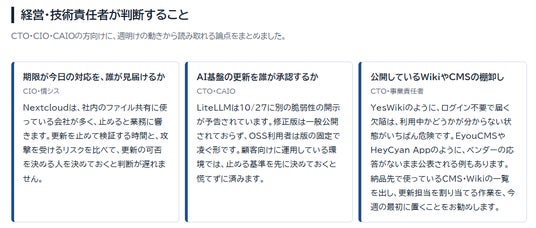
3. 経営者・事業責任者が判断すべきポイントを提示
脆弱性への対応には、システムの更新や一時停止、対策に必要な予算・人員の確保など、技術部門だけでは完結しない判断が求められる場合があります。
本サイトでは、技術的なリスクに加え、対応期限の目安や業務への影響、承認が必要となる事項など、経営者や事業責任者が検討すべきポイントを整理します。
技術的な脆弱性情報を、企業としての意思決定に必要な情報へとつなげることで、経営層と技術部門の円滑な連携を支援します。
4. 担当者別の具体的なアクションを提示
脆弱性情報を把握するだけでなく、組織内の誰が何をすべきかを明確にすることも重要です。
本サイトでは、経営・事業部門、CTO・CAIO、CIO・情報システム部門、全社員など、それぞれの立場に応じた対応事項を整理します。
例えば、経営・事業部門では業務影響や対応方針の判断、技術責任者や情報システム部門では対象製品の利用状況の確認や技術的対策の検討など、役割に応じた具体的な行動につなげます。
「脅威の把握 → 優先順位の判断 → 担当者ごとの実行」
この一連の流れを同じレポートで示すことで、部門を越えたセキュリティ対策の推進を支援します。
5. AI関連のセキュリティリスクにも着目
生成AIの普及に伴い、AIアプリケーションやLLM関連のソフトウェアを安全に利用するための対策も重要になっています。
本サイトでは、AI関連の脆弱性やセキュリティ上の注目事項も取り上げ、AI活用を推進する企業が安全性と利便性を両立するための情報を提供します。
■ 目指すのは「セキュリティ対策のワンチーム化」
企業のセキュリティ対策を実効性のあるものにするには、専門知識を持つ担当者だけでなく、経営者、事業責任者、そして現場の従業員まで、組織全体がリスクを理解することが重要です。
セキュリティに関する情報が一部の専門家だけにとどまるのではなく、誰もが必要な情報にアクセスでき、適切な判断や行動につなげられる状態が求められています。
「セキュリティレポート」は、技術とビジネスをつなぐ共通言語として機能することを目指しています。
「セキュリティは技術部門だけの仕事ではなく、ビジネスを守るための全社的な取り組みである」
この考え方のもと、技術部門が把握・評価したリスクを経営層や事業部門と共有し、組織全体が同じ危機感を持って対策に取り組む「ワンチーム」の実現を支援します。
単なる脆弱性情報の提供にとどまらず、経営判断と組織の具体的な行動につなげること。それが「セキュリティレポート」の目指す役割です。
■ 今後の展望
UCK Inc. Japanは今後も、国内外で公開される脆弱性情報やAI関連のセキュリティ情報を継続的に発信し、技術者だけでなく経営者や事業部門にも伝わる情報提供を目指します。
また、システム開発やAI・DX支援で培った技術的知見を活用し、企業のセキュリティ意識の向上と、実効性のある対策の推進に貢献してまいります。
■ サイト概要
サイト名: セキュリティレポート(Security Report)
URL: https://security-report.info/
運営会社: UCK Inc. Japan 合同会社
主な内容: CVE情報を中心とした脆弱性情報、重大度別のリスク整理、対応事項、経営・技術責任者向けの判断材料、担当者別のアクション、AI関連のセキュリティ情報
対象: 企業経営者、事業責任者、CTO、CIO、CAIO、情報システム担当者、エンジニア、AI・DX推進担当者など
※本サイトの情報は、国内外の公開情報をもとに作成しています。脆弱性の影響範囲や必要な対応は利用環境によって異なります。実際の対策にあたっては、製品提供元の公式情報および自社環境をご確認ください。
■ 会社概要
会社名: UCK Inc. Japan 合同会社
所在地: 〒108-6028 東京都港区港南2丁目15-1 品川インターシティA棟 28階
設立: 2019年3月
事業内容: システム開発、AIソリューションの導入支援など
企業サイト: https://uck-inc.jp/
■ 本件に関するお問い合わせ
UCK Inc. Japan 合同会社
メールアドレス: support@uck-inc.com
お問い合わせフォーム: https://uck-inc.jp/contact
本記事はアフィリエイトプログラムによる収益を得ている場合があります