連載:今週の「ざっくり知っておきたいIT業界データ」 第254回
市場トレンドやユーザー動向を「3行まとめ」で理解する 10月10日~10月16日
Webサイトのデータベースを狙う攻撃が顕著に増加/情シス担当の半数が転職意向、背後にある変化/AI業務活用、実態は“AIオペレーター”?、ほか
2026年10月19日 08時00分更新


本連載「ざっくり知っておきたいIT業界データ」では、過去1週間に調査会社などから発表されたIT市場予測やユーザー動向などのデータを、それぞれ3行にまとめてお伝えします。
今回(2026年10月10日~10月16日)は、ランサムウェア攻撃や国家支援型APT攻撃の最新動向、Webサイトに対する攻撃の急増やそこに見られる変化、情報システム担当者の転職意向とその背景、企画/マーケティング職のAI活用実態と得られた/得られなかったものについてのデータを紹介します。
[セキュリティ] 国内ランサムウェア被害件数は前年同期比1.6倍に、AIの攻撃解析を妨害する手法も(S2W、10月14日)
・世界のランサムウェア被害件数、2026年上半期は前年同期比で1.35倍に増加
・日本は前年平均の約1.6倍に増加、韓国や台湾の被害件数を上回る
・日本で最多の被害をもたらしたのは、新興攻撃グループ「The Gentlemen」
ダークウェブや犯罪フォーラムの観測、国家支援型APTグループ分析に基づく「2026年上半期のランサムウェア動向」レポートより。リークサイトに掲載されたランサムウェア被害は世界全体で5984件に上り、2025年上半期の4429件から約1.35倍に増加した。日本の企業/組織における被害は64件で、2025年の半期平均(39件)の約1.6倍にあたり、東アジア3カ国(日本/台湾/韓国)の中で最多の件数。日本では、2025年に登場したランサムウェアグループ「The Gentlemen」による被害が昨年の1件から13件へと急増し、最も多くの被害をもたらしたグループとなった。北朝鮮/中国/ロシアの国家支援型APTグループに関する報告は世界全体で158件で、2025年下半期の147件から7.5%増加している(北朝鮮99件、中国33件、ロシア26件)。
⇒ 高度な攻撃手法を駆使する国家支援型APTグループの攻撃においては、LLMベースのセキュリティエージェントによる脅威解析を中断させようと、マルウェア内部に多数のプロンプトインジェクションを埋め込んだ事例も発見されたとのこと。防御側では“AIで守る”アプローチが注目されていますが、そのAI自身もまた攻撃のターゲットになりつつあります。
[セキュリティ] Webサイトへの攻撃で「SQLインジェクション」「攻撃元IPの分散」が顕著に、AIによる攻撃自動化の可能性も(サイバーセキュリティクラウド、10月15日)
・Webサイトの攻撃検知件数、7~9月は前四半期比で16.3%増加。9月は今年最多
・「SQLインジェクションの増加」「攻撃元IPの分散化」が大きなトレンド
・探索行為(Webスキャン)と侵入試行(SQLインジェクション)が同時期に急増、攻撃自動化の可能性
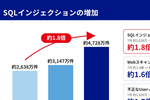
同社が提供するクラウド型WAF/WAF運用サービスの観測データに基づくレポート。2026年7~9月のサイバー攻撃検知数は、前四半期比16.3%増の累計約10億7000万件に達した。これは1日平均約1165万件、1秒間あたり約135件にあたる。特に9月は月間約4.5億件と、7月の約1.6倍の攻撃を検知し、9月26日には1日で約2142万件を記録している。同月は、攻撃の下見にあたる「探索行為(Webスキャン)」と、発見された入り口をこじ開ける「侵入試行(SQLインジェクション)」が同時に急増しており、この2つの行為の連携が自動化されている様子が鮮明になった。また「攻撃元の分散化」も顕著であり、ある国内ECサイトへの攻撃では、1日に最大19万件の異なるIPアドレスからの攻撃も観測したという。そのため「特定IPアドレスのブロックや国別のアクセス制御だけでは防ぎきれない可能性がある」と指摘している。
⇒ この1、2カ月ほど、立て続けにサイバー攻撃による情報漏洩事件が公表されています。同社の別レポートによると、国内では約40分間で326ものIPアドレスを使い分け、1200件超のアクセスを繰り返す攻撃も観測されており、AIの利用を直接示す痕跡は確認されていないものの「AIエージェントまたはそれに近い仕組みが使われている可能性がある」とのこと。上述した“探索-侵入試行の連携”も含め、サイバー攻撃の自動化が新たな段階を迎えており、警戒と対策の検討が必要です。
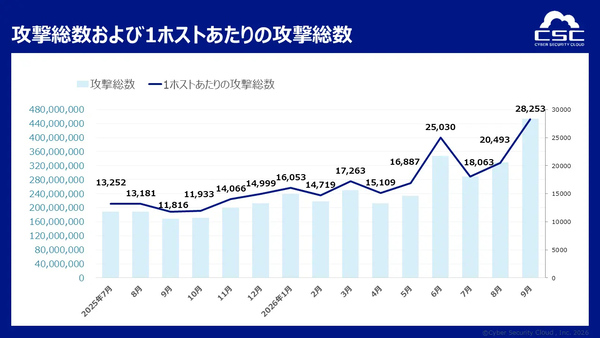
同社のWAFが検知した攻撃総数/1ホストあたりの攻撃総数の推移(2025年7月~2026年9月)(出典:サイバーセキュリティクラウド)
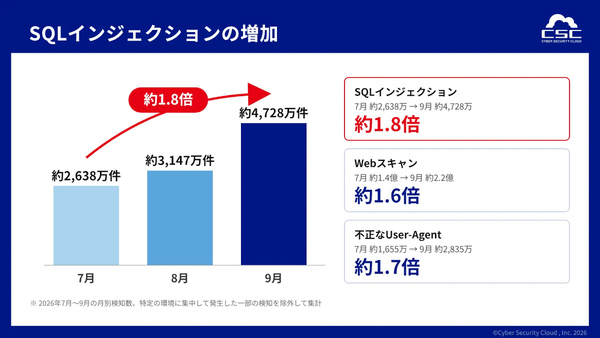
データベースを狙ったSQLインジェクション攻撃が、7月から9月の間に急増した(出典:サイバーセキュリティクラウド)
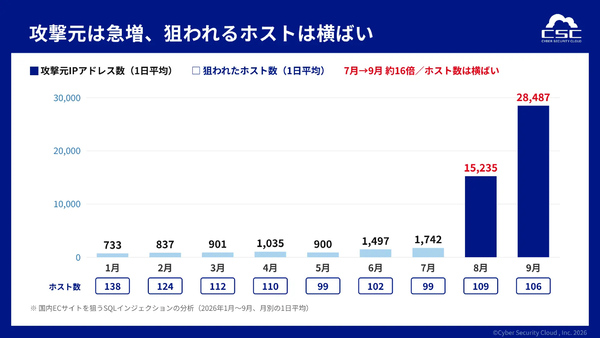
SQLインジェクションの攻撃元IPアドレスが急増し、「攻撃元の分散化」の兆候が見られる(出典:サイバーセキュリティクラウド)
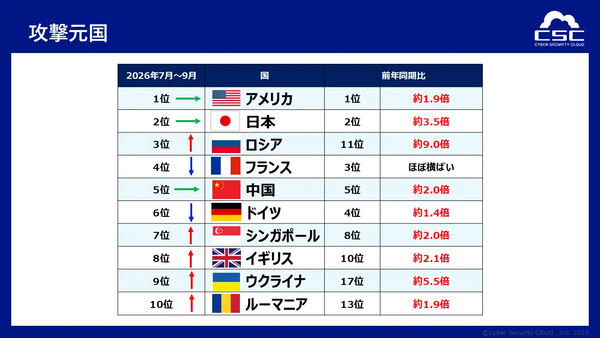
攻撃元IPアドレスを持つ国のランキング。2位日本からの攻撃が前年同期比で3.5倍に増加(出典:サイバーセキュリティクラウド)
本記事はアフィリエイトプログラムによる収益を得ている場合があります

この連載の記事
-
第253回
ITトピック
AI利用が多い技術者ほど「自分でコードを書ける能力」も重視/世界の6割近くが「技術進歩が生活を破壊」と回答、ほか -
第252回
ITトピック
ITフリーランスの9割「AI時代への対策を実践」/内部不正が上場企業の約4割で発生/“静かな退職”に2つの類型を発見、ほか -
第251回
ITトピック
開発業務へのAI適用、「品質やROIの把握」は未成熟/10月義務化のカスハラ対策、遅れる現状/AI利用で「幸福感が向上」は2割未満、ほか -
第250回
ITトピック
IT技術者の4割が「5年後のスキル陳腐化」に危機感/働くシニアは多いが「長く働きやすい」環境ではない日本/トークンコストの成果証明は難しい、ほか -
第249回
ITトピック
AI利用の多い技術者ほど「人間の責任」も意識/AI利用を隠すのは「手抜きと思われるのがイヤ」/AIが実行するサイバー攻撃が急増、ほか -
第248回
ITトピック
SaaSに代わりAIエージェント支える“AaaS”が台頭/議事録作成AIは「意思決定支援」へ進化/生成AIの顧客満足度・1位はClaude、ほか -
第247回
ITトピック
「原則出社」命じる企業とテレワーク社員の意識ギャップ/“推し活依存”自覚するZ世代が2割/シニアの利用が盛んな○○アプリ、ほか -
第246回
ITトピック
PC価格高騰で4割の企業が「調達を延期」/“謎のExcelマクロ”は業務継続リスク/日本のデジタル行政、利用率・満足度とも最低レベル、ほか -
第245回
ITトピック
年収1500万円以上の半数が「AI時代でキャリアの見直し」今後の戦略は?/カスハラ対策義務化まで2ヶ月、対策の遅れと被害の実態、ほか -
第244回
ITトピック
情シス人材不足でも「採用予定なし」中小企業の意見/“従業員発のSNS炎上”6割の企業が懸念/「SNS疲れ」利用を減らす効果的方法、ほか - この連載の一覧へ