



ランサムウェア被害が過去最多の今、インターネットから切り離した環境でもAIでインシデント対応を。SIGQ、閉域で完結する「Incident Lake Self-Hosted」の提供を開始
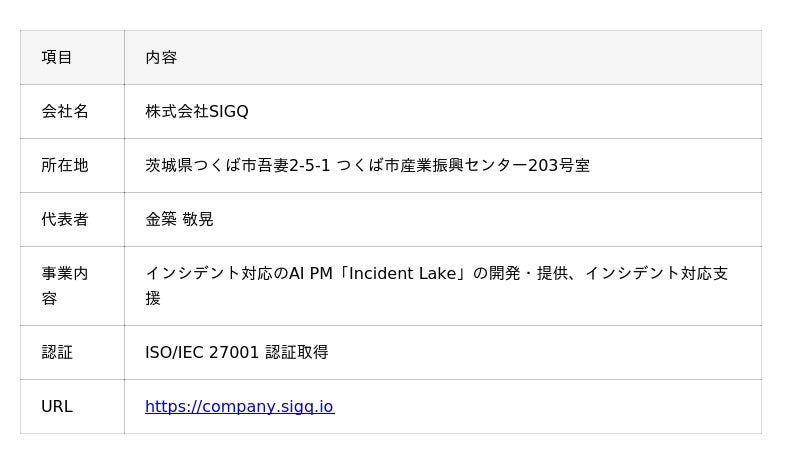
株式会社SIGQ
自社開発のインシデント対応特化AIモデル「Otter」も環境内で稼働し、外部のPublic LLM APIを使わない設計。検知から報告書・ポストモーテムまでを閉域内で一気通貫に
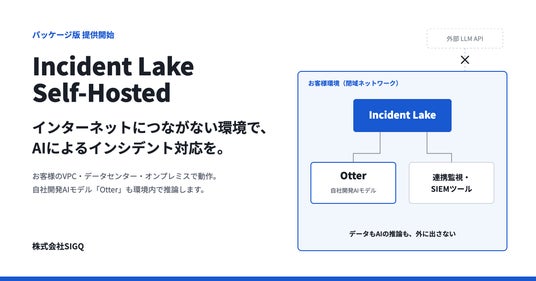
株式会社SIGQ(本社:茨城県つくば市、代表取締役:金築 敬晃)は、インシデント対応のAI PM「Incident Lake」のパッケージ版「Incident Lake Self-Hosted」の提供を開始しました。Dockerコンテナとして提供し、お客様のクラウド環境(VPC)・データセンター・オンプレミスの閉域ネットワーク内で動作します。
自社開発のインシデント対応特化AIモデル「Otter」も同じ環境内で稼働するため、推論のために外部のPublic LLM APIへデータを送る必要がありません。インターネットから切り離した環境のまま、検知・初動・調査・復旧から報告書・ポストモーテムまでをAIの支援付きで完結できます。
詳細はこちら:https://incidentlake.com/self-hosted
背景:攻撃が増えるほど、インシデントデータは「外に出せない」
警察庁が2026年9月10日に公表した資料によると、2026年上半期のランサムウェア被害報告は123件で、統計開始(2020年下半期)以降、半期として過去最多となりました。攻撃の前段となる脆弱性探索などの不審なアクセスも前年同期から大きく増えています(警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」)。
被害は長期化・高額化しています。同資料をもとにした報道では、復旧費用が1,000万円以上だった組織が約6割、1か月未満で復旧できた組織は5割弱にとどまるとされています。
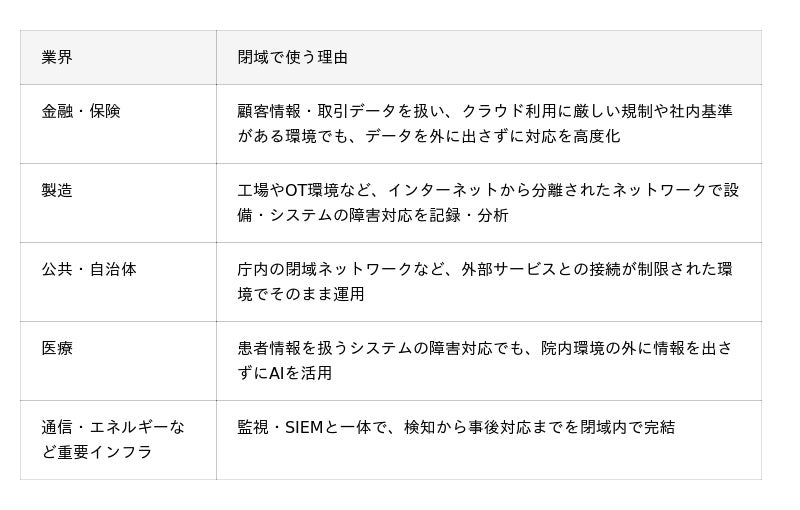
一方で、インシデント対応の現場にAIを使いたくても、使えない組織が多くあります。インシデントの記録には、侵害の経緯や脆弱性、顧客・患者情報など、企業にとって最も機密性の高い情報が含まれます。金融、製造のOT環境、自治体、医療、重要インフラなどでは、そもそもインターネットに接続しない、外部SaaSや外部LLMにデータを送らないことが前提です。
「攻撃を受けたときこそ迅速に動きたいが、そのためのAIツールが閉域では使えない」。このギャップを埋めるために開発したのが Incident Lake Self-Hosted です。
「Incident Lake Self-Hosted」の概要
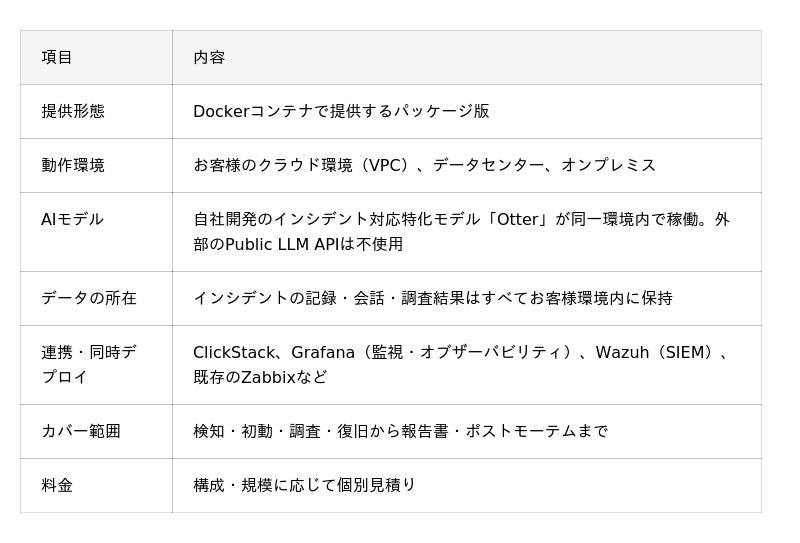
Incident Lake Self-Hosted は、AIインシデントコマンダー「Incident Lake」を閉域環境向けにパッケージ化した製品です。ログ・監視・SIEMと一緒にデプロイすれば、検知から事後対応までの流れ全体を外部への通信なしで回せます。
製品ページ:https://incidentlake.com/self-hosted
主な特長
1. インターネットに出ない。データも、AIの推論も
すべてのコンポーネントがお客様のVPC・データセンター・オンプレミス内で動作します。AIの推論にも外部のPublic LLM APIを使わないため、インシデントデータが環境の外に出ることはありません。インターネットから物理的・論理的に分離されたネットワークでもそのまま運用できます。
2. 検知から事後対応まで、閉域で一気通貫
ClickStack・Grafana(ログ・トレース・監視)、Wazuh(SIEM)を一緒にデプロイでき、Zabbixなど既存の監視基盤とも連携します。システム障害もセキュリティインシデントも同じ流れで、検知・初動・調査・復旧から報告書・ポストモーテムまでを閉域内で完結できます。
3. Dockerで、既存環境にそのまま
Dockerコンテナとして提供するため、一定のマシンリソースを確保できれば既存の環境にデプロイできます。構成と必要リソースは、お客様の環境・規模に応じて提案します。
4. 人が決める、安全なAI設計
最終判断は必ず人が行います。外部ツールへのアクセスは読み取り専用で、AIの支援はいつでも停止できます。緊急時にAIが勝手にシステムを変更することはありません。
閉域で動くAIを支える自社モデル「Otter」
閉域でのAI活用を可能にしているのが、SIGQが自社開発するAIモデル「Otter」です。汎用性ではなく、インシデント対応、影響範囲の推定、タイムライン再構成、ナレッジ化という領域での精度に絞って学習を続けています。
- データを外に出さない:Incident Lakeが稼働する環境の内側で推論が完結します。
- 顧客ごとに専用モデル化できる:顧客ごとのパラメータを追加学習し、顧客単位で分離したモデルとしてデプロイできます。共有モデルにプロンプトで文脈を渡すのではなく、その組織のインシデント文脈を学んだモデルを手元に置けます。
- フロンティアモデルに依存しない:Incident Lakeは当初からデータモデリングとRAGの設計に注力しており、ごく一部の処理を除き、外部の大規模モデルの性能や価格改定に左右されない構造になっています。
参考:Incident Lake 独自のAIモデル「Otter」が誕生します(SIGQ公式note、2026年10月13日)
想定ユースケース
導入方法とパートナー募集
導入は、SIGQによる直販とパートナー経由の2通りです。直販では、SIGQがお客様と直接契約し、環境設計・デプロイから運用・保守までを一貫して担当します。パートナー経由では、SIer・MSPなどのパートナー企業が提案・構築・運用を担当し、SIGQが製品提供と技術支援を行います。
あわせて、Incident Lake Self-Hosted の提案・デプロイ・運用を共に担うパートナー企業(SIer、MSP、セキュリティベンダーなど)を募集します。
お問い合わせは https://incidentlake.com/contact から受け付けています。
代表コメント
株式会社SIGQ 代表取締役 金築 敬晃
「サイバー攻撃は、もはや「起きるかどうか」ではなく「起きたときにどれだけ早く立ち直れるか」の問題になっています。ところが、最も守るべきデータを扱う組織ほど、インシデント対応にAIを使えずにいました。インシデントの記録は企業にとって最も機密性の高い情報のひとつであり、外部のAIに渡すわけにはいかないからです。Incident Lake Self-Hosted と自社モデル Otter によって、インターネットにつながない環境のままでも、AIの力で初動を速め、経験を組織の資産に変えられるようになります。「つながない」ことと「AIを使う」ことを両立させ、日本の重要な現場のレジリエンスを高めていきます。」
会社概要・お問い合わせ
製品に関するお問い合わせ・資料請求:https://incidentlake.com/self-hosted
※ ClickStack・Grafana・Wazuh・Zabbixは各OSSプロジェクトの製品です。記載の製品名は各社の商標または登録商標です。
本記事はアフィリエイトプログラムによる収益を得ている場合があります