最前線のサイバーセキュリティ従事者に光を当てる「AironWorks Frontliners」レポート
人はリスクではなく“資産” ―― イスラエル国防軍元CISOが示す「AI時代の3ステップ」
2026年09月07日 13時00分更新


サイバーセキュリティ訓練基盤やメールセキュリティを提供するAironWorks(アイロンワークス)は、2026年8月31日、セキュリティカンファレンス「AironWorks Frontliners 2026」を開催した。
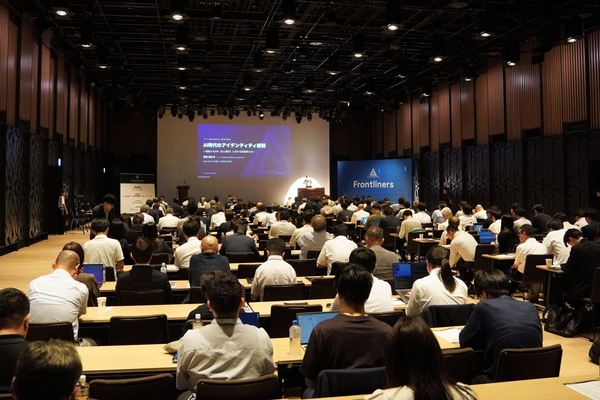
TODA HALL & CONFERENCE TOKYOにて完全招待制で開かれた
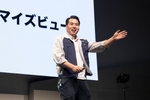
同イベントでは、セキュリティ有識者たちによる約20のセッションを展開。本記事では、イスラエル国防軍(IDF)で25年勤務し、CISOも務めたノアム・シャール(Noam Shaar)氏の特別キーノートと、AironWorksの代表取締役 CEOである寺田彼日(てらだ あに)氏によるオープニングをレポートする。
シャール氏は、AIの台頭による「第2のサイバー革命」とそれに対抗するための「3つのステップ」について語り、「有事において対応の違いを生み出すのは“人”である」と強調した。
ノアム・シャール(Noam Shaar)氏
世界がサイバー攻撃を知った“Stuxnet”の衝撃
シャール氏は、イスラエル国防軍でCISOを務め、諜報・サイバー部隊である「Unit 8200」のサイバー作戦を率いた経験を持つ。同部隊は軍屈指の精鋭が集められ、数多くのセキュリティ企業の創業者を輩出していることでも知られる。同氏は現在、ベンチャーキャピタルで防衛技術の関連企業を投資するほか、AironWorksの社外取締役も務める。
話の皮切りとなったのは、世界がサイバー攻撃の脅威を初めて認識した「第1のサイバー革命」についてだ。
同氏がUnit 8200に配属された当時、まだサイバー関連の業務は存在していなかったという。やがてインターネットが普及し、国家や犯罪組織がサイバー空間に参入する動きはあったものの、大半の人はインターネットの恩恵だけを享受する静かな状況が続いていた。しかし、その状況が一変したのは、産業制御システムを狙った初のマルウェア「Stuxnet(スタックスネット)」の登場からだ。
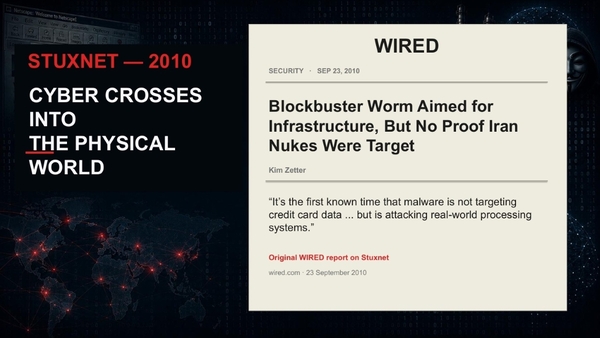
現在でもOT業界で話題に挙がるStuxnet
「2010年、Stuxnetによるサイバー攻撃が、イランの核施設に損害を与えた。サイバー領域の攻撃が、現実世界に物理的な損害をもたらし得るという事実を世界が認識した瞬間だった」とシャール氏。さらに、Stuxnetによって、「インターネットから隔離されていれば安全だ」というエアギャップの神話も崩れ去ったことも挙げた。
Stuxnetの登場を契機に、企業ではセキュリティチームの構築や対策製品の導入が加速し、動きは遅いものの政府でさえも追従していった。シャール氏は、「世界が反応するようになった結果、サイバー攻撃の難易度ははるかに高くなった」と振り返る。
攻撃者とのギャップが日々拡大する“第2のサイバー革命”
そして今我々は、AIの台頭という「第2のサイバー革命」に直面している。
シャール氏は「AIは決して新しいものではない」と語る。すでに15年前の2011年には、IBMの「Watson」が米国の人気クイズ番組で人間に勝利し、10年前の2016年には、Googleの「AlphaGo」がトップ棋士を打ち負かしている。
ただし、それらも2022年にChatGPTが登場するまでのニッチな技術に過ぎなかった。ChatGPTはわずか2ヶ月で約1億人のユーザーを獲得するなど、前代未聞のスピードで普及し、「すべての人のすべてを変えた」とシャール氏。そして、その影響はサイバーセキュリティの世界も例外ではない。
特に著しいのは攻撃者側の進化だ。AIによってあらゆる作業が自動化され、自律型ツールの登場で攻撃はさらに迅速化した。さらに、大規模な攻撃キャンペーンを同時に展開可能になったため、誰もがターゲットになり得る状況が生まれている。かつてUnit 8200で50人の専門家が必要だった高度なサイバー作戦も、AIツールを活用すれば、少人数で同等のことが実行できてしまうという。
一方で、防御側の動きは緩やかだ。「脅威が存在することはわかっている。世界が変わったことも理解している。ただ、未だに切迫した危機感を持てていない」(シャール氏)
加えて、攻撃側に対抗するためのセキュリティ製品の開発に時間がかかる上に、組織に導入されるまでも相応の時間を要する。防御側は守るべきものを抱えているため、攻撃側のように「試してみたいから」という理由だけで、製品を導入できないからだ。
「こうした攻撃側と防御側のギャップが、日々拡大している。なにより、Stuxnetのような重大なサイバー危機が、次にいつ訪れるかは誰にも予測できない。もし予測できるのであれば、予め対策を講じられるので、危機にはなり得ないというパラドックスが存在するからだ」(シャール氏)
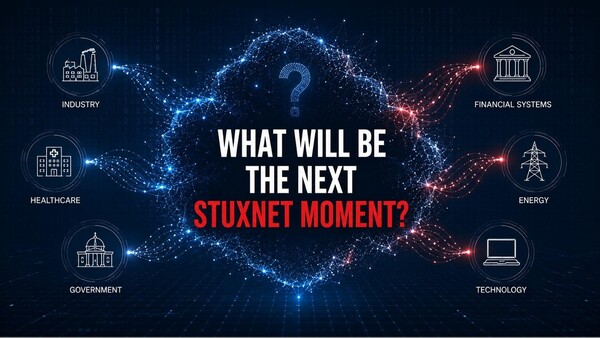
予測できないStuxnetのような事態にどう備えていくか?
本記事はアフィリエイトプログラムによる収益を得ている場合があります