

ランサムウェアの範囲拡大、より巧妙な標的型攻撃、ディープフェイクの大衆化
日本の安全保障に影響を及ぼすサイバー脅威が表面化 ― トレンドマイクロ、2023年のサイバー脅威動向
2024年01月10日 12時15分更新


トレンドマイクロは、2024年1月9日、2023年のサイバー脅威動向に関するメディアセミナーを開催した。
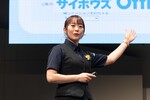
トレンドマイクロのセキュリティエバンジェリストである岡本勝之氏は、「2023年のサイバー脅威動向をワンフレーズで総括すると“日本の安全保障に影響を及ぼすサイバー脅威がさまざまなレベルで表面化”してきた年」と振り返る。

トレンドマイクロ セキュリティエバンジェリスト 岡本勝之氏
これらのサイバー脅威の目的は3つに分類できるといい、事業活動を停止させる“サイバーサボタージュ”、重要情報を狙う“サイバーエスピオナージ(サイバー諜報)”、偽情報などで世論に影響を与える“インフルエンスオペレーション(影響力工作)“を挙げた。
サイバーサボタージュ:ランサムウェア攻撃は対象範囲が拡大
まずは、直接的な実害を与えるサイバーサボタージュの観点、主にランサムウェア攻撃について説明された。ランサムウェア攻撃自体は金銭目的で行われるが、それが事業停止につながる被害が数年続いている。
ランサムウェア被害の公表数をみても2023年は過去最大となり、名古屋港のようなインフラが止まるインシデントまでも発生した。
岡本氏は「被害原因の変化がランサムウェア攻撃の進化を表している」と言う。2021年の半田病院の被害例では、ネットワーク機器(VPN)経由の侵入が原因だった。2022年の小島プレス工業や大阪急性期・総合医療センターの例も、VPN経由という点では同様だが、サプライチェーンを経由して被害が拡大した。そして2023年の名古屋港では、データセンター内の全サーバーが標的となり、搬出入作業が丸一日停止する被害となった。
「クラウドに移行することでセキュリティ問題は解決するというイメージもあったが、データセンターに侵入されてしまえば結局は同じ」と岡本氏。イメージとは反対に、オンプレミスとクラウドのハイブリッド構成になることで、アタックサーフェスは継続的に拡大してきているという。

ランサムウェア被害公表数(トレンドマイクロ整理、2023年は12月25日時点)
2021年からの主なランサムウェアによる被害
またトレンドマイクロの調査によると、ランサムウェアによる実害は、業務停止は平均10日を超え、平均被害額は1億7千万円にのぼる。
「ここ何年かランサムウェア攻撃が企業の大きな脅威となっている中で、攻撃の対象範囲はどんどん拡大しており、よりクリティカルな被害に発展する可能性がある」と岡本氏は説明する。

ランサムウェア被害から復旧に要した時間(トレンドマイクロの2023年の調査より)

ランサムウェア被害経験組織の累計被害額(トレンドマイクロの2023年の調査より)
サイバーエスピオナージ:より巧妙な手法をとる標的型攻撃
続いて、組織の重要情報を狙うサイバーエスピオナージの観点から脅威動向が語られた。「まだ表面化まではしていないが、警視庁などから注意喚起が出るなど攻撃自体は発生しており、かつての年金機構のような事態が発生するのではないかという兆候がある」と岡本氏。
トレンドマイクロでは、日本を狙う標的型攻撃を長年追いかけ続けているが、現在は「Earth Yako」という攻撃グループと、「LODEINFO」というマルウェアを使用する攻撃者を確認しているという。一方で、攻撃グループは再編されたり、攻撃インフラも複数グループが使用したり、攻撃対象もその時々で変わったりと、攻撃グループを断定できなくなってきていると岡本氏。

日本でサイバーエスピオナージを行う標的型攻撃グループ
このような攻撃グループが背景にある中で、警視庁が継続して注記喚起を促すのが、学術機関を標的とした攻撃である。JPCERTでも、VPN機器の脆弱性を悪用した標的型攻撃に対する注意を呼びかけており、安全保障上の機密情報を持つ半導体や素材関連の企業などを標的としているという。
また、警視庁が警告しているBlackTech(トレンドマイクロでは「Earth Hundun」と呼ぶ)の攻撃は、最初に海外子会社に侵入した後に内部ルーターを侵害し、そこにマルウェアを完成させるという手法をとる。一般的なセキュリティ製品がネットワーク機器の不振な振る舞いを検知しないことを悪用しており、この攻撃は長期間見つからなかったという。

BlackTechの海外拠点経由の侵入手法
「金銭目的のランサムウェア攻撃と異なり、標的型攻撃はより巧妙な手法をとるところまで来ている」と岡本氏。
本記事はアフィリエイトプログラムによる収益を得ている場合があります