

ホスト層での仮想パッチ機能を提供する「VMware HyperArmor」発表
VMwareはセキュリティを提供する企業 Broadcom買収から3年後の現在地
2026年10月27日 09時00分更新


「いま、日本の企業に伝えたいのは、セキュリティに対して、最も重要な役割を果たす企業がVMwareであるということだ」。Broadcom VCF(VMware Cloud Foundation)部門 最高製品責任者のポール・ターナー氏が取材にこう語る。ターナー氏は、10月20日、21日の2日間、東京・六本木のグランドハイアット東京で開催した年次イベント「VMware Explore on Tour in Tokyo」にあわせて来日。VCF 9.1や、VMware HyperArmorによる新たな戦略を訴求した。
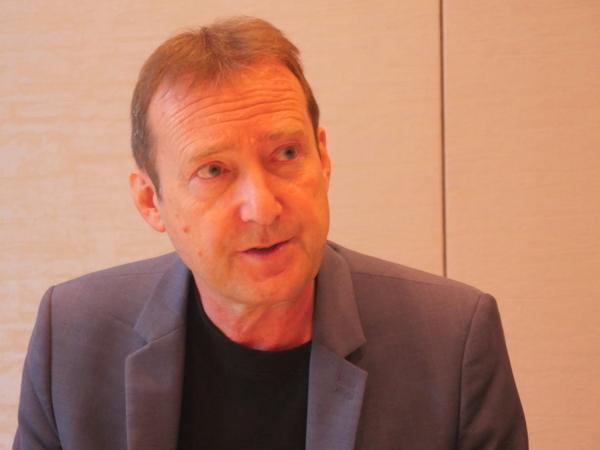
Broadcom VCF(VMware Cloud Foundation)部門 最高製品責任者のポール・ターナー氏
ハイパーバイザーでの多層防御を実現するVMware HyperArmor
VMwareは、2026年10月13日に「VMware HyperArmor」を発表した。VMware HyperArmorは、ホスト層の仮想パッチ適用機能を提供することで、脆弱性が悪用される前にホストノード内で、悪意のあるアクションや試みを検知およびブロックして、ESXを保護する。
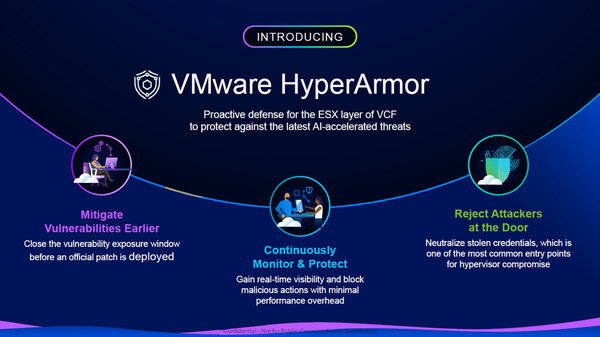
ホスト層に仮想パッチ適用機能を提供するVMware HyperArmor
ホストレベルの仮想パッチ機能により、VMware vDefendを通じて、VCFに提供されるネットワーク層の仮想パッチ機能を補完。ESXの仮想パッチ適用においては、脆弱性の悪用を防ぐためにホストを再起動したり、ソフトウェアをアップグレードしたりする必要がないため、リスクにさらされる期間を大幅に短縮したり、公式パッチをスケジュール通りにテスト、実行できたりするメリットも生まれる。
ターナー氏は、「セキュリティを新たなレベルに持っていくことができる発表になる」と宣言。「いかなる脅威に対しても、迅速にパッチをあてることができ、脅威に対する防護を複数提供し、さらなる攻撃を防ぐことができる。VCFによるハイパーバイザーのセキュリティと保護を強化するものであり、ダウンタイムやソフトウェアのアップグレード、ゲスト内エージェントを必要とせず、VCF環境に、独自のプロアクティブなゼロデイ保護を提供できる」と位置づけた。
さらにハイパーバイザーレベルの多要素認証(MFA)を用い、これをESXのSSHログイン経路に直接統合している。ログインには、標準的なSSH認証情報に加えて、別途定義されたIDに紐づく時間ベースのワンタイムパスワードによって追加認証が必要であるため、攻撃者がフィッシングや認証情報の漏えいによってrootパスワードを入手しても、第2の認証要素がなければコマンドラインにアクセスできない状況を作る。
「VMware HyperArmorは、VCFの広範なセキュリティ機能と連携し、統合された多層的なアプローチを提供する。つまり、VCFは、集中型ID管理、保存データおよび転送中データの暗号化、VMware vSphere Live Patchなどの主要機能により、導入時点からセキュリティが強化されている」とターナー氏。
また、「プロセス実行を悪用する攻撃や認証情報の窃取をブロックすることにより、ハイパーバイザーにプロアクティブな保護レイヤーを新たに提供することができる。ディープトラフィックインスペクションを用いることで、新たに出現するエクスプロイトをブロックし、ネットワークレベルの仮想パッチを適用することができる。インフラストラクチャー、ネットワーク、ハイパーバイザーにわたる多層防御を実現できる」などと述べた。
VMwareに期待されているのはプライベートAIクラウド
ターナー氏は、「VMwareは、単にプライベートクラウドを提供している企業ではない。プライベートAIクラウドを提供する企業である」と前置きし、「AIに関しては、56%の顧客がプライベートクラウドでの運用を望んでいる。つまり、VMwareに期待されているのは、プライベートAIクラウドの実現である。それに向けて、進化を遂げている」と語った。
VMwareでは、VMware AI Factoryを通じて、あらゆるデータ、アプリケーションに、AIを持ち込むことができるようにしていること、Tanzu Platformによって、データを理解し、活用することでAIエージェントを進化できること、対応するAIモデルを拡大し、選択できる幅を広げ、NVIDIA NemotronやNECのKotomiなどのほか、中国企業のAIモデルなども幅広く活用できるようにしていることに言及する。
その一方で、Agentic Zero Trustにより、AIによってもたらされる新たなリスクに対応できるようにするとともに、AIをコントロールし、制約をかけることができることを示した。さらに、AgentMinderによって、あらゆるエージェントに対して、セキュリティとアイデンティティを強化していることにも触れた。
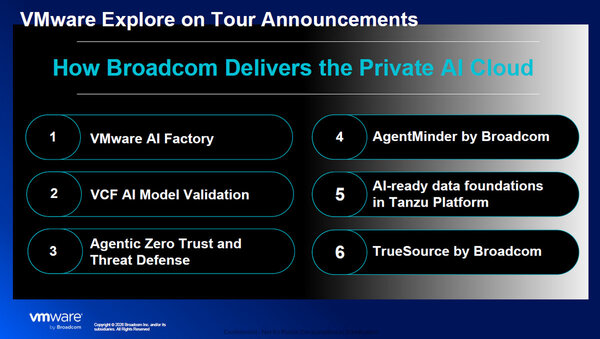
VMwareにおけるプライベートAIクラウド機能
また、ターナー氏は、「多くのシステムが、かつてないほどにオープンソースに依存している。重要なのは、単にオープンソースを使うのか、それともプロシェッショナルなオープンソースを利用するのかという点である。VMwareは、TrueSource by Broadcomにより、セキュリティコントロールや保護、保証などを行い、アップデートされた信頼できるオープンソースを提供できるようになる」とした。
本記事はアフィリエイトプログラムによる収益を得ている場合があります