


Wpcpey
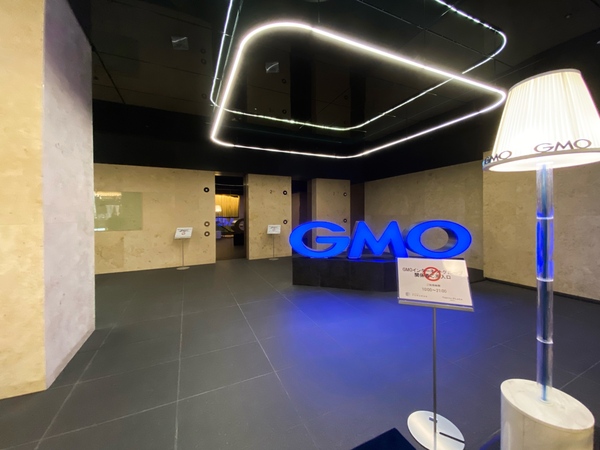
GMOインターネットグループ(以下、GMO)傘下のGMOインターネットが、政府に対して「能動的サイバー防御」の発動を要請した。
このニュースが流れてきたのは、2026年10月24日昼ごろのことだ。発信源はGMOが公開した、午前11時50分時点のプレスリリースだ。リリースには、こう書かれている。
「本件の重大性を踏まえ、被害の拡大防止および同種の攻撃の防止に向け、能動的サイバー防御に関する措置の実施を含め、政府の関係機関への要請を進めてまいります」
GMOをめぐっては、傘下のGMOインターネットのクラウドサービスが不正アクセスを受け、顧客のアカウントで勝手にFX取引が行われるなどの被害が出ている。この要請を見て、疑問が浮かぶ。能動的サイバー防御は2026年10月1日に施行されたばかりの新しい制度だが、そもそも民間からの要請で政府が「発動」するものだったのか?
24日以降の報道を見ると、政府側の反応はそっけない。同日夜公開の読売新聞は、「個別企業の求めに応じて発動を決める制度ではない」とする政府関係者のコメントを掲載している。
ただ、近年のサイバー攻撃は、外国の政府や軍、あるいはそれに準ずるグループの関与が疑われる事案が頻発している。相手が国であるとすると、民間企業が単独で対応するには限界がある。GMOが政府に「防御してよ!」と言いたくなる気持ちもわからないでもない。詳しく能動的サイバー防御の制度設計を確認してみよう。
警察や自衛隊が「無害化」を実行
能動的サイバー防御の制度は、かなり複雑だ。
制度の中心になるのは、サイバー対処能力強化法(強化法)と、サイバー対処能力強化法整備法(整備法)だが、GMOが求めたのは、整備法で新設された警察・自衛隊によるアクセス・無害化措置だろう。
能動的サイバー防御は、国や重要インフラに対する重大なサイバー攻撃を防ぐため、警察や自衛隊が攻撃に使われているサーバーにネットワーク経由でアクセスし、不正なプログラムを消去するなどの措置を実行する制度だ。
GMOの事案で、対処の主体となりうるのは、警察だろう。警察は、サイバー攻撃により、「そのまま放置すれば人の生命、身体又は財産に対する重大な危害が発生するおそれがあるため緊急の必要がある」と判断した場合、「サイバー危害防止措置執行官」という特殊な役職の警察官が、不正なプログラムの消去や危害を防止するための措置を実行する。
一方、自衛隊は、国の行政機関等、地方公共団体、基幹インフラ、一定の防衛産業の重要な電子計算機(コンピュータ)が攻撃を受けた場合を想定している。GMOのクラウドサービスは、自衛隊が対処する事案には該当しないと考えるのが自然だろう。
ユーザーのFX取引口座のログイン情報が奪われる
本記事はアフィリエイトプログラムによる収益を得ている場合があります

この連載の記事
- 第410回 マイクロソフトが日本の警察庁と連携、中国系の詐欺インフラを無力化
- 第409回 データセンター建設への反発が世界各地で相次ぐ 住民が怒る“納得の理由”とは
- 第408回 16歳が率いたランサムウェア集団、約1000件のサイバー攻撃に関与か 欧米9ヵ国が合同捜査「キルスイッチ作戦」
- 第407回 「予測市場はギャンブルだ」ニューヨーク州がPolymarketを提訴 “賭博”か“金融取引”か、法廷で真っ向対立へ
- 第406回 偶然出会った彼女はAI、電話に出た警察官はディープフェイク──急速に巧妙化するAI詐欺
- 第405回 ラピダス、2nm量産まであと1年 政府2.6兆円投資も、民間投資は1676億円にとどまる
- 第404回 「使えるパスワードを片っ端から探せ」AI悪用が本格化、世界150超の組織が危機感
- 第403回 子どもに人気のRobloxで「性的搾取」報告が急増 日本の親も知っておきたいオンラインゲームの現実
- 第402回 米国で「暗号資産の規制緩和」が急加速 裏で膨らむトランプ一族のビジネス
- この連載の一覧へ