診断評価「C」からアワード受賞へ ― リコーインダストリー・東北事業所の歩み
「自分たちの工場は自分たちで守る」 リコーが“リファレンス工場”から波及させたOTセキュリティ


日本ネットワークセキュリティ協会(JNSA)の調査研究部会「OTセキュリティWG」は、OT領域の優れたセキュリティの取り組みを表彰する「OTセキュリティアワード2026」にて、リコーインダストリーの東北事業所を表彰した。
フォーティネットが2026年9月に開催した「Secure OT Summit 2026」では、リコーで生産工場のセキュリティを担当する滝沢隼氏が登壇。同グループ全体にOTセキュリティを広げるための“リファレンス工場”として先陣を切った、リコーインダストリー・東北事業所の実践事例が共有された。
リコー RGC BU 経営管理本部 セキュリティ統括グループ グループリーダー 滝沢隼氏
IoTデバイスと外部人材の変化から「工場セキュリティ強化」に着手
2026年で創業90年を迎えたリコー。同グループは、デジタルサービスをはじめ、オフィスプリンティングや商用印刷など、“はたらく”に寄り添う製品・サービスを展開している。
今回の事例の舞台は、同グループが国内外に構える生産拠点のひとつ、リコーインダストリーの東北事業所だ。同拠点は主に商業・産業向けの大型プリンターやキーパーツの生産を担っており、同一敷地内では別のグループ会社がサプライ品であるトナーも手掛けている。グループ全体で約1800名が働く大規模拠点である。
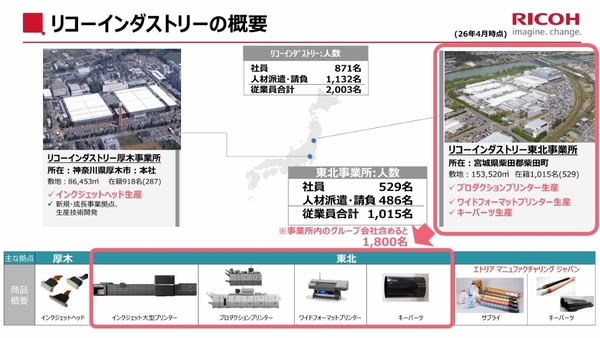
リコーインダストリーの約半数が所属する東北事業所
東北事業所では、スマート工場の実現を目指し、多様なデジタルツールを活用して工場DXを推進している。例えば、作業台に備え付けたスマートフォンでトラブル情報を管理・分析し、部品切れや機種切り替えなどをワンクリックで管理者に通知する仕組みを構築。他にも、カメラ映像から作業員の動線や癖を解析し、作業効率化を図る取り組みも行っている。
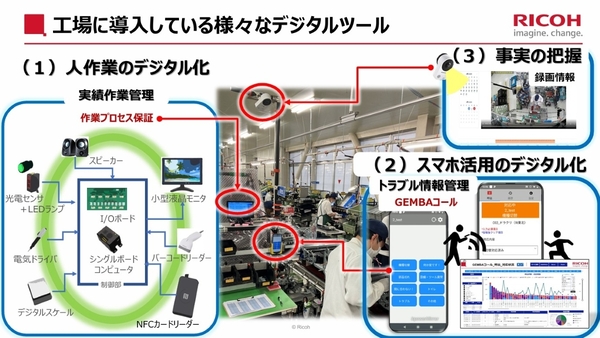
東北事業所における工場DXの様子
「こうした生産現場のDX化によって、工場内のIoTデバイスは数年前の数百倍に急増し、もはや生産に欠かせない存在となっている。だからこそ、セキュリティ対策の強化が不可欠となった。加えて、他工場からの生産移管・集約化に伴い外部人材が1.5倍に増加したため、こうした人材に対するセキュリティ教育も急務だった」(滝沢氏)
こうした課題は、東北事業所に限ったものではなかった。そこでリコーグループでは、生産工場のセキュリティレベルを高める「工場セキュリティ強化活動」を2022年度から本格化させる。同年度には東北事業所をリファレンス工場と位置付け、先行して取り組みを開始。2023年度にはその知見を国内工場へ、2024~2025年度には海外工場へ水平展開するロードマップを策定した。
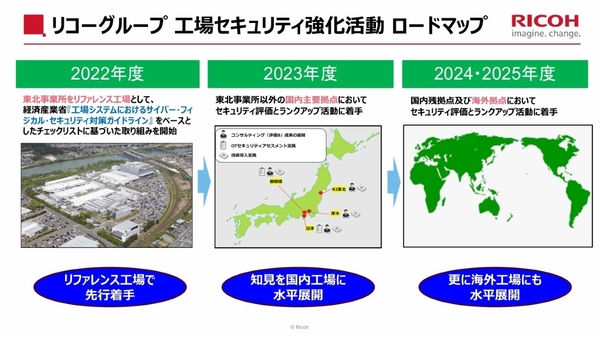
リコーグループ「工場セキュリティ強化活動」のロードマップ
経産省「ガイドライン」に沿った現場一体の工場セキュリティ強化の取り組み
東北事業所でのリファレンス工場としての活動は、フォーティネットが支援。まず着手したのは、経済産業省が定める「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」をベースとした、チェックリストに基づく現状評価だった。
同チェックリストは、フォーティネットがOTセキュリティの第一歩である現状把握を支援するために、無償提供しているWeb診断サービスだ。評価対象は「組織的対策」「運用的対策」「技術的対策」「工場システムサプライチェーン管理」の4カテゴリ・32項目におよぶ。
プリンターおよびトナーを生産する組立棟・トナー棟にこのチェックリストを適用したところ、4段階評価のうち下から2番目となる「総合評価C」にとどまった。特に、現場教育とガバナンス体制の不足が浮き彫りになったという。この診断結果を受け東北事業所では、まずは1年後に合格ラインとなる「総合評価B」を満たすことを目指し、活動を開始した。
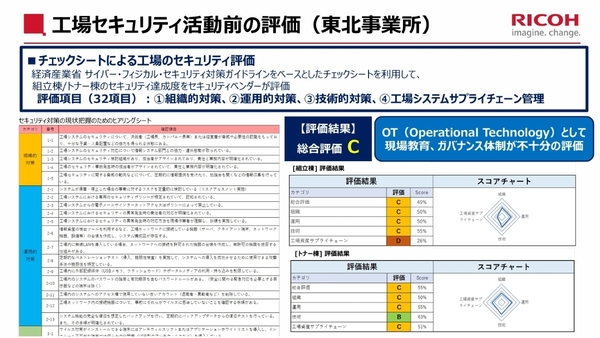
チェックリストによる最初の工場セキュリティ評価
工場セキュリティを強化するにあたり、意識したポイントは3つある。
1つ目は、前述の外部人材でも守れるように、わかりやすい教育ツールやプロセスを確立すること。
2つ目は、生産現場の負荷を最小限にし、既存の教育コンテンツにアドオンの形で組み込むことだ。滝沢氏は、「生産現場はあくまで“ものづくり”がメイン。新たな負担が増えることで、拒否反応を示される恐れがあった」と補足する。実際に、教育メニューのひとつである5S(整理・整頓・清潔・清掃・しつけ)に“セキュリティ”を加えた「6S」として、教育ツールを展開したという。
そして3つ目は、ロードマップに沿って、他工場へ即座に水平展開できる取り組みにすることだ。
総合評価Bに上げるための取り組みでは、チェックリストの要求事項に応じた対策を実践。今回はその中から「組織体制」「現場向けサイバーセキュリティ教育」「インシデント対応・訓練」の事例が紹介された。
組織体制の整備では、改めて「役割」「機能」を定義。その際に、組織のトップである事業所長へ手厚い説明を行い、工場セキュリティの重要性を十分に腹落ちしてもらうことから始めた。
トップ直下の全体推進は、滝沢氏らが所属するIT推進部署が担当し、その傘下にチェックリストのカテゴリに沿った「組織」「運用」「技術」のワーキンググループ(WG)を編成。各WGのリーダーにはIT推進部署のメンバーを配置し、フォーティネットも推進者として参画した。さらに、検討者・有識者として生産部署の組織職やスタッフも巻き込み、総合評価を上げるための体制を構築した。
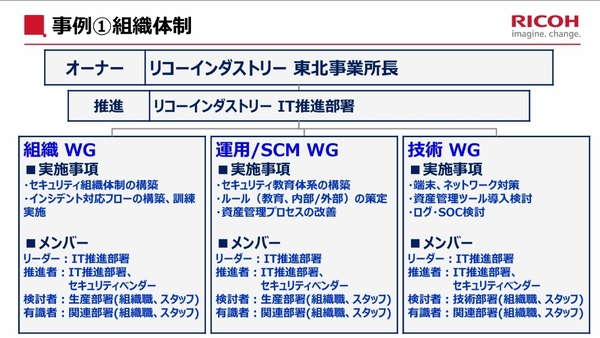
組織体制の整備
サイバーセキュリティ教育については、対象を現場の「管理者」「技術者」「作業者」に分け、役割に応じた目的や研修内容を設計した。例えば作業者の目的は「インシデント発生時の初動対応能力の強化」に設定し、「Windows端末を隔離→上長への報告→同一ネットワーク内の他端末の感染確認」といった、実践的な初動対応を学ぶ教育を展開している。
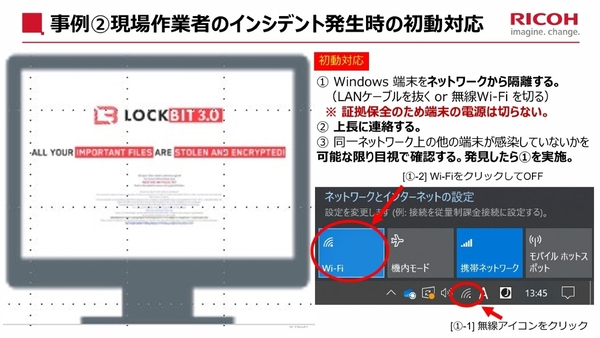
現場作業者のインシデント発生時の初動対応
インシデント対応・訓練では、有事の対応フローを整備した上で、現場での訓練まで実施している。このフローは、前述の初動対応からIT部署へのエスカレーションに始まり、内部統制室や工場長、本社セキュリティ統括へ報告、対策本部の設置から各調査、社内外への対応、復旧に至るまで、対応時間の目安とともに細かくシミュレーションされたものだ。現場での訓練は、教育内容の実践にとどまらず、対応フローの検討・改善も並行して行う取り組みになったという。
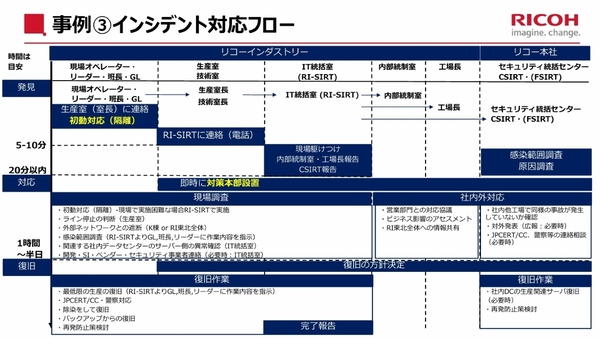
インシデントの対応フロー
本記事はアフィリエイトプログラムによる収益を得ている場合があります