CVE公開前のOSSパッチ提供から、脆弱性自動修復、自律型エージェントまで
「手作業での脆弱性管理はやがて破綻する」 日本IBMが示すフロンティアAI時代の自律型セキュリティ
2026年10月15日 08時00分更新


フロンティアAIの台頭によってサイバー攻撃が高速化・高度化する中で、防御側もAIを取り入れなければ対抗できない局面を迎えている。
日本IBMは、2026年10月13日、フロンティア時代のセキュリティに関する説明会を開催。脆弱性の自動修復からCVE公開前のOSSパッチ提供、自律型エージェントまで、AIを活用した包括的なソリューションを紹介した。
同社の執行役員である藏本雄一氏は、「攻撃がマシンスピードで行われ、人手中心の防御では追いつかない時代になっている。防御側も、脆弱性の発見からリスク評価、修復、監視、対応までをAIで高度化・自動化し、速度を上げていかなければならない」と語った。
日本IBM 執行役員 コンサルティング事業本部 成長戦略統括事業部 サイバーセキュリティー事業 セキュリティー・ソリューション&デリバリー担当 藏本雄一氏
手作業での脆弱性管理では、将来的に“回らなくなる”
フロンティアAI時代において、サイバーリスクはどれほど高まっているのか。特に懸念されているのが、脆弱性対応におけるインパクトだ。2026年のCVE(共通脆弱性識別子)の公開数は、当初の予測(5万9000件)を大きく上回り、6万6000件以上に達する見込みだ。さらに、2030年には100万件を超えるという調査結果もあり、もはや人間だけでは対応しきれないほどの脆弱性が生み出されようとしている。
さらに、攻撃者もAIエージェントを活用することで、マシンスピードで攻撃を仕掛ける時代に突入している。パロアルトネットワークスの調査では、AIエージェントの自動化ループ(ループエンジニアリング)を駆使することで、人間が数週間要していた攻撃プロセスをわずか10時間程度にまで短縮できるケースも見つかっている。加えて、IBMが危険視するのが、フロンティアAIにより公開されたOSSの脆弱性が発見されてしまうというリスクだ。
IBMでは、こうしたフロンティアAIによるリスク増加の対応策として、まずは「基本的なセキュリティ対策」を愚直に徹底することを提示している。「資産棚卸」「アタックサーフェイス特定」「脆弱性への対応」「多層防御」「認証情報悪用の検知・防御」「横展開に対する検知・防御」「インシデント対応体制整備」の7つで構成されるフレームワークだ。
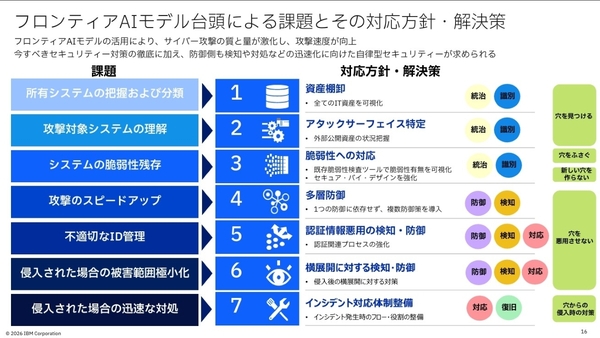
IBMが提示する7つのセキュリティフレームワーク
日本IBMの執行役員 兼 技術理事である藤田一郎氏は、「特に、侵入後の対応テスト(インシデント対応体制整備)を実施している企業はまだまだ少ない。インシデントの発生頻度が高まる中で、特に強化すべき領域」だと強調した。
日本IBM 執行役員 兼 技術理事 テクノロジー事業本部 技術戦略本部 藤田一郎氏
加えて、マシンスピードの攻撃に備えるべく、「脆弱性管理・自動修復」「自律型エージェント」といった、AIを活用して自動化・自律化を推進するソリューションも用意している。「Mythosの登場以来、企業の脆弱性管理は進みつつあるが、現状は手作業に頼っている企業が多い。2030年にCVEが年間100万件、あるいは数十万件規模に達した場合、従来の運用では到底追いつかない。だからこそ、自動化の推進や自律型エージェントの導入を積極的に進める必要がある」(藤田氏)
CVE公開前後の脆弱性対応を効率化する「Concert」と「Lightwell」
脆弱性対応においてIBMが提供するのは、「IBM Concert(Concert)」と「Lightwell」だ。
IBMでは、自身でも商用アプリケーションやミドルウェア、OSを提供する中で、CVEの増加傾向が顕著だった2022年頃から、脆弱性対応を高度化する取り組みを進めてきた。この仕組みを製品化したのが、2024年に発表されたConcertである。同製品では、脆弱性判断の高度化から対応の自動化、脆弱なコードの自動修正、悪用可能性の証明まで対応する。
現在、IBMではすべてのソフトウェア(1390製品)のリスクを、同製品で一元管理。2026年4月にMythosが登場した際にも、新たなツールを導入することなく、クリティカルな問題への対処を2026年5月末までに完了したという。
藤田氏は、脆弱性管理において最も重要なのは、「いかにリスクの高い領域を見つけ、優先的にパッチを当てるか」だと指摘する。Concertでは、脆弱性のスキャン結果にシステムの外部露出度や重要度といった環境要因を追加。さらにCVSS(深刻度)やEPSS(悪用可能性)、KEV(悪用が確認された脆弱性)などのリスクファクターを掛け合わせることで、リスク評価・トリアージを自動化している点が特徴だ。その後、ワークフローによるパッチ適用の自動化や、セキュア・AIコーダーによるコード修正の提示などを実行する。
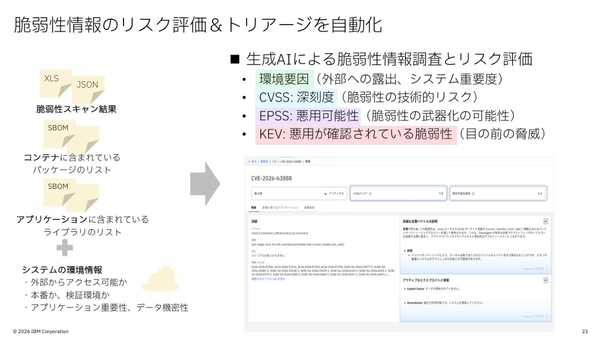
IBM Concertのリスク評価・トリアージ自動化の仕組み
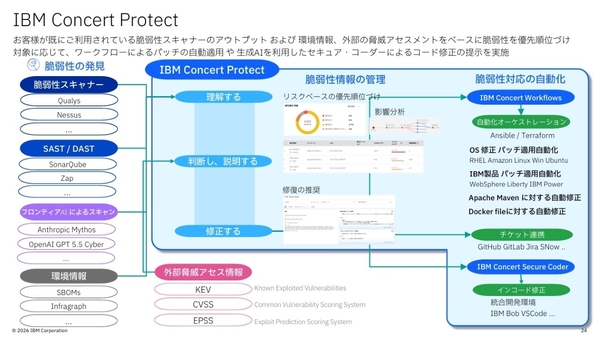
脆弱性対応の自動化
そして、2026年5月には、Mythosによって高まったOSSリスクに対応すべく、Red HatとともにProject Lightwellを開始した。これは、企業が利用中のOSSをフロンティアAIでスキャンしてもらい、CVEが公開される前にトリアージや修正、署名を行って、リポジトリに配信するサービスで、日本版もこの9月に提供開始されたばかりだ。
スキャンから配信までの包括対応に加え、リポジトリのみを参照できるサービスも展開。既に2026年10月時点で400件以上の未知のJava脆弱性を修正するなど、「CVE公開前からOSSの安全性を高める活動」として成果を上げているという。
今後は、パロアルトネットワークスと連携し、OSS修正までの“応急”として機能する「仮想パッチ」を提供する仕組みも間もなく展開予定だ。
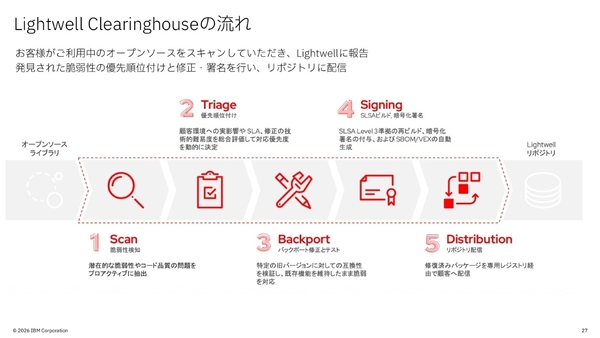
Lightwellのリポジトリ配信までの流れ
このように、フロンティアAIで脆弱性を検出し、Lightwellで仮想パッチとフィックスを適用し、その修正をAnsibleやTerraformで自動化する。さらには、Concertによって脆弱性対応の全体管理と自動化を進め、CVEの登場とあわせて適切に保護していくというのが、時間との競争を求められる脆弱性対応を包括支援するIBMのアーキテクチャになる。
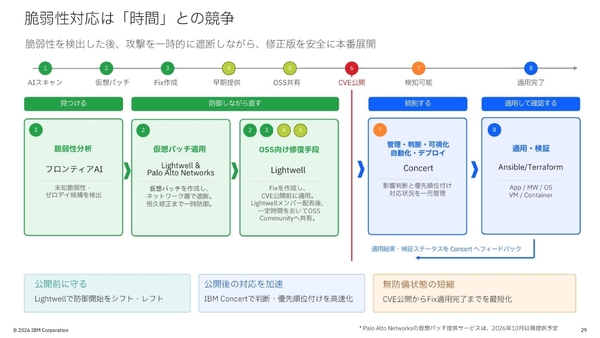
IBMのAIを活用した脆弱性対応のアーキテクチャ
本記事はアフィリエイトプログラムによる収益を得ている場合があります