東大先端研・西尾氏やデル、日本マイクロソフトらが「最終防衛ライン」のあり方を語る
「PC調達はもはや経営層が考えるべき課題」 “侵入前提”時代に問われるエンドポイントの真価
2026年10月02日 11時00分更新


AI時代に推論処理という新たな役割を担い始めた一方、激化するサイバー攻撃の標的として、多様な脅威にさらされているのがエンドポイントだ。
デル・テクノロジーズは、2026年9月29日、「AI時代のエンドポイントセキュリティ」をテーマとしたパネルディスカッションを開催。ホワイトハッカーとして知られる東京大学先端科学技術研究センターの西尾素己氏をファシリテーターに迎え、デル・テクノロジーズ、日本マイクロソフト、インテル、Absolute Software、Halcyon Japanのエグゼクティブが議論を交わした。
本記事では、前半の西尾氏によるサイバー脅威のトレンド解説から、「最終防衛ライン」としてのエンドポイントの重要性が語られたディスカッションの様子までをレポートする。
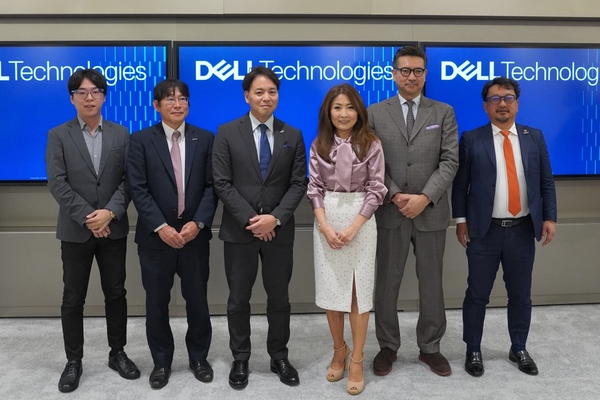
東京大学先端科学技術研究センター 客員研究員 西尾素己氏 / 日本マイクロソフト Windowsデバイスセールス Commercialデバイスソリューション&セールス マーケティング本部 Commercial Windows戦略部長 仲西和彦氏 / インテル 代表取締役社長 大野誠氏 / Dell Technologies VP, CSG & Modern Workplace, APJ & Greater China ジャシンタ・クワァー氏 / Absolute Software 代表取締役社長 新垣康紀氏 / Halcyon Japan カントリーマネージャー 露木正樹氏
「認証情報」「脆弱性」の悪用に悩まされた2025年
まず西尾氏は、前年比で23%増だった2025年のランサムウェア被害について振り返った。「皆さんの会社が20%成長したら、株主は大喜びするはず。ランサムウェアは今伸びているベンチャー企業と同じくらいの勢いがある」と指摘する。
東京大学先端科学技術研究センター 客員研究員 西尾素己氏
そんな2025年のランサムウェア動向について、西尾氏は、注目すべきポイントを2つ挙げた。
1つ目は「AIの台頭によるランサムウェアグループの増加」だ。2025年に活動が活発だったグループの1位はAkira、2位はQilinだが、そのシェアは合計しても30%ほどに過ぎず、3位グループは6%にまで落ち込む。この状況について西尾氏は、「間違いなく生成AIの台頭によるもの。つまり参入障壁が劇的に下がっている」と分析。
こうした変化によって被害件数は右肩上がりに増え、さらに攻撃者自体が多様化することで、「あらゆる企業・組織がターゲットになり得る時代に突入している」と警鐘を鳴らした。
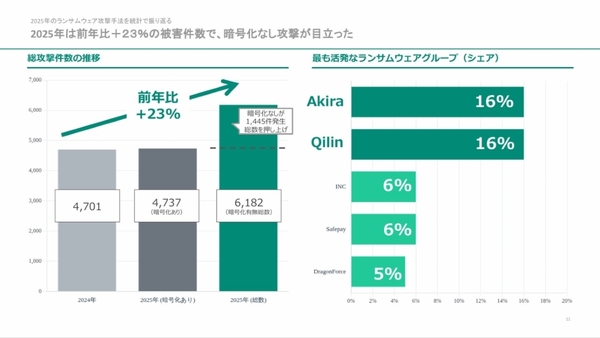
2025年のランサムウェア被害件数と活発だったランサムウェアグループ
2つ目は「有効なアカウント(正規アカウント)」と「脆弱性」の悪用だ。この2つが、2025年のランサムウェア感染における初期アクセスの1位と2位を占めたという。
有効なアカウントの悪用は、攻撃者が窃取した正規のIDやパスワードを利用する、従来の対策では防ぎきれない侵入方法だ。2025年前半に頻発したインフォスティーラー(情報窃取型マルウェア)による証券口座乗っ取りをはじめ、日本の大手ビールメーカーや大手物流企業、英国の大手自動車メーカーなどを襲った深刻なインシデントも、この認証情報の漏えいが端緒となっている。
一方、2位の脆弱性の悪用で特筆すべきは、フロンティアAIによるゼロデイ脆弱性検出の高速化である。かつて西尾氏自身がゼロデイハンターだった頃は、1日7時間費やしても年間で200件程度の発見が限界であり、それが十分な成果とされていた。しかし、フロンティアAIを利用すれば、わずか4時間ほど自動実行するだけで3万件もの脆弱性を検出できてしまう。
西尾氏は、「AnthropicがProject Glasswing(フロンティアAIでセキュリティを高める取り組み)を発表したのは2026年4月だが、東京大学としては、攻撃者はすでに2025年からAIを使った脆弱性ハンティングを実践していたと見ている」と明かした。
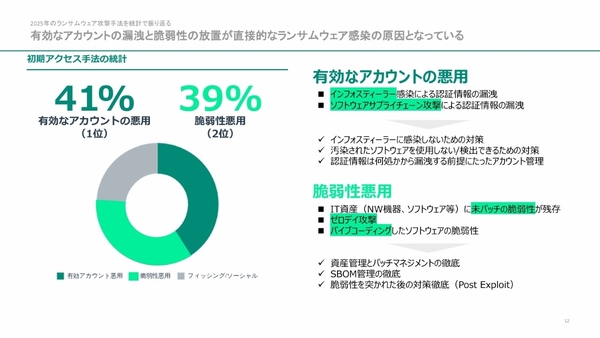
2025年のランサムウェア感染の初期アクセス
最凶の組み合わせである「インフォスティーラー+BYOVD」
こうした2025年の状況を踏まえ、西尾氏は「インフォスティーラー」「BYOVD」「ゼロデイ急増」からなる攻撃フォーマットに対して警鐘を鳴らす。
この攻撃フォーマットでは、まず、社内や委託先のPCなどのエンドポイントがインフォスティーラーに感染し、認証情報が流出。その認証情報を用いてシステム内に侵入した後に、内部の情報や脆弱性を悪用してさらに深部へ横展開し、最終的にランサムウェアを感染・実行させるという流れだ。
そして、防御側にとって回避が困難な「最凶の組み合わせ」として西尾氏が挙げたのが、インフォスティーラーとBYOVD(Bring Your Own Vulnerable Driver)だ。
BYOVDとは、脆弱性のある正規のドライバを持ち込み、OSのカーネル権限を悪用して、セキュリティ対策を無効化する攻撃手法である。これが、エンドポイントに潜んで認証情報を“盗み続ける”インフォスティーラーと組み合わさることで、PCの買い替えが現実的な選択肢になるほど完全な除去が困難な状況に陥ってしまう。
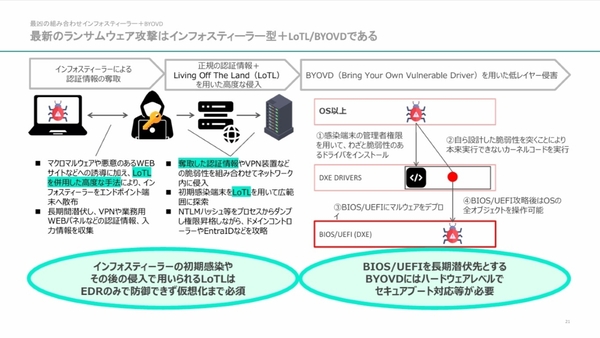
最新のランサムウェア攻撃は「インフォスティーラー+BYOVD」
実情として、JOSYSの調査によると日経225企業の75%が過去3年間に認証情報の漏えいを経験しており、西尾氏は「間違いなくインフォスティーラーの感染による結果」だと指摘。さらに深刻なのは、その侵入方法の進化だ。「ClickFix」に代表されるように、ユーザー自身にOSの標準APIを用いて不正なコードを実行させる手法が横行し、従来のセキュリティツールではその検知が困難になっているのが現状だ。
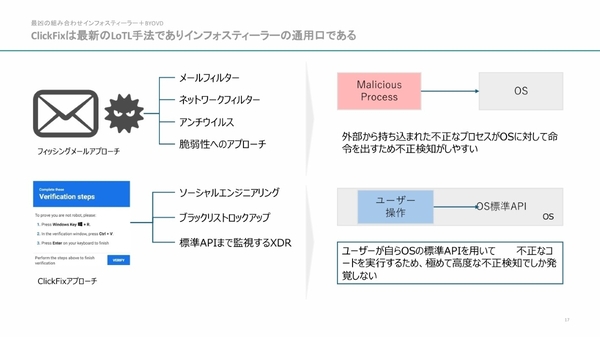
ターゲット自らを攻撃に加担させる「ClickFix」のアプローチ
西尾氏は、こうしたインフォスティーラー型攻撃が爆発的に増加している背景には、攻撃者側での収益エコシステム形成があると分析する。
インフォスティーラーを販売するMaaS(Malware as a Service)事業者は、ブロックチェーン上のスマートコントラクトを活用し、さながらデジタル音楽配信における著作権収益の自動分配システムのような仕組みを構築している。例えば、被害企業から身代金が支払われると、認証情報を窃取した実行者、バックドアを仕込んだIAB、ランサムウェアを仕込んだギャングのそれぞれに、成果に応じた報酬が分配される。
この高度な収益エコシステムが成立しているからこそ、攻撃者が認証情報を大量に窃取して市場に流出させる環境が生まれている。
その結果、自社単体でセキュリティを固めていても、取引先の端末が感染することでサプライチェーン攻撃に巻き込まれるリスクが高まっている。西尾氏は、政府が進めている「SCS評価制度」が認証情報の保護を重視している点は、こうした現状に即したものだと高く評価した。
こうした西尾氏による脅威構造の現状を踏まえて、次の「エンドポイント」にフォーカスしたパネルディスカッションへと移行した。
本記事はアフィリエイトプログラムによる収益を得ている場合があります