東大先端研・西尾氏やデル、日本マイクロソフトらが「最終防衛ライン」のあり方を語る
「PC調達はもはや経営層が考えるべき課題」 “侵入前提”時代に問われるエンドポイントの真価
2026年10月02日 11時00分更新


脅威の入り口かつ「最終防衛ライン」であるエンドポイント
パネルディスカッションの最初のテーマは「認証情報はどこで奪われているか」だ。
Dell Technologiesのジャシンタ・クワァー(Jacinta Quah)氏は、「多くの企業は、依然として境界防御に多額の投資をしているが、侵入の起点となるエンドポイントを守らなければ、結局は横展開され、最深部まで侵入を許してしまう」と語る。
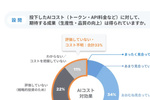
同社の実施した「国内企業におけるエンドポイントセキュリティの実態調査(対象815名、2026年8月~9月に実施)」においても、93%以上の企業が「AI活用が進むほどエンドポイント対策の重要性が高まる」と回答。データや認証情報が集約するエンドポイントこそが、攻撃者にとって最も魅力的であり、かつ被害が最も甚大化しやすい領域だからだ。
「エンドポイントは脅威の入り口であり、同時に“最終防衛ライン”でもある。そういう意味では、PCの調達はもはやITが決めることではなく、経営層が考えるべききわめて重要なテーマだと考えている」(クワァー氏)
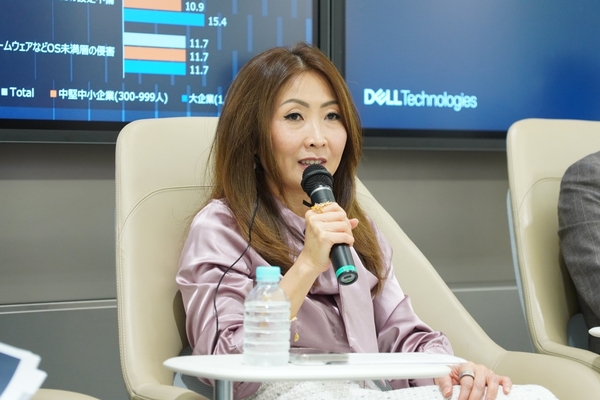
Dell Technologies VP, CSG & Modern Workplace, APJ & Greater China ジャシンタ・クワァー(Jacinta Quah)氏
日本マイクロソフトの仲西和彦氏は、長年セキュリティの根幹であった「ID・パスワード」という仕組み自体が「もはや時代遅れになっている」と指摘。この現実を受け止めた上で、同社が推進しているのが「パスキー」と「個人認証(Windows Hello)」を組み合わせた、2段階の認証プロセスだ。仲西氏は特に、危機感にギャップがある中小企業に対して、こうしたソリューションでデバイス導入の時点でセキュリティを担保することが重要だと強調した。
日本マイクロソフト Windowsデバイスセールス Commercialデバイスソリューション&セールス マーケティング本部 Commercial Windows戦略部長 仲西和彦氏
また、Absolute Softwareの新垣康紀氏とHalcyon Japanの露木正樹氏は、ツール過多に陥ったクライアントPCの現状と、侵入を前提とした「サイバーレジリエンス」の必要性を提起した。
新垣氏は、「企業のエンドポイントの21%が機能不全に陥っている」という自社調査の結果を紹介した。企業は平均して80種類ものセキュリティツールを導入しているが、無効化やパッチ適用の遅れ、設定不備などによって十分に機能していない実態があると指摘。「経営層に必要なのはツールを増やすことではない。既存のツールが常に正しく動作し、万が一の際に復旧できる状態を保証すること。それこそがサイバーレジリエンスの本質である」と語った。
Absolute Software 代表取締役社長 新垣康紀氏
一方の露木氏は、正規の認証情報が悪用されることでアタックサーフェスが境界から中枢システムへと移りつつあり、エンドポイントが防御の「ラストワンマイル」になっていると述べた。その上で、「サイバー攻撃には複数の段階があり、より早期の段階で阻止できれば、仮に侵入を許しても深刻な被害は発生しない。Halcyonのソリューションはまさにこの“侵入前提”で設計されており、これこそ我々の考えるセキュリティ」だと強調した。
Halcyon Japan カントリーマネージャー 露木正樹氏
本記事はアフィリエイトプログラムによる収益を得ている場合があります