

プライスウォーターハウスクーパース(PwC)は11月9日、「グローバル情報セキュリティ調査 2016(日本版)」の結果を公表した。全世界での調査結果のほかに、日本における調査結果を、世界の動向と比較しながら示している。
同調査は、「CIO Magazine」および「CSO Magazine」と共同で実施。2015年5月~6月にかけて、CEOをはじめ、CFO、CIOおよびCISO(最高情報セキュリティ責任者)など、世界127カ国、1万40人の役員を対象に実施したもので、日本からも286人が調査に協力している。
今回公表した日本版では、全世界での調査結果のほかに、日本における調査結果を、世界の動向と比較しながら示している。
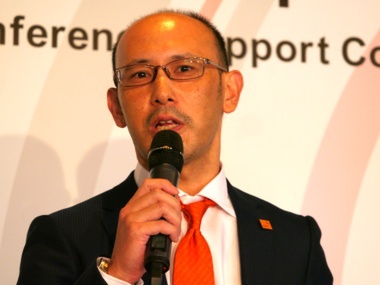
PwC サイバーセキュリティセンター パートナーの山本直樹氏
日本はISO27001に集中しすぎな傾向
PwC サイバーセキュリティセンター パートナーの山本直樹氏は、「今回の調査結果から、日本の企業は、変化するサイバー脅威に対応したセキュリティフレームワークを活用すること、サイバーリスク情報を共有すること、脅威情報(Threat Intelligence)を活用することで、サイバー攻撃を予知することが必要だ」と提言した。
セキュリティフレームワークの活用に関しては、日本においてISO27001(ISMS)の認証取得企業が7181社(2014年実績)となり、全世界の30%を占めるほどに突出していること、さらにこれが現在も増加傾向にあることを示す一方、世界ではISO27001のほかにも「NISTサイバーセキュリティフレームワーク」「SANS 20クリティカルコントロール」「ISFグッドプラクティス標準」など幅広いセキュリティフレームワークを利用していることを挙げ、日本におけるISO27001への集中傾向を指摘した。
「ISO27001は、コントロールをマネジメントするためのフレームワークであり、守備範囲は限定的。ビジネスの内容や、なにを守るかという観点を重視することが必要。マネジメント体制の構築を意識したフレームワークや公的機関のガイドラインを組み合わせることが重要である」
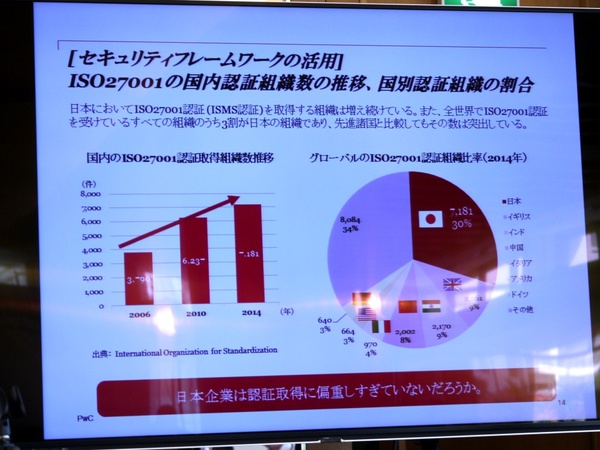
日本においてISO27001の認証取得企業が7181社(2014年実績)となり、全世界の30%を占める
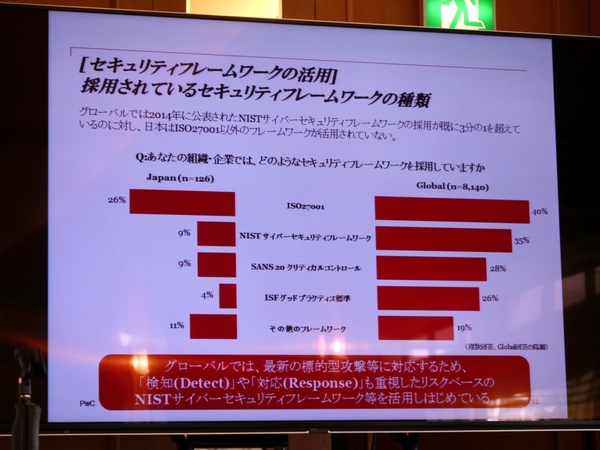
世界ではISO27001のほかにも幅広いセキュリティフレームワークを利用している
日本はサイバーリスクの企業間共有に遅れ
サイバーリスク情報の共有については、他の組織とサイバーリスクに関する情報共有を行っている企業が、世界では64.7%に達していながら、日本では30.4%に留まっている調査結果を示しながら、「情報共有を行っている日本の企業では、実用性やメリットを感じている企業が多い。だが、情報共有の枠組みの整備や標準化ができていないこと、個人情報の取り扱いに関しての懸念を持っていること、情報共有に用いる技術的基盤が整備されていないことが理由となり、情報共有が積極的に行われていないという課題がある。日本の企業のセキュリティ向上には業界横断的なプラットフォームや規制の整備が必要であり、同時に、経営層が情報共有の有効性をもっと理解する必要がある」と述べた。
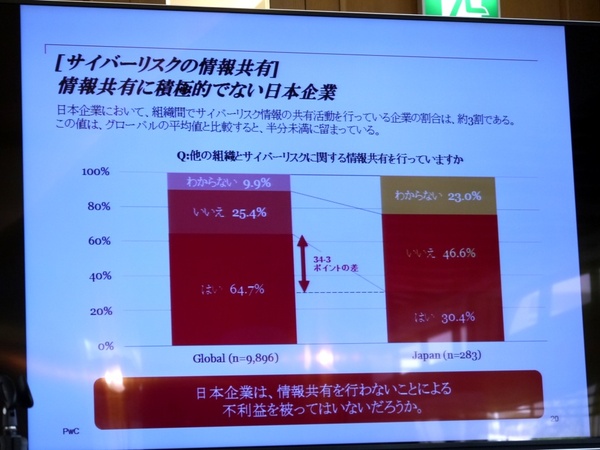
サイバーリスクの情報共有に積極的でない日本企業
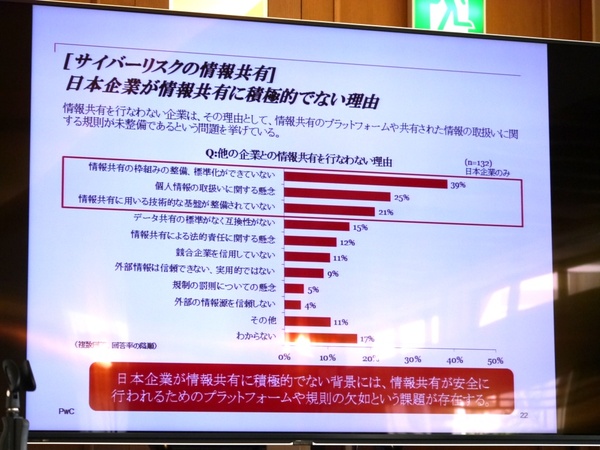
その理由
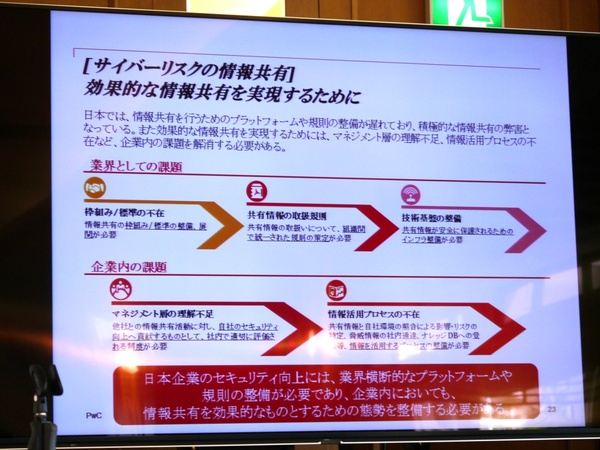
効果的な情報共有を実現するために
脅威情報の有効活用でダウンタイムは7時間も短く
また、脅威情報(Threat Intelligence)の活用については、「様々なセキュリティ対策のうち、セキュリティインシデントによる業務停止時間を短くするのに、最も効果的だったのは、脅威情報サブスクリプションであり、これを利用している企業と利用していない企業では、ダウンタイムに7時間もの差が生まれている」と説明。「公開情報では得られない情報を入手したり、セキュリティ機器に対して、脅威情報をリアルタイムに配信するソリューションを活用することで、より大きな効果が得られると考えれる。近年発生した大規模な情報漏洩事案においても、脅威情報をいち早く入手し、自社の対応体制構築や防御に活用していれば、影響を最小化することができたかもしれない」などと指摘した。
ちなみに、日本の金融機関の66%で、脅威情報を活用したセキュリティ対策を行っているという。
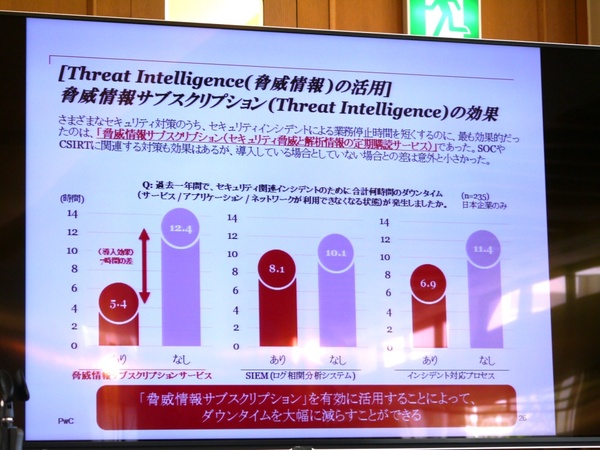
脅威情報サブスクリプションを利用している企業と利用していない企業では、ダウンタイムに7時間もの差が生まれている
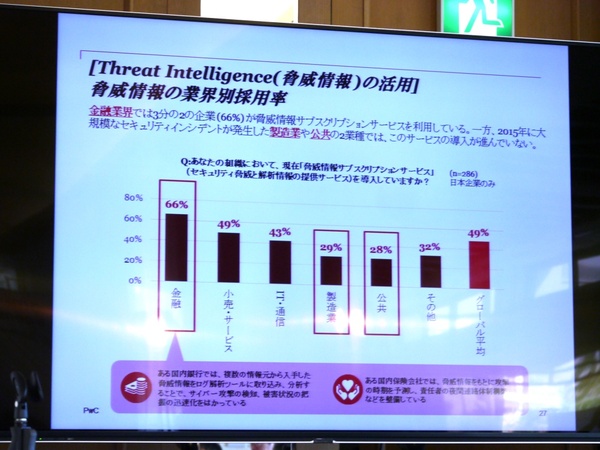
業界別採用率
世界では過半数の企業がCISOを設置
一方、全世界の調査結果では、54%の企業でCISO(最高情報セキュリティ責任者)を設置していることが明らかになった。
「日本ではまだ認識が低いCISOだが、世界ではCISOの設置がすでに当たり前になっている。また、CISOのレポートラインは、CEOなど経営層に直接つながっているケースが増えており、サイバーセキュリティを経営課題として捉えている企業が多い」とした。
IoTへの脅威やサイバーセキュリティ保険が新要素に
また、昨年の調査結果と大きな差となって表れたのが、IoTに対する脅威や、製造分野における制御システムを狙った脅威が増加している点だ。
セキュリティ関連インシデントの発生の有無に関する質問では、モバイル機器や家電、ゲーム機などの消費者向け製品への攻撃に関して、昨年調査では13%だったものが30%に増加。同様に、プリンタやPOS、ウェブカメラなどの組み込み機器では、11%から29%に増加。工場やビルメンテナンス、放送設備などの制御システムでは10%から26%に増加。「IoTに関するセキュリティ戦略をすでに策定済みとした企業は36%、現在整備中の企業が30%となり、あわせて3分の2の企業がこれを策定している。もう少し比率が少ないと思っていたが、すでに脅威として認識されていることが浮き彫りになった」とまとめた。
さらに、サイバーセキュリティ保険への加入率が高まっていることも明らかになった。
2014年には45%だった加入率は、2015年には51%になり、2016年には59%にまで高まるという。「2020年には、サイバーセキュリティ保険の契約額が75億ドル(約9000億円)になると予想されている。今後、インシデント被害が増加すると、保険料の高騰を招く可能性がある。また、保険のカバー範囲や上限額を見極め、どの保険を、どこに適用するかを考えないと、無駄な投資を行うことにつながりかねない」と指摘した。
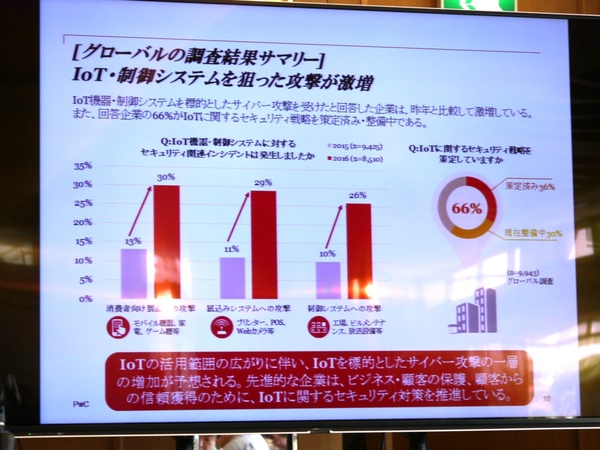
IoT・制御システムを狙った攻撃が激増
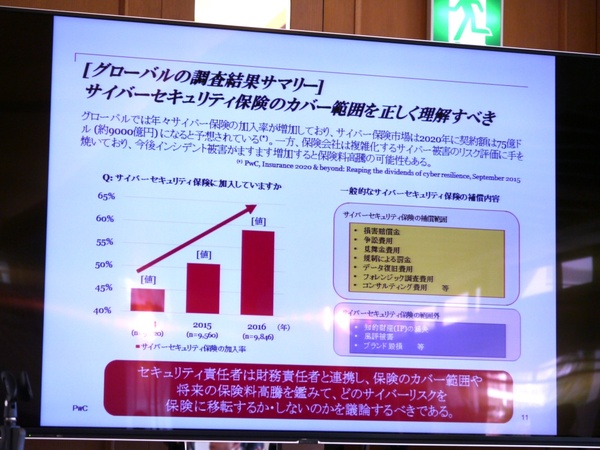
サイバーセキュリティ保険の加入率が増加。カバー範囲は正しく理解すべき
本記事はアフィリエイトプログラムによる収益を得ている場合があります