

メールの暗号化と署名の付与をしてみよう
Windows ServerのCAでメールを安全に
2010年07月27日 09時00分更新


秘密鍵のアーカイブと回復
証明書に必要なキーペアはクライアントで生成される。一方は、公開鍵として証明機関に送られ、他方は秘密鍵としてクライアント上のユーザープロファイル内にある特別な領域に保存される。
そこで問題になるのが、クライアントPCの破損や紛失である。PCがなくなると秘密鍵が失われるため、暗号の解除ができなくなる。そのためWindows 2000以前では、「移動ユーザープロファイルを構成」と「個人で秘密キーをバックアップ」という対策が搭載されていた。しかし、移動プロファイルを構成するのは手間がかかるし、綿密な設計なしに構成された場合はトラブルを増やす。個人に秘密鍵のバックアップを依頼するのも現実的ではない。
そこで、Windows Server 2003からは「秘密キーアーカイブ」機能が追加され、証明機関上に秘密キーをバックアップできるようになった。ただし、セキュリティレベルが低下しないように、秘密キーアーカイブを使用するには以下のステップを踏む必要がある。
(1)キー回復エージェントの登録
アーカイブされたキーから、秘密キーを取り出せるユーザー回復エージェント)を登録する。そのためには回復エージェントの役割を持たせたいユーザーに「キー回復エージェント」証明書をインストールする
(2)証明機関でアーカイブ機能の有効化
既定ではアーカイブ機能は無効である。キー回復エージェントを登録することで、アーカイブ機能を有効にできる
(3)証明書テンプレートでアーカイブ機能の有効化
アーカイブを行なうかどうかは証明書テンプレート単位で設定できる。証明機関でアーカイブを有効にしたあと、証明書テンプレートでアーカイブを有効にする必要がある
キーのアーカイブの手順
それでは、キーアーカイブの具体的な手順を紹介しよう。
(1)「発行する証明書テンプレート」に「キー回復エージェント」を追加
管理ツール「証明機関」の「証明書テンプレート」を右クリックし「新規作成」-「発行する証明書テンプレート」を選択する。そして表示されるダイアログから「キー回復エージェント」を追加する(画面9)。これにより「キー回復エージェント」証明書が発行可能になる
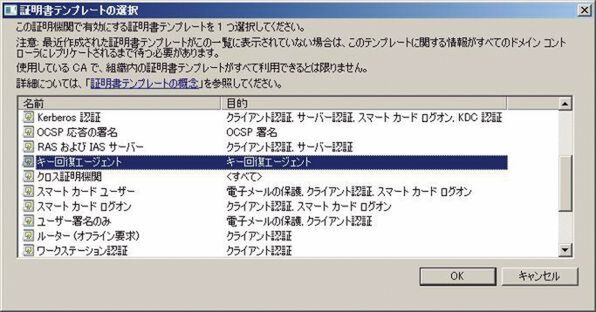
画面9●キー回復エージェントを発行可能にする
(2)「キー回復エージェント」証明書の要求
回復エージェントの役割を持たせたいユーザーでログオンし、証明書発行Webサイトにアクセスして、「キー回復エージェント」証明書をインストールする。ユーザーは、Domain AdminsまたはEnterprise Adminsグループに所属している必要がある。「キー回復エージェント」証明書テンプレートは、Domain AdminsとEnterprise Adminsにのみ登録の許可が設定されているからだ。
回復エージェントは、セキュリティ上重要な役割を持つため、エンタープライズ証明機関のキーであるにもかかわらず自動発行されない。Webブラウザに画面10のようなメッセージが表示されるので、IDを控える
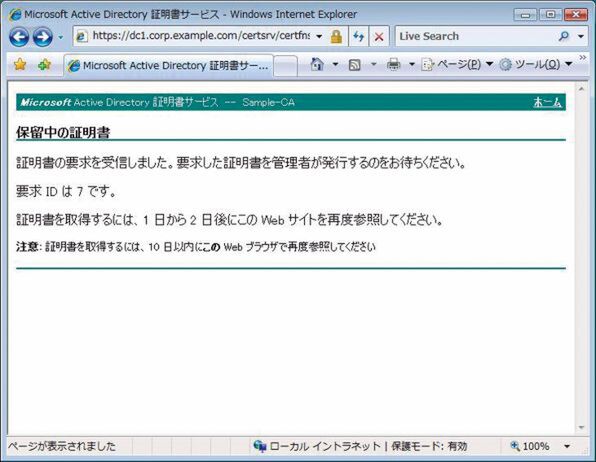
画面10●キー回復エージェント証明書の要求
(3)「キー回復エージェント」証明書の発行
管理ツール「証明機関」の「保留中の要求」を選択し、先に控えた要求IDと同じIDを右クリックし「発行」を選択する(画面11)。証明書テンプレートの構成を変更することで自動発行も可能だが、セキュリティ上のリスクがあるのでお勧めしない
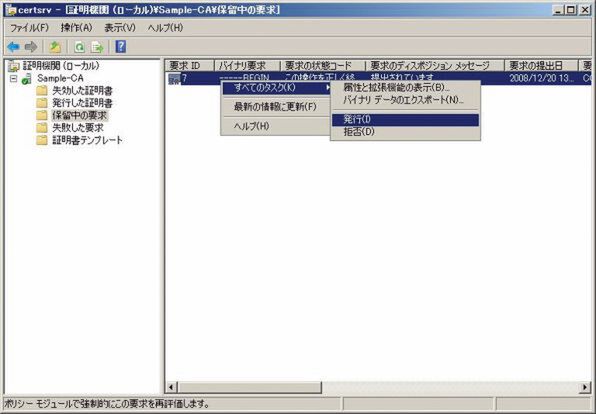
画面11●「キー回復エージェント」証明書の発行
(4)「キー回復エージェント」証明書のインストール
再度、回復エージェントの役割を持たせたいユーザーで、証明書発行Webサイトにアクセスする(画面12)。以前要求した情報をクッキーで管理しているため、証明書を要求したのと同じコンピュータで操作すること。ここで、「保留中の証明書の要求の状態」を選択すると「保留中の証明書の要求の状態」が表示される。証明書のリンクをクリックすると、保留中の証明書が正式に発行される。あとは「この証明書のインストール」を選択すればよい
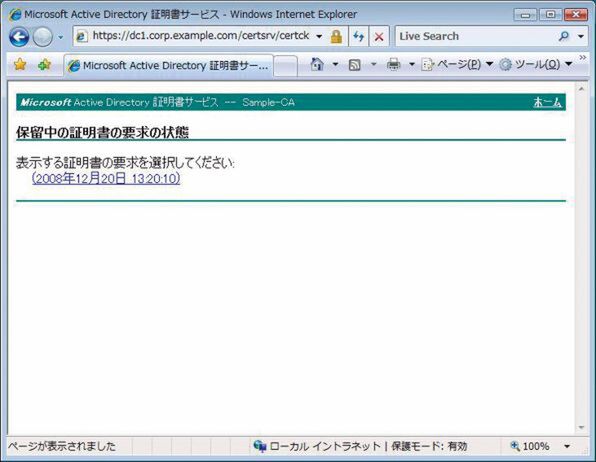
画面12●「キー回復エージェント」証明書のインストール
(5)キーアーカイブの構成
管理ツール「証明機関」で証明機関の名前を右クリックし、プロパティを表示する(画面13)。次に、「回復エージェント」タブで「追加」をクリックし、キー回復エージェント用証明書を指定する
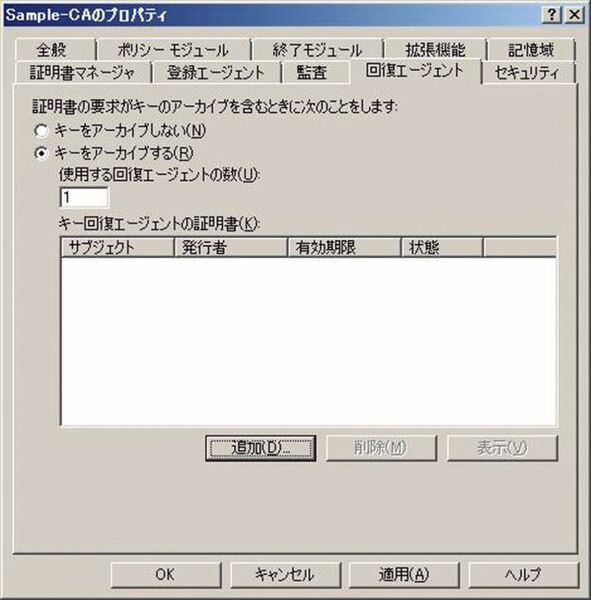
画面13●キーアーカイブの構成
(6)証明書サービスの再起動
証明書サービスを再起動するかどうか尋ねてくるので、再起動する
(7)キーアーカイブ属性の追加
証明書テンプレートの管理ツールで、「サブジェクトの秘密キーをアーカイブする」を選択し、キーアーカイブ属性を有効にする(画面14)
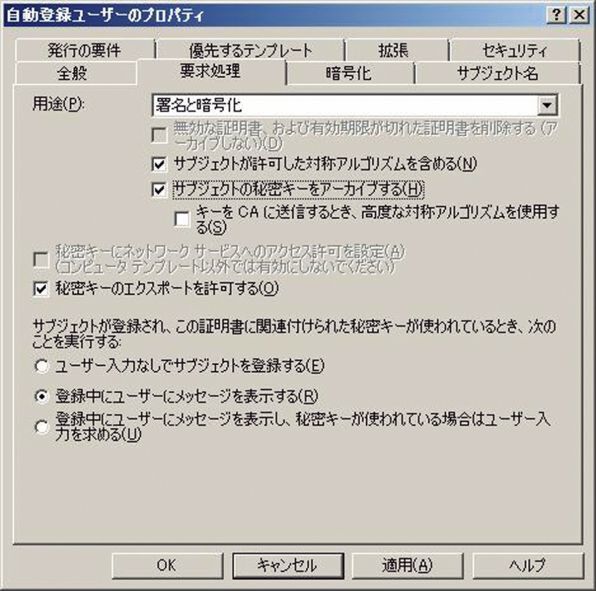
画面14●キーアーカイブ属性の追加
以上の操作を実行することで、これ以降に発行される「キーアーカイブ属性が有効な証明書」のすべてが証明機関内にアーカイブされる。
(次ページ、「キーの復元」に続く)
本記事はアフィリエイトプログラムによる収益を得ている場合があります

この連載の記事
-
最終回
ソフトウェア・仮想化
スナップショットとクイックマイグレーションを使ってみよう -
第34回
ソフトウェア・仮想化
Hyper-Vの仮想マシンに「統合サービス」を入れよう -
第33回
ソフトウェア・仮想化
Hyper-Vの仮想マシンのハードウェアを設定しよう -
第32回
ソフトウェア・仮想化
Hyper-Vのインストールはネットワークに注意しよう! -
第31回
ソフトウェア・仮想化
Windows Server 2008の仮想化機能「Hyper-V」を活用しよう -
第30回
ソフトウェア・仮想化
Windows Server Update Servicesの活用方法とは? -
第29回
ソフトウェア・仮想化
Windows ServerをWindows Updateサーバにしよう -
第28回
ソフトウェア・仮想化
Active Directoryと連携できるIISの認証機能を理解 -
第27回
ソフトウェア・仮想化
Windows Serverの標準Webサーバ「IIS」を活用しよう -
第25回
ソフトウェア・仮想化
Windows Server証明書サービスを設定しよう - この連載の一覧へ