CVE公開前のOSSパッチ提供から、脆弱性自動修復、自律型エージェントまで
「手作業での脆弱性管理はやがて破綻する」 日本IBMが示すフロンティアAI時代の自律型セキュリティ
2026年10月15日 08時00分更新


AIの自律運用を実現するための「3つのAIエージェント」
続いて、日本IBMの藏本氏が解説したのが、自律型エージェントの詳細だ。IBMでは、「リスク評価」「防御」「検知・対応」というセキュリティの主要活動においてAIエージェントを提供し、最終的にはマシンスピードでの自律防御の実現を目指している。
まず、リスク評価を担当するのが「ARGO」だ。IBMのグローバルでのセキュリティ評価の実績をベースとしており、ポリシーのギャップ分析や継続的なコントロール・モニタリング、サードパーティのリスク管理、リスクの定性・定量評価などを自律的に実行する。「セキュリティのフェーズで言えば、コンプライアンスやガバナンス、セキュリティ戦略などの上流を司るのがARGO」だと藏本氏。
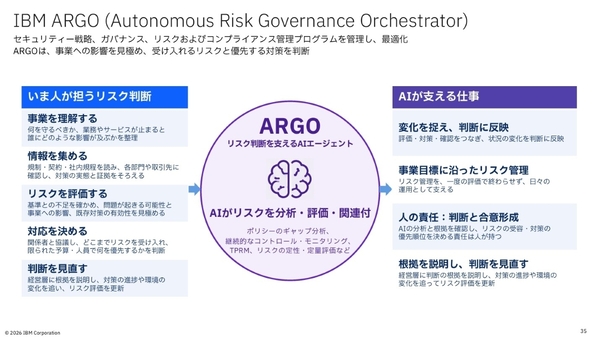
リスク判断を支えるAIエージェント「ARGO」
防御領域を担当するのが「ADA」だ。フロンティアAIを活用した脆弱性検査の知見が反映されており、ID・アクセス権限の申請・承認からアプリケーションの脆弱性の確認、クラウドの継続評価・設定の是正などを行うエージェント群で構成される。
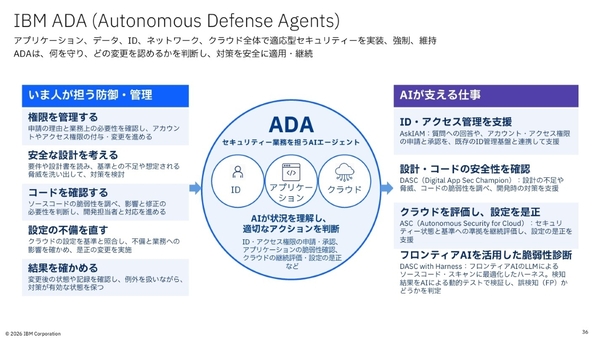
セキュリティ業務を担うAIエージェント「ADA」
そして、検知・対応領域を担うのが「ATOM」だ。IBMが30年以上にわたり培ってきたSOC運用の知見を反映したエージェントであり、脅威の分析・予測から検知、対応までを一手に行う。統括役と専門エージェントが連携し、予め定めた承認条件に従ってトリアージや調査の計画・実施、インシデントレポートの作成までを実行する。
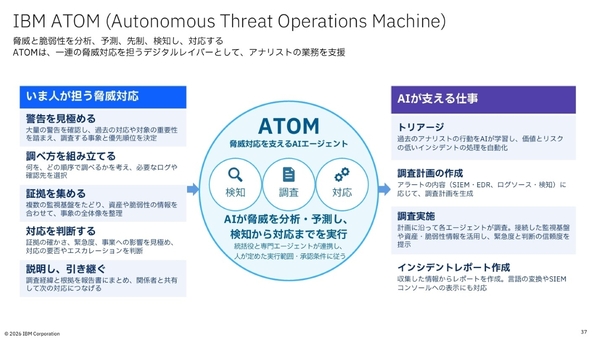
脅威対応を支えるAIエージェント「ATOM」
本記事はアフィリエイトプログラムによる収益を得ている場合があります