クラウドセキュリティの知見を元に「ガバナンスの空白地帯」を埋める
禁止か、野放しか 二者択一だったMCPでガバナンスを実現する「AI MONBAN」
2026年06月10日 09時00分更新


2026年6月9日、サイバーセキュリティクラウドはAIセキュリティ領域での事業展開についての説明会を開催。子会社のDataSignと連携することで、AIエージェントの利用を統制する新サービス「AI MONBAN」の提供を開始するとともに、調査会社ガートナーの提唱する「AI TRiSM」に対応したガバナンス基盤の提供体制を拡充する。
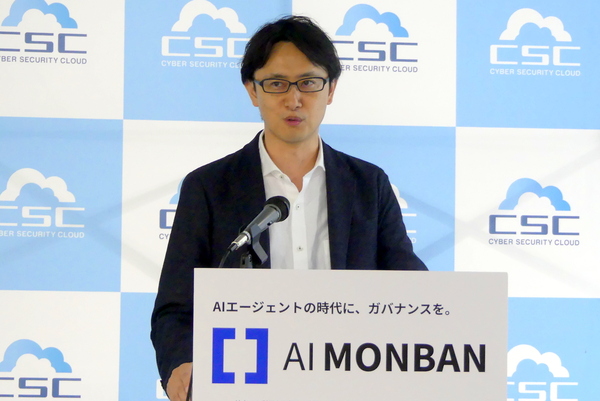
サイバーセキュリティクラウドCTOの渡辺洋司氏
顕在化してきたMCP経由での情報漏えい、シャドーAIのリスク
2010年設立のサイバーセキュリティクラウドは、クラウド型WAFの「攻撃遮断くん」やパブリッククラウドのWAF自動運用サービス「Waf Charm」「AWS WAF Managed Rules」、マルチクラウド対応のマネージドセキュリティサービス「CloudFastner」などで、本番環境でのセキュリティの確保を実現してきた。今回、子会社のDataSignから発表された「AI MONBAN(エーアイモンバン)」は、AIエージェントとMCPサーバーの通信を中継し、情報漏えいやシャドーAIのリスクを防ぐゲートウェイサービスとなる。
AIエージェントからSaaSや各種データソースの利用を可能にするMCPは、開発元のAnthropicのみならず、OpenAIやGoogleが対応を表明したことで、事実上の業界標準となっている。メジャーなベンダーがMCPサーバーを提供することになったことで、SaaSの自社データをAIで活用する道が拓けたと言える。
一方で、MCPで接続すると、本人のSaaSの権限がまるごとAIエージェント側に渡ってしまうため、セキュリティリスクも高い。個人情報・機密情報がAI側に渡ってしまうのみならず、誰が、いつ、どのAIに、どんなデータを渡したかの可視性もなくなってしまう。昨今では、実際に偽のMCPがAIの送信メールを盗んだり、プライベートリポジトリが公開リポジトリに流出するという実害も生じている。
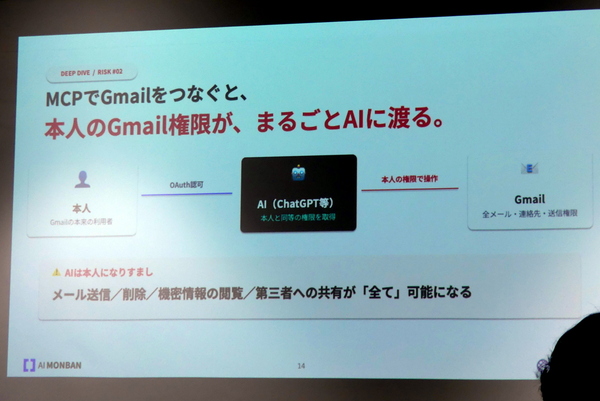
MCP経由でつなぐと、本人の権限がAIに渡ってしまう
この事態を防ぐためには、今までMCPを禁止してAI利活用をあきらめるか、MCPを野放しにしてリスクを許容するかの二者択一しかなかった。おおむね大企業は「禁止」を選択し、中小企業は「野放し」になっているのが現状だという。これに対してAI MONBANはAIエージェントとSaaSの間で、まさに門番として機能し、「禁止」でも、「野放し」でもない、第3の選択肢である「ガバナンス」を提供する。
具体的にはSaaSとの接続、利活用可能なAIやMCPを管理しつつ、アクセス制御やアクセス・監査ログの収集を実施。また、個人情報や機密情報のマスキングを実現し、情報漏えいを防ぐという。AIにまるごと渡していた権限の付与も、ポリシーで認めた操作のみに絞り込むことが可能になる。
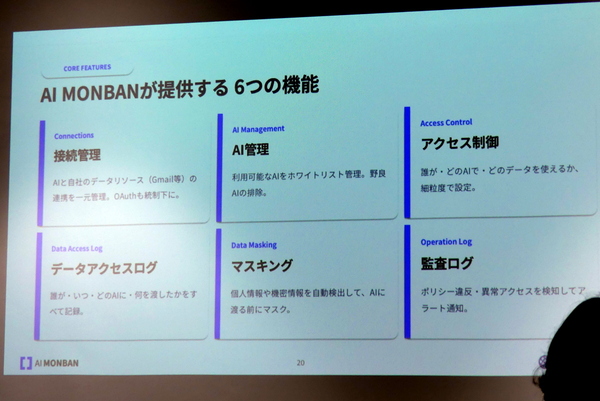
AI MONBANの6つの機能
ガートナーの「AI TRiSM」のフレームワークを包括的にカバー
これまでサイバーセキュリティクラウドは、Webの脆弱性診断やインテリジェンス収集、パッチ適用を待たずに攻撃経路を塞ぐ仮想シグネチャの提供、クラウドのリソース設定の適正化を行なうCSPM(Cloud Security Posture Management)などを提供してきた。今回のAI MONBANの提供を皮切りに、こうしたクラウドアプリケーションのセキュリティの知見を今後はAI領域にも投入していくという。
具体的にはテクノロジー、ビジネス、トラストの3軸でAIの信頼設計を評価・推進する専門組織である「AI Trust Board」を組織化。AIセキュリティ・ガバナンスに特化した専門メディアの公開、AI信頼設計ガイドラインの構築、ガイドライン活用記事の公開などを進めて行く。
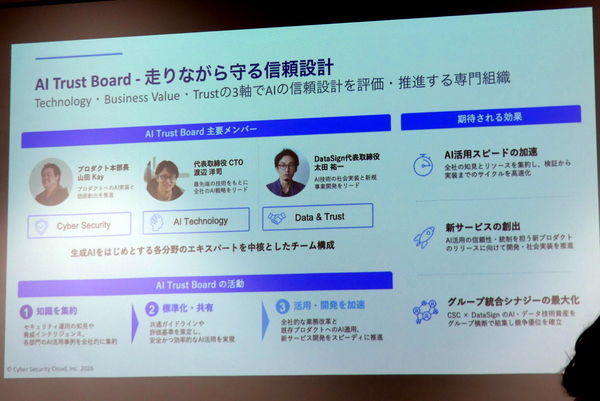
AI Trust Boadを組織化し、AI信頼設計のガイドラインなどを構築・発信していく
また、調査会社ガートナーが提唱する「AI TRiSM(AI Trust, Risk, and Security Management)」のフレームワークを包括的にカバーするプロダクトの提供を推進。AI利活用の統制、シャドーAIの可視化、データマスキングなどをDataSign、AIの入出力監視やプロンプト防御、基盤監査・権限管理・データソース保護などをサイバーセキュリティクラウドが担うことで、AI活用で重要なAIガバナンス・実行時検査・強制、情報ガバナンス、インフラ・スタックの4層を一気通貫で防御・監査できるガバナンス体制を構築するという。
ルールより先にAIが動き出す時代 「動く環境」でのセキュリティは最重要に
発表会では、サイバーセキュリティクラウド CTOの渡辺洋司氏が登壇。AIがビジネスを支える中心的な存在になりつつある一方、防御側の対応を上回る速度と巧妙さでサイバー攻撃が加速している現状に警鐘を鳴らす。「とにかく作って速く動かす。ルールよりも先にAIが動き出している時代になっている」と渡辺氏は指摘する。
具体的には、公開されているAIサービスのうち31%で認証が欠如していたり、AIエージェント用ツールの12%がマルウェアといった事態に陥っている調査報告を披露(出典:intruder社 200万台ホストスキャン調査/ガートナー)。40%の企業が2026年末までにアプリをAIエージェントに統合していく方向性の中で、AIの利用を巡るサイバーリスクが急速に顕在化しているとアピールした。
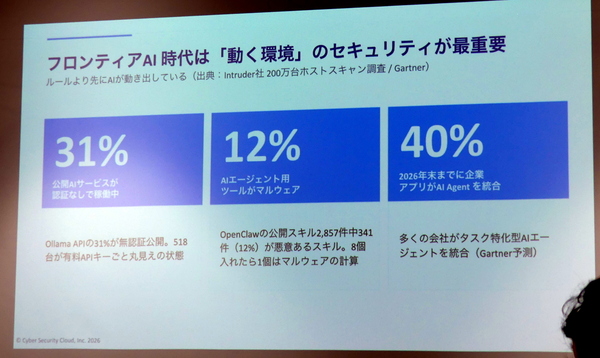
フロンティアAIの利用においては、「動く環境」でのセキュリティが重要
もう1つのトピックは、システムの脆弱性を発見するClaude Mythosの登場だ。渡辺氏は、Mythosの登場で攻撃コストが低価格化し、既存のスキャナーで検知できない未知の脆弱性を自動的に発見してしまうようになった点を指摘。「脆弱性の発見から悪用までが圧倒的に短縮化されたことで、世の中がリスクとして捉えるようになった」と語り、「動く環境」でのセキュリティの重要さを訴えた。
本記事はアフィリエイトプログラムによる収益を得ている場合があります