データ保護だけにとどまらないランサム対策へ、実績のあるインシデントレスポンス専門企業を買収
脅迫者との交渉も代行、Veeamはランサムウェアの“事前・事後対策”まで踏み込む
2024年10月30日 09時00分更新


Veeam Softwareが、これまでの「バックアップ/データ保護」の領域を超えた動きを見せている。背景にあるのは、ランサムウェア攻撃に対抗するための“データレジリエンス(データの回復性)”の実現だ。
今年(2024年)8月には「Veeam Data Platform(VDP) v12.2」をリリースしたほか、10月にはそのVDPの新機能として、サイバー攻撃の脅威分析ツール「Recon Scanner」を追加すると発表している。こうした動きの背景を、VeeamのAPJ(アジア太平洋日本)担当幹部の2氏に聞いた。
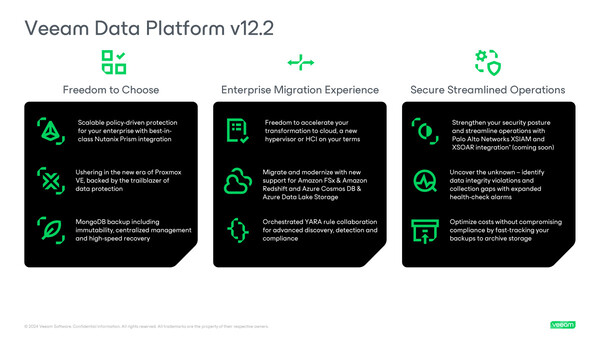
今年8月に最新版「Veeam Data Platform v12.2」をリリース
Veeam APJ地域担当GM 兼 SVPのベニ・シア(Beni Sia)氏、APJ地域担当Head of Systems Engineering 兼 VPのレイモンド・ゴウ(Raymond Goh)氏
ランサムウェアのインシデント対応専門企業を買収、事前・事後対応まで拡充
Veeamでは、この1年間で3つの買収案件を発表している。そのうちの1つが、“ランサムウェア専門”で、攻撃被害を受けた企業にインシデントレスポンスサービスを提供してきた米Coveware(コーブウェア)の買収だ。
この買収によって「Veeamはデータ保護、データレジリエンスを実現する企業としては初めて、ランサムウェアに特化したインシデントレスポンスチームを持つ企業になった」と、Veeamのレイモンド・ゴウ氏は説明する。
Covewareを買収したことで、ランサムウェア攻撃のライフサイクル全体に対する顧客への情報提供やアドバイス、対策ツールの提供などが可能となっている。現時点ではまず2つが発表されている。
まずは“事前対策”(プロアクティブな対策)となる、VDPへのRecon Scannerの組み込みだ。VDPのPremiumエディションを契約している顧客は、追加料金なしで利用できる(2024年11月からグローバルで提供開始予定)。
Recon Scannerは、VDP環境を高速にスキャンし、Covewareのランサムウェア攻撃に対する知見や脅威評価技術に基づいて、ランサムウェアの脅威を早期に検出したり、分析レポートを提供したりするツールである。VDPの管理コンソールから簡単にスキャンを実行できるようになるという。
VDPでは、「Veeam Backup & Replication(VBR)」サーバー上でエントロピースキャン、YARAスキャン、シグネチャベーススキャンなどを実行し、マルウェア感染が疑われる情報を収集する。さらに、ランサムウェアアラート機能を備える「Veeam ONE」、VBRと連携できるサードパーティセキュリティ製品(Palo Alto Networks、Splunkなど)からも情報を収集し、それらをCovewareが持つランサムウェアの脅威データベースと照合することで、詳細な脅威分析を行う。
一方で、ランサムウェア被害が発生してしまった後の“事後対策”についても、Covewareが持つインシデントレスポンスのノウハウが生かされる。
Veeamでは今年1月に「Veeam Cyber Secureプログラム」を発表した。これは、ランサムウェアなどのサイバー攻撃被害からの迅速な回復(レジリエンス)を支援する包括的なプログラムであり、インシデント発生前・発生中・発生後にさまざまなサポートを提供する。ランサムウェア被害の復旧コストや顧客への賠償金を補填するプログラムも含まれる(最大500万ドル)。
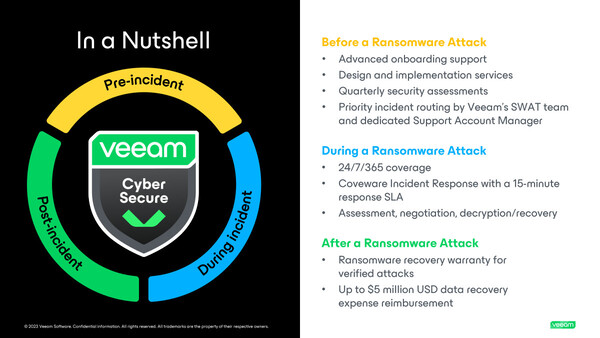
「Veeam Cyber Securityプログラム」の概要。インシデントの前/中/後を包括的にカバーする
このプログラムに、Covewareによるインシデントレスポンスサービスも組み込まれた。インシデントが発生してから15分以内にCovewareの専門家チームが対応を開始し、顧客企業がどう行動すべきかをアドバイスするというものだ。独自の脅威データベースに基づき、脅迫者の素性や攻撃手法なども調査する。
ゴウ氏は「これまではデータ復旧を支援するだけだったが、Covewareチームを統合したことで、インシデントレスポンスまで支援できることになった」と説明する。Covewareによる支援はインシデントのライフサイクル全体に及ぶものであり、初動対応から被害範囲の把握、攻撃者(脅迫者)との交渉、和解(身代金の支払いを含む)、データの復旧までを、Veeamが窓口となって支援できるという。
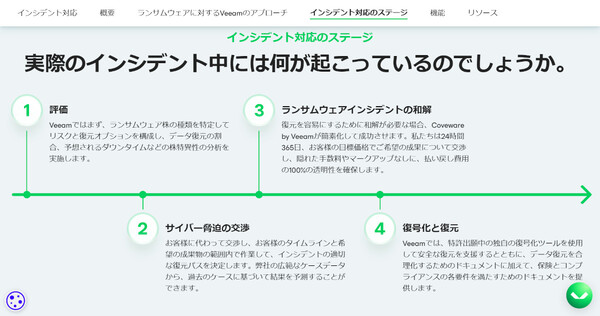
インシデント発生時にはCovewareチームがすぐに対応を開始し、攻撃と被害の評価、脅迫者との交渉、和解、データの復元までをサポートする(Veeam Webサイトより)
2件の買収を通じて「Microsoft 365」のデータ保護も強化
先に触れたとおり、Veeamではこの1年間で3つの買収を発表している。Coveware以外の買収案件は、いずれも「Microsoft 365(M365)」のデータ保護に関連するものだ。
まずは、CT4からの「Cirrus」サービスの買収だ。これは、M365やMicrosoft Azure向けのBaaS(Backup-as-a-Service)であり、3月には「Veeam Data Cloud」としてグローバルで提供開始している。
もう1つが、9月に発表されたAlsion(アルシオン)の買収だ。Alsionは、AI/ML(機械学習)技術を用いて、M365のバックアップポリシーを自動化/最適化するサービス(SaaS)だ。ゴウ氏によると、AlsionはユーザーごとにM365の利用状況やデータサイズなどを継続的に学習し、バックアップスケジュールをユーザーごとに設定/調整してくれるという。「これを利用すれば、M365のデータ保護をすぐにスタートし、メンテナンスゼロで使い続けられる」(ゴウ氏)。
またVeeamのベニ・シア氏は、Alsionの買収を通じて「VeeamにDevOpsの専門知識を取り入れ、AIやデータ保護の分野におけるさらなるイノベーションが加速できるようになった」と語る。Veeamでは、Alsionの共同創業者であるニラジ・トリア氏をCTOに任命し、トリア氏は製品戦略とエンジニアリングの取り組みを先導していくという。
本記事はアフィリエイトプログラムによる収益を得ている場合があります