

2023年のセキュリティトピック 脆弱性に対するリスクベースの優先付けが重要に
国内クラウドサービスにセキュリティ対策の遅れ アシュアードが独自データから分析
2024年01月22日 10時00分更新


脆弱性に対するリスクベースの優先順位付けが重要に 2024年は“SBOM元年”を迎えるか
続いて、脆弱性管理クラウドyamoryの独自データを基にした、2023年の脆弱性における振り返りが説明された。
yamoryは、脆弱性対策とリスク管理をオールインワンで提供するクラウドサービス。ソフトウェアやクラウドの利用・設定状況を収集して可視化し、独自の脆弱性データベースやチェックルールと照合、複数プロダクトのリスクを危険度別に一元管理できる。経産省のガイドラインでは、代表的なSBOM(Software Bill of Materials)ツールとして国産サービスで唯一紹介されているという。
今回、NVD(NISTの管理する脆弱性データベース)やyamory独自の脆弱性データベース、yamoryの検知した脆弱性の統計情報など基に、セキュリティトピックが披露された(データは2023年11月30日時点まで)。
まず脆弱性全体のトレンドとして、NVDで公開された脆弱性数は、2023年も増加傾向だ。加えて「Critical」、「High」といった深刻度の高い脆弱性も、前年より微増する見込みとなる。また脆弱性の深刻度の割合は、全体の約54%をCritical(16.1%)、High(38.0%)が占めており、yamoryのセキュリティエンジニア 芳澤正敏氏は、「High以上に絞って対応する場合でも、全体の半分以上で対応が必要となる」と説明する。
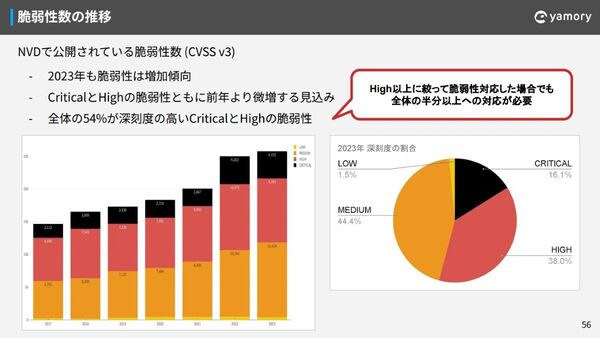
NVDからみる2023年の脆弱性数の推移(yamory調べ)
yamory セキュリティエンジニア 芳澤正敏氏
またyamoryでは、脆弱性の深刻度に加えて、外部からアクセス可能かどうか、攻撃コードが流通しているかどうかで優先順位付けをするオートトリアージ機能を提供する。同社のトリアージの中で、攻撃コードの公開や実際の悪用が観測された即時・日次での対応を推奨する「Immediate」と分類された脆弱性は、現状は前年と比較して24%の減少見込みだが、今後の観測結果次第では増加する恐れもあるという。
また通常、1つのライブラリを導入するとそのライブラリが依存する別のライブラリも導入されるが、Log4Shellの脆弱性で話題となったApache Log4jに関しては、直接導入が17%、ライブラリの依存による間接導入が83%ととなった。
実際に2023年にyamoryでImmediateとした脆弱性のうち、全体の69%が間接的に導入されたライブラリであった。「直接導入のライブラリだけではなくて、間接導入も含めて資産管理することが重要」と芳澤氏。
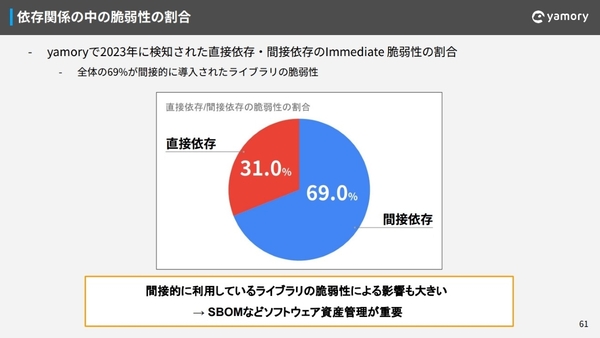
ライブラリの依存関係の中での脆弱性の割合(yamory調べ)
また、2023年に名古屋港やJAXAを狙った攻撃でも話題となった、ネットワーク機器の脆弱性に関しては、深刻度の高い脆弱性が前年比で14%増加、Criticalな脆弱性に絞ると71%も増加している。
また、yamoryでImmediateとしたネットワーク機器の脆弱性も26%増加しており、さらに、悪用が観測された脆弱性全体も2倍以上となった。
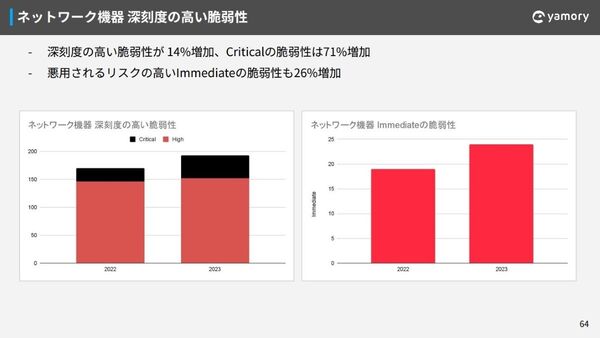
ネットワーク機器の深刻度の高い脆弱性の前年からの推移(yamory調べ)
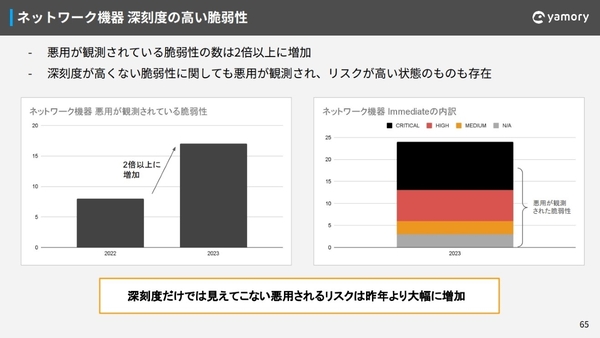
悪用が観測されているネットワーク機器の脆弱性の推移(yamory調べ)
「深刻度が高くない脆弱性に関しても悪用が観測され、その中にはリスクが高いものも存在した。深刻度だけでは見えてこないリスクが前年より増加している」と芳澤氏。深刻度をベースにした優先順位付けだけでは対応の負荷が高く、自社環境で影響が大きい脆弱性から対応する“リスクベースの優先順位付け”が今後重要になってくると指摘した。
さらに、脆弱性管理や優先順位付けをするためには、正確な資産一覧の作成が必要となり、サプライチェーン全体のセキュリティの担保のためには、SBOMなどによる資産管理が不可欠と強調した。
yamoryが2023年11月に実施した、従業員500名以上の企業の情報システム担当者に対するインターネット調査では、SBOMの認知率は、「理解している」という回答が24%、「聞いたことがある程度」が17.3%と、半数以上がSBOMを知らないという。また、同調査では、SBOMの導入企業は33.1%にとどまった。
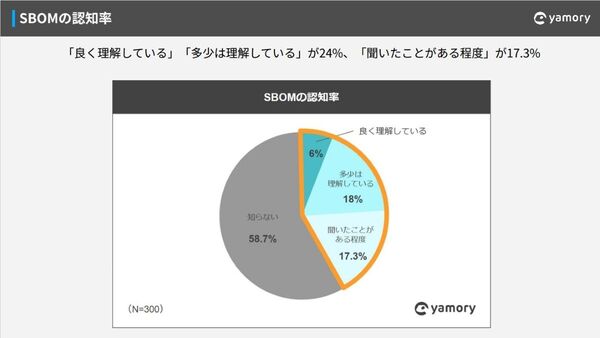
インターネット調査によるSBOMの認知率(yamory調べ)
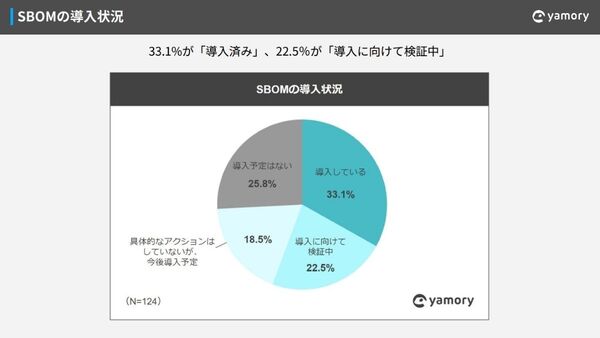
インターネット調査によるSBOMの導入状況(yamory調べ)
yamoryのプロダクト責任者である鈴木康弘氏は、EUサイバーレジリエンス法案等のSBOM対応が必須のレギュレーションの拡大や、SBOMの標準フォーマットの成熟などを背景に、「2024年は“SBOM元年”になる」との予測を示した。

yamory プロダクト責任者 / Software ISAC OSS委員会 副委員長 鈴木康弘氏
本記事はアフィリエイトプログラムによる収益を得ている場合があります