

製品コストも意識しながら“セキュリティ バイ デザイン”を実現する支援サービス
デロイト、IoT製品開発時のセキュリティ/プライバシー対策支援
2019年02月08日 07時00分更新


デロイト トーマツ リスクサービス(DTRS)は2019年2月6日、IoTデータを活用する製品/サービスの設計開発段階で、製造業者(メーカー)のプライバシー対応を支援する「Privacy by Design for IoTサービス」と、同じくセキュリティ対策を支援する「Security by Design for IoTサービス」の提供を開始した。初年度目標は「10製品に対する支援」としている。
IoTデバイスで収集したデータの利活用は、市場への機敏な対応や新規事業の創造の可能性を広げ、ビジネス戦略においてはますます重要性が増している。だが、ユーザーの行動履歴などを含む個人データを活用する場合、プライバシーの問題や違法性を考慮したサービス開発、実施は必須だ。他方で、IoTデバイスが「Miraiボットネット」のようなサイバー攻撃のターゲットになった場合、製造物責任法(PL法)に基づいてユーザーから訴訟を提起される可能性もある。そのため、プライバシー/セキュリティの両リスクをふまえて、設計段階からセキュアな概念を組み込むことが必須となっている。
デロイト トーマツ リスクサービスが提供するPrivacy by Design for IoTサービスは、国内外のプライバシー法規制への対応、プライバシー影響評価に基づくリスク評価、事業リスクと結びつけた上での経営判断の指標作り、プライバシー保護のためのガバナンス態勢の構築、IoTを活用したサービスを実施する場合の説明責任の果たし方など、より実務的で明確な方針の策定を支援する。
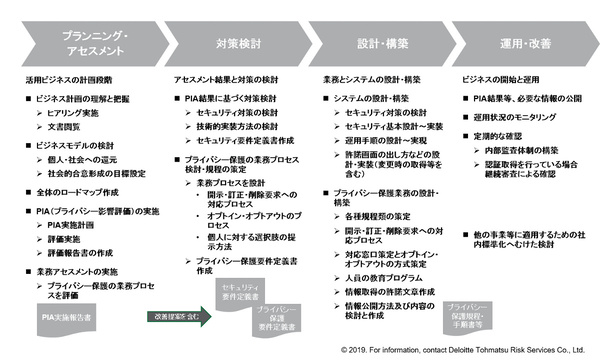
「Privacy by Design for IoTサービス」の提供例
もうひとつのSecurity by Design for IoTサービスでは、一般的な要件定義に加えて、セキュリティ機能の実装が技術的に可能かどうか、適切かつ競争力のある価格設定やコストで開発可能かなど、製造業の観点を盛り込んだセキュアな製品開発を支援する。
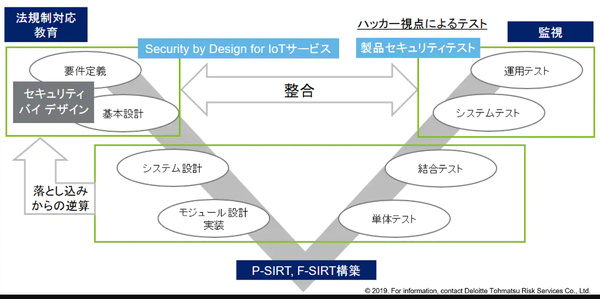
「Security by Design for IoTサービス」の提供例
“セキュリティ バイ デザイン”がうまくいかない理由はどこに?
デロイト トーマツ リスクサービスの松尾正克氏は、設計段階からセキュリティを意識し、実装していく“セキュリティ バイ デザイン”の概念は広まりつつあるものの、「採用しても今ひとつうまく実装できない企業が多い」と指摘する。その原因は、製品セキュリティとITセキュリティとでは「セキュアな設計」に対する考え方やアプローチが異なるからだという。
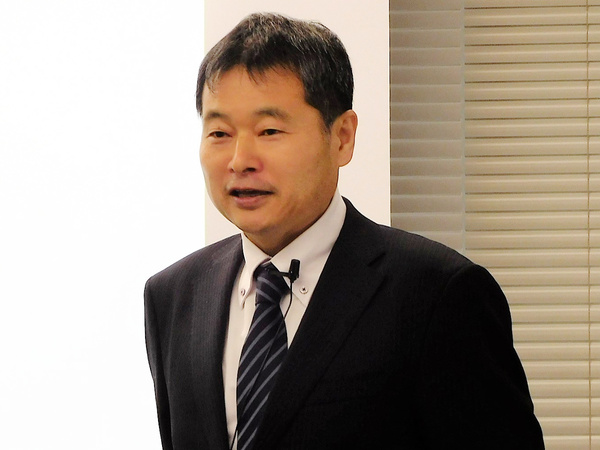
デロイト トーマツ リスクサービス シニアマネジャーの松尾正克氏
問題の1つは「網羅性」だ。
一般に、メーカーが製品の安全性(ここでは「セーフティ」)を評価するとき、検討が必要な対策項目と対策の妥当性を照合しつつ、全体として抜けがないよう洗い出すことになる。この対策項目は、経年劣化による安全性の低下を確率で求めれば、すべて網羅することができる。
一方でITセキュリティの場合、対策項目は「ハッカーが実行する可能性のある攻撃」をすべて列挙することになる。たとえ実行される確率が低くても、その可能性がゼロとは言えない攻撃であればすべて網羅しなければならない。完全に網羅しようとした結果、いつまで経っても検討が収束しない状態に陥るという。
もうひとつの問題は「妥当性」だ。
ソフトウェアなどにおける信頼性確保の考え方に「トラストアンカー」と「トラストチェーン」というものがある。トラストアンカーは“船の錨(アンカー)”のように、船が強風に見舞われても流されたり傾いて沈んだりしないよう支える「信頼の基点」。トラストチェーンはその“船と錨をつなぐ鎖”の部分で、多少のことでは切れない強度を持つ複数の輪がつながり、双方を結びつける「信頼の鎖」を指す。
IoT製品の場合は製造物責任があるため、このトラストアンカー、トラストチェーンともすべて安全であるという根拠を示すことが求められる。だが、これをそのままセキュリティ対策に適用すると、製品コストに見合わない高度なセキュリティ対策が要求されることになってしまう。
「IoT製品の開発では、安全設計や信頼性設計、可用性、セキュリティといった品質も重要だが、同時にコストも両立させなければならない。たとえ強固なセキュリティ対策が施されていても、“価格勝負”の世界(IoT製品市場)では、競争力の低い価格では製品は売れない」(松尾氏)
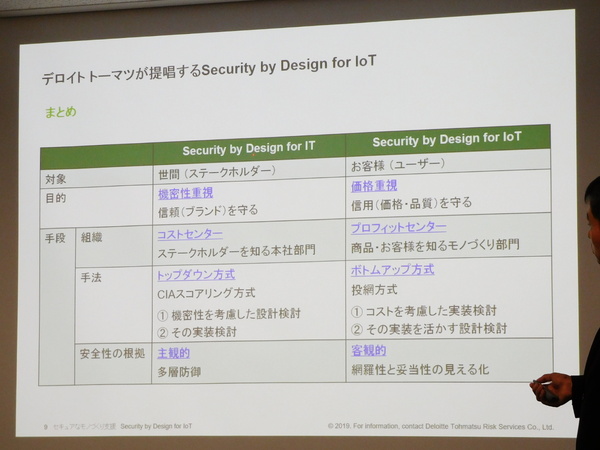
ITセキュリティとIoT(製品)セキュリティは、さまざまな側面で違いがある
Security by Design for IoTサービスでは、まず「断捨離」を行うという。
具体的にはまず、責任分解点(メーカー/ユーザーの責任範囲の妥当な境界)を整理することで検討すべき対象を絞り込んだうえで、確率計算で求められる信頼性や安全性と、確率計算ができない人為的なリスク(ハッカーの攻撃など)とを切り分ける。続いて、説明責任などの要件を満たす技術を選定し、これらを有効活用する場合に適切な設計はどのようなものかを考えるという「逆転の発想」で課題を整理する。絞り込まれた課題について、そのリスクの特定/分析/評価を実施し、世の中の“相場観”も参照しながら、価格競争に負けないコスト範囲の中で必要かつ十分なセキュリティ対策を検討する。
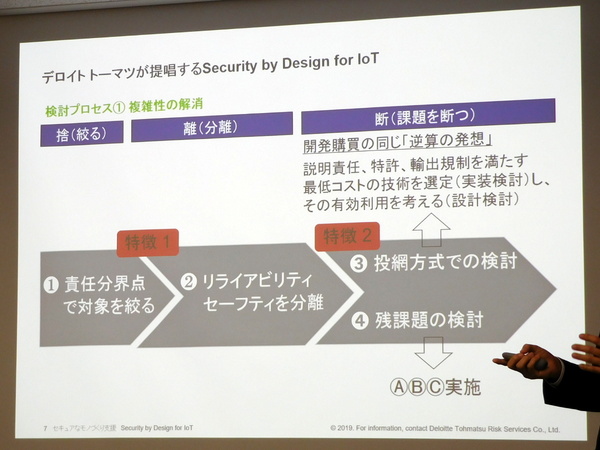
検討すべき項目を「断捨離」し、絞り込んで整理する
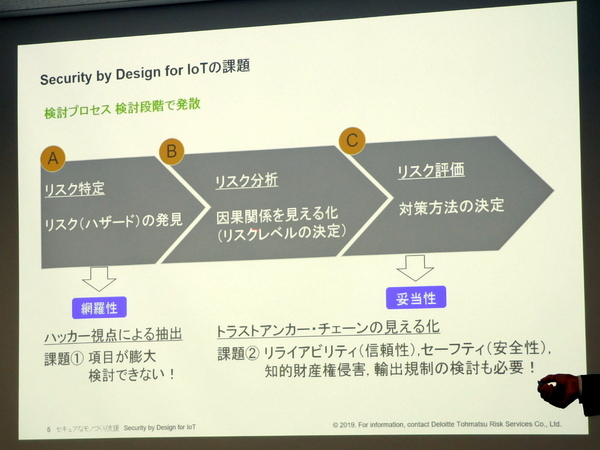
残課題に対してリスクの特定/分析/評価を実施
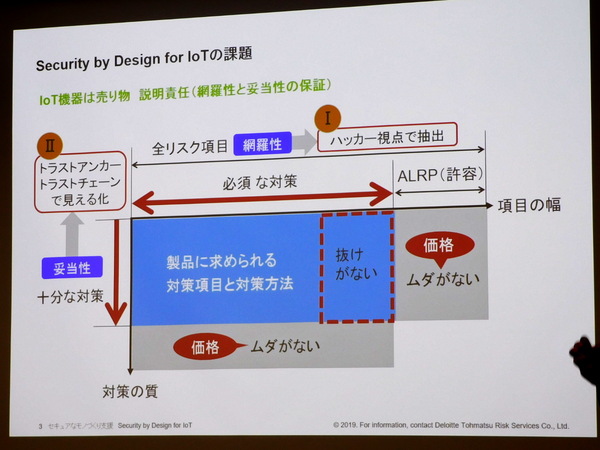
Security by Design for IoTサービスにより「抜けがない」「無駄がない」セキュリティ対策を実現するとした
デロイト トーマツ リスクサービスの北野晴人氏は、IoT製品にプライバシーとセキュリティをもたらす両サービスをワンストップで提供することで、モノ作りに取り組むメーカーをサポートしていきたいと語った。
「ネットという形のないサービスを組み込んたモノ作りに舵を切るメーカーを、ただITセキュリティの観点を押し付けるのではなく、彼らの立場に寄り添いながら、競争力のある価格でセキュアな製品を開発できるよう支援していくことがこれからは重要だ」(北野氏)
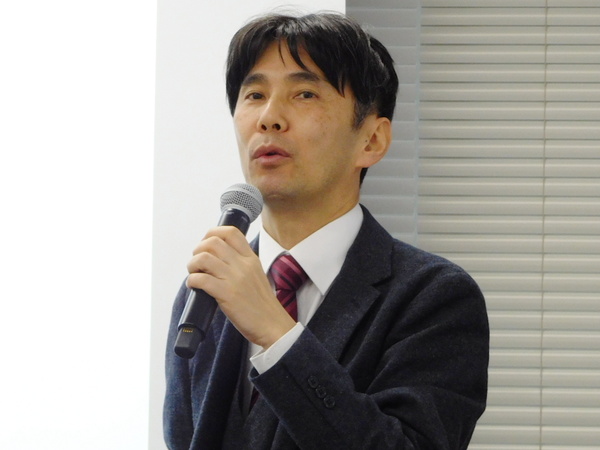
デロイト トーマツ リスクサービス サイバーリスクサービス パートナー 北野晴人氏
本記事はアフィリエイトプログラムによる収益を得ている場合があります