ARTEX
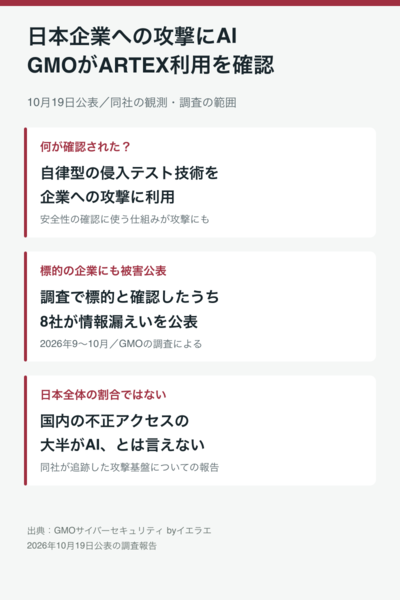
GMOサイバーセキュリティ byイエラエは10月19日、日本企業を狙った不正アクセスの攻撃基盤を調べ、自律型のセキュリティ検証システム「ARTEX」が使われていることを確認したと発表した。同社が標的として確認した企業のうち、8社は9~10月に情報漏えいを公表しているという。
ARTEXは、AIがシステムの弱点を探すペネトレーションテスト(侵入テスト)用システム。本来は安全性の確認に使う技術だが、企業への攻撃に悪用されていた。同社は14日の報告で、残された記録からAIによる攻撃の可能性が高いとしており、攻撃基盤の調査で裏付けが得られたとしている。
最初に調べた攻撃基盤は、同社が観測できた範囲ではほぼ日本だけを狙い、約20社を標的としていた。このうち9社は同じ業種だった。さらに調査を進め、日本企業を中心に狙う、AIを使った攻撃基盤を6台発見したという。
同社は、国や業種を絞り、攻撃ごとに別のホストを用意する手口とみている。米CrowdStrikeも10月7日、韓国の金融機関への攻撃でARTEXが使われたと報告しており、GMOは日本でも同様の手口が使われている可能性を指摘した。被害の拡大を防ぐため、調査情報は法執行機関に共有している。
Made with AI
本記事はアフィリエイトプログラムによる収益を得ている場合があります