みんなの銀行でも採用、アプリケーションライフサイクル全体のセキュリティリスクに着目
パロアルト、DevSecOps実践を支援する「Prisma Cloud 3.0」提供開始
2022年02月02日 07時00分更新


パロアルトネットワークスは2022年1月31日、クラウドネイティブアプリケーション保護プラットフォーム(CNAPP)の最新版「Prisma Cloud 3.0」の国内提供開始を発表した。最新版では、クラウドアプリケーション/サービスの設計から開発、デプロイ、実行まで、アプリケーションライフサイクル全体のセキュリティリスクに着目した機能強化を実施。包括的なクラウドセキュリティ対策の実現を支援する。

最新版「Prisma Cloud 3.0」では、マルチクラウドのライフサイクル全体におけるセキュリティリスクを考慮したセキュリティ機能を強化


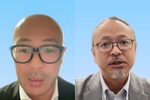
パロアルトネットワークス チーフサイバーセキュリティストラテジストの染谷征良氏、同社 クラウドセキュリティ技術本部 CTOのミスラ・アジェイ氏
同社調査によると、2021年の国内企業のワークロードのうちクラウド比率は43%に達し、海外と変わりない傾向に成長。活用形態も、Amazon Web Services(AWS)のみのシングルクラウドから、ニーズや負荷分散などの目的に応じてMicrosoft AzureやGoogle Cloud(GCP)など複数事業者を使い分けるマルチクラウド活用が本格化しているという。
その一方で、クラウドインフラの構築の効率化で活用されるサードパーティのIaC(Infrastructure as Code)テンプレートのうち、63%には安全ではない設定が含まれており、パブリックレジストリにあるコンテナイメージの96%には何らかの既知の脆弱性が含まれていることも、同社調査で判明している。
「コロナ禍の2021年において、セキュリティリスクが存在するクラウドリソースは、2020年に対して188%増加した。マルチクラウド環境において、どうやってクラウド特有のリスクを把握し、脅威を可視化していくのか。そうした課題が改めて顕在化した1年となった」と、パロアルトネットワークのチーフサイバーセキュリティストラテジスト、染谷征良氏は指摘する。

パロアルト調査による「クラウドセキュリティリスクの現状」
Prisma Cloud 3.0では、AWSのVMスナップショットを生成して脆弱性スキャンをかける「エージェントレススキャン」に対応。脆弱なIaCコードを検出してセキュアなコードに自動修正する機能や、GitHubレポジトリへのコミット時に自動スキャンをかける機能、IaCコードと本番環境との差分を自動検出して不適切な設定変更を修正する機能といったIaCセキュリティ関連の新機能を追加した。
このほかにも、Microsfot AzureおよびGCPのVMイメージに対するライブラリ解析、ホストやコンテナ、サーバレスのインシデントデータを脅威分析および対処支援プラットフォーム「Cortex XDR」に送信するCortex XDRコネクター、gRPC対策への対応、Prisma Cloud運用支援ダッシュボード「Adoption Advisor」ベータ版などが追加されている。


Prisma Cloud 3.0の機能強化ポイント、追加された主な機能
Prisma Cloudは昨年、みんなの銀行のフルクラウドバンキングシステムに採用された。
パロアルトネットワークス クラウドセキュリティ技術本部のCTO、ミスラ・アジェイ氏は「コンテナおよびKubernetesクラスタ実行を含むクラウドネイティブ環境全体のセキュリティ強化と可視化を実現し、コンテナ以外の環境についてもリアルタイム保護を提供。Datadogといった他モニタリングツールと簡単に連携できるので、一元的な運用管理も構築できる。何より、CI/CDツールと連携してDevSecOpsを実践できることが評価された」と述べる。

みんなの銀行がDevSecOps実践を目的にPrisma Cloudを採用
「たとえばLog4jのような脆弱性は、設計や実装など開発ライフサイクルの初期フェーズでいかに発見し対処できるかがリスク軽減の肝となり、そこを支援するのがPrisma Cloudの役割と考える。今後もCNAPPで求められる機能を随時追加し、クラウドネイティブ領域に強みを持つパートナーとのエコシステムを拡充しながら、CNAPPおよびDevSecOpsの訴求に尽力したい」(アジェイ氏)
本記事はアフィリエイトプログラムによる収益を得ている場合があります