

効果的なランサムウェア対策のためのホワイトペーパーを公開、新たな「3-2-1-1-0ルール」を提唱
「バックアップの“3-2-1ルール”はランサム対策として不十分」Veeamが語る
2021年09月02日 13時30分更新


Veeam Softwareは2021年9月2日、新たに公開したホワイトペーパー「5 Ransomware Protection Best Practices(ランサムウェア対策 5つのベストプラクティス)」についての記者説明会を開催した。
説明会には同ホワイトペーパーを執筆した製品戦略担当シニアディレクターのリック・バノーバー氏が出席し、サイバーセキュリティフレームワークに沿った対策や新たに提唱する「3-2-1-1-0ルール」の重要性、そしてそれを実現できるVeeam製品の機能や優位性について紹介した。
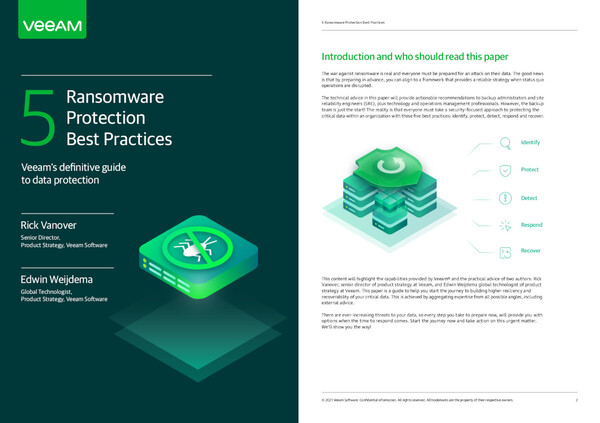
Veeamが新たに公開したホワイトペーパー「5 Ransomware Protection Best Practices(ランサムウェア対策 5つのベストプラクティス)」
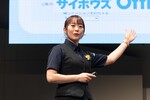
Veeam Software 製品戦略担当シニアディレクターのリック・バノーバー(Rick Vanover)氏
NISTフレームワークに沿ったランサムウェア対策を
今回公開されたホワイトペーパーでは、NIST(米国立標準技術研究所)が定める重要インフラのサイバーセキュリティを改善するためのフレームワーク(NIST CSF:CyberSecurity Framework)に基づくランサムウェア対策が紹介されている。
NIST CSFでは、重要インフラをサイバー攻撃から保護するために「識別(Identify)」「防御(Protect)」「検知(Detect)」「対応(Respond)」「復旧(Recover)」という5つのフェーズに沿ってセキュリティ機能を備えるよう提言している。
「このフレームワークはあらゆるサイバー脅威に適用できる汎用的なものだが、特にランサムウェア対策には適していると言える。そして、バックアップ製品と言えば『防御』や『復旧』のフェーズにしか対応していないと思われるかもしれないが、Veeam製品はすべてに対応する機能を備えている」(バノーバー氏)
ASCII.jpの記事でもすでに取り上げているが、「Veeam Backup & Replication(VBR)」や「Veeam ONE」といった製品を活用し、さらにアンチマルウェアなどのパートナー製品とも連携させることで、このフレームワークに沿ったランサムウェア対策が実現できる。
同ホワイトペーパーでは、NIST CSFに沿ったランサムウェア対策の基本的な考え方から、実際の対策で役立つVeeam製品の機能まで、詳しく説明しているとバノーバー氏は語る。
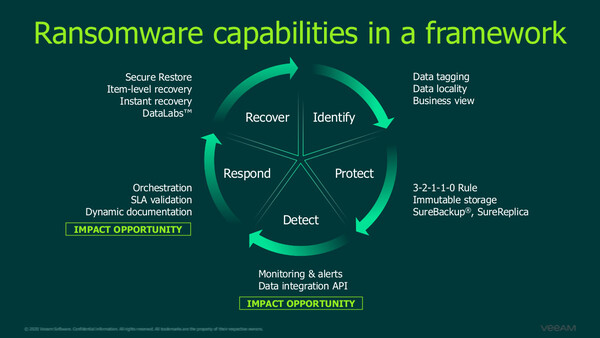
NISTフレームワークが定める5つのフェーズと、それぞれに対応するVeeamの機能群
Veeamが新たに提唱する「3-2-1-1-0ルール」とは
もうひとつ、同ホワイトペーパーでは「3-2-1ルール」に代わってVeeamが新たに提唱する「3-2-1-1-0ルール」を取り上げている。
3-2-1ルールとは、古くから言われてきたバックアップ業務のベストプラクティスのひとつだ。最低でも「3つのデータコピー」を「2種類のメディア」に保存し、「1つはオフサイト(別の場所)に保管する」ことで、データの損失を防ぐ。
ただしバノーバー氏は「現在の脅威状況を考えると、3-2-1ルールだけでは不十分だ」と指摘する。同氏がこのルールの発祥について調べたところ、最初に提唱したのは写真家で、デジタル写真のデータをどうすれば確実に保護できるかを考えたものだったという。「エンタープライズのデータは、データセンターやクラウドに散在していることもあり、これだけでは不十分だ」(同氏)。
そこでVeeamが提唱しているのが、上述した3-2-1ルールの要件に「1つの不変性バックアップ(Immutable Backup)/オフラインバックアップ」と「バックアップ/リストアのエラーはゼロ」を加えた3-2-1-1-0ルールである。
「特に、ランサムウェアの脅威を考えると(ランサムウェアによるバックアップデータの書き換え被害を防ぐ)不変性バックアップの確保は重要だ。また、バックアップを取得した後には自動的にテストを実施して、リストアができないエラーもなくさなければならない」(バノーバー氏)
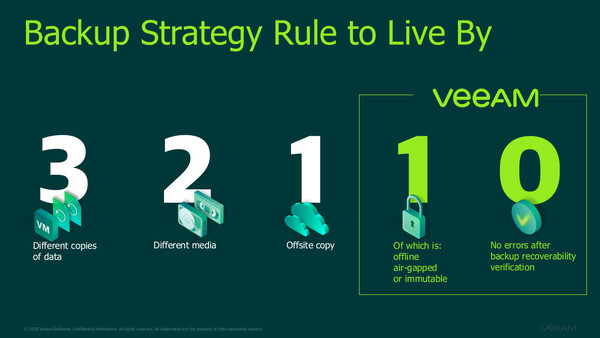
Veeamが提唱するバックアップの「3-2-1-1-0ルール」
特に重要な不変性バックアップについて、バノーバー氏は「Veeamのソリューションではそれを実現する方法が非常に多く用意されている」と説明する。オンプレミス環境では、Linuxの不変性ストレージ機能を利用したバックアップリポジトリを構築できるほか、パートナー各社が提供するストレージアレイやオブジェクトストレージの機能も使える。またパブリッククラウド環境でも、AWSなどが提供する不変性ストレージ/アーカイブオプションを利用可能だ。
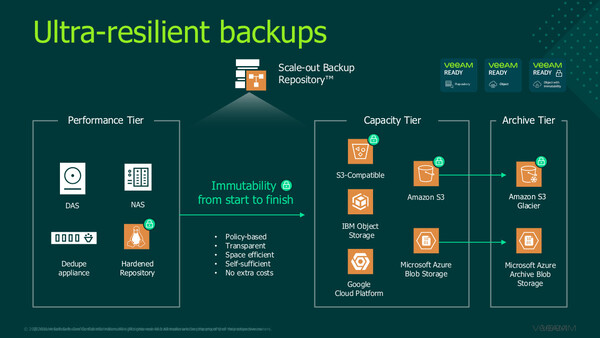
パフォーマンス層、キャパシティ層、アーカイブ層のそれぞれで不変性バックアップを実現することで、非常に高い回復力を持たせることができる
こうした高い柔軟性に加えて、多くのバックアップコピーを作成してもVeeamでは追加コストがかからない(追加ライセンスが必要ない)ことも優位性だと、バノーバー氏は説明した。
「オンプレミス環境、クラウド環境の双方で不変性を確保することができるので、非常に回復力の高いバックアップ環境が構築できる。ランサムウェア被害に遭っても、顧客企業は必ずデータを復元できると、自信を持って言える」(バノーバー氏)
本記事はアフィリエイトプログラムによる収益を得ている場合があります