このページの本文へ

シマンテックがブダペスト工科経済大学の分析結果を発表

Stuxnet類似の標的型マルウェア「Duqu」の感染手法とは?

2011年11月04日 06時00分更新

文● TECH.ASCII.jp

  • この記事をはてなブックマークに追加
  • 本文印刷

 11月2日、シマンテックは新種のマルウェア「Duqu」の最新情報を発表した。
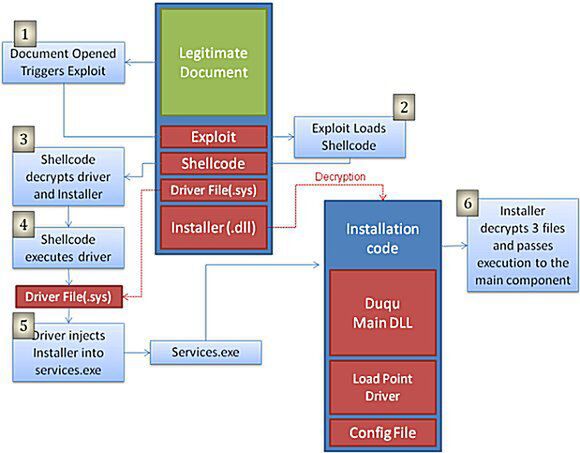
今回発見されたDuqu感染の仕組み

 Duquは、イランのウラン濃縮施設などを狙ったことで有名な「Stuxnet」に似た手法を使うという標的型マルウェア。これまで、感染は発見されていたがインストーラーは見つかっておらず、最初にシステムに感染した際の手法が判明していなかった。

 シマンテックによれば、「CrySyS(ブダペスト工科経済大学の電気通信部門に所属するLaboratory of Cryptography and System Security)」の分析により、Duquが未知のゼロデイ脆弱性を利用していることを確認したという。このインストーラーファイルはマイクロソフトのWord文書(.doc)で、まだ知られていないWindowsカーネルの脆弱性を悪用することでコードの実行を行なう。

 この脆弱性はマイクロソフトに連絡済みであり、マイクロソフトではパッチとアドバイザリを公開するように鋭意対応中だという。なお、シマンテックでは、今回見つかったのはインストール方法の1つで、別の組織に対する攻撃には別の手法が使われていた可能性もあるとしている。

 シマンテックによれば、Duquの感染は8カ国で確認されており、対象は6つの組織であると考えられているという。この組織とは、

  1. 組織A:フランス、オランダ、スイス、ウクライナ
  2. 組織B:インド
  3. 組織C:イラン
  4. 組織D:イラン
  5. 組織E:スーダン
  6. 組織F:-ベトナム

 だが、ISPまでしかトレースできない組織もあるので、重複の可能性もある。さらに、IPアドレスごとのグループ化もあるため、組織を確実に特定することはできないという。

カテゴリートップへ

本記事はアフィリエイトプログラムによる収益を得ている場合があります

アクセスランキング

  1. 1位

    ITトピック

    IT技術者の4割が「5年後のスキル陳腐化」に危機感/働くシニアは多いが「長く働きやすい」環境ではない日本/トークンコストの成果証明は難しい、ほか

  2. 2位

    データセンター

    AIデータセンターの「電力・冷却課題」打破へ シュナイダーが営業・設計・現場を直結する新組織立ち上げ

  3. 3位

    TECH

    二酸化炭素を資源に変える新触媒、新しい合金を電気で合成

  4. 4位

    デジタル

    ヤマハ、RTX1300の「ひかり電話アダプターモード」を解説する無料ウェビナーを10月15日に開催

  5. 5位

    サーバー・ストレージ

    「身代金を払えば復元できる」は過去の幻想――約束を守らない攻撃者と変容するランサムエコシステム

  6. 6位

    ソフトウェア・仮想化

    Microsoft IQとは? AIエージェントが必要とする理由は? マイクロソフトの担当幹部が解説

  7. 7位

    クラウド

    NTTドコビジが「GPUaaS」提供へ 1分単位で利用でき、ハイブリッド構成も可能

  8. 8位

    sponsored

    乱立する文書管理をBoxに統合へ、オークネットは基盤整備で「AIをビジネスの武器にする」

  9. 9位

    sponsored

    ルールは作ったが… 現場の「勝手にAI利用」が止まらない! どうやったら防げた?

  10. 10位

    IoT

    フィジカルAI時代を見据え、NTTドコビジがNaaS基盤を強化 数万台のIoTデバイスをセキュアに管理

集計期間:
2026年09月23日~2026年09月29日
  • 角川アスキー総合研究所