

これからのネットワーク運用管理が目指すべき方向性、HCNET・濱野氏に聞く
「運用負荷を下げなければ、セキュリティは高まらない」 企業が直面するネットワーク運用の難題にどう向き合うか
2026年10月30日 11時00分更新
提供: エイチ・シー・ネットワークス株式会社(HCNET)


企業/自治体/大学など――幅広い顧客環境に対応する導入性の高さ
――このアプライアンス1台で、どのくらいの規模までカバーできるのでしょうか。
HCNET 濱野氏:この物理アプライアンス1台で、最大20万ライセンス ※注 までカバーできます。導入時にはユーザーやデバイスの数に応じてライセンスをご購入いただきますが、小規模でも大規模でもアプライアンスの本体は同じものです。そのため、たとえば組織規模が拡大してユーザー数が増え、ライセンスを追加購入しても、システムの再構築は不要です。これも、IT担当者の運用負荷の軽減につながるでしょう。
※注:ライセンス数は、Account@Adapter+ V7のローカルデータベースに登録するユーザー/端末/証明書アカウントの総計でカウントする。
――「20万」というのはすごい数字ですね。それだけのスケーラビリティがあれば、大企業や大きな大学などでも問題なくカバーできそうです。実際には、どんな企業や組織がAccount@Adapter+ V7を導入しているのでしょうか。
HCNET 濱野氏:Adapterシリーズは、これまで累計1万台以上を出荷しています(2026年9月現在)。おおむね半数は民間企業のお客さまですが、250を超える大学や専門学校、230を超える自治体、各地域の教育委員会、医療機関、研究機関などで導入いただいていることも特徴です。重要度の高いネットワークを、オンプレミスで完結する国産システムでしっかりと管理し、セキュリティを確保したいというお客さまが中心だと思います。
ちなみに、Account@Adapter+ V7はユーザーアカウントの管理機能(LDAPサーバー)を内蔵していますが、外部のActive Directory(AD)/LDAPサーバーと連携する機能もあります。オンプレミスでADサーバーを運用している企業のお客さまでは、ユーザー管理をAD側で行い、RADIUS認証や証明書管理はAccount@Adapter+ V7で行うという組み合わせも多いです。
――ところで、オールインワンで大規模組織にも対応できるのはメリットですが、万が一Account@Adapter+ V7に障害が発生した場合は、その影響も大きいですよね。そうした事故への対策についてはいかがでしょうか。
HCNET 濱野氏:Account@Adapter+ V7は、認証機能では1対N(最大19)の冗長構成、DHCP機能では1対1(プライマリ/セカンダリ構成)の冗長構成が組めるようになっています。万が一メインサーバーに障害が発生しても、その情報が同期されたレプリカサーバー側で認証やDHCPの機能を引き継ぎますので、ネットワーク接続には影響が出ません。
なお、物理アプライアンス版のほかにも、仮想基盤やクラウド環境(AWS、Azure)で利用可能なバーチャルアプライアンス版ををご用意しています。最近では“物理+仮想”の組み合わせで冗長化されるケースも多いようです。
配付/更新/棚卸しを自動化へ――証明書運用“最大のハードル”を突破する
――先ほど濱野さんも触れられていましたが、クライアント証明書を使った接続認証(802.1X認証)の導入には「証明書の管理作業」というハードルもありますよね。
HCNET 濱野氏:おっしゃるとおり、証明書認証を導入する際には、CAで証明書を発行するだけでなく、デバイス側への証明書の配付、更新、失効といった運用作業も継続的に発生します。
――デバイスの台数が数千台規模になると、証明書の管理作業もかなり大変だと思います。その課題を、Account@Adapter+ V7ではどう解消しているのですか。
HCNET 濱野氏:Account@Adapter+ V7では証明書の運用を自動化し、IT管理者の作業負荷を軽減できる機能をご提供しています。
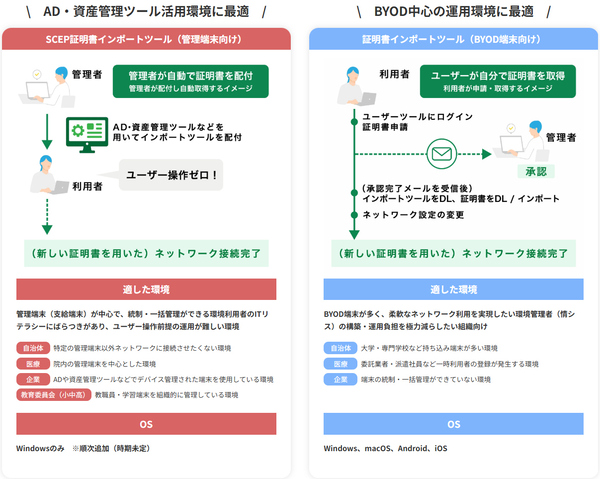
たとえば、利用者がセルフサービスで新規証明書の発行を申請できる「ユーザーツール」ポータルがあります。管理者が承認したあと、利用者が「証明書インポートツール」をダウンロード/実行すれば、証明書がデバイスへインポートされ、ネットワークに接続できるようになります。
この機能は特に、大学や専門学校などBYOD(私物デバイスの持ち込み)が多い環境で役立ちます。また企業でも、派遣社員や委託業者など一時的にネットワークに接続する利用者の登録に適しています。Windows、macOS、Android、iOSに対応しています。
一方、組織が支給する管理デバイスの場合は、管理者がADや資産管理ツールなどを使って証明書インポートツールを配布し、証明書を自動でインポートさせることができます。
こちらは、利用者側での操作が一切必要ありませんから、ユーザーのITリテラシーを問わず利用できます。特定の管理デバイスだけをネットワークに接続させたい自治体や医療機関、あるいは教育委員会(小中高校の学習用デバイス)などに適しています。
――こうした機能があれば、証明書の運用もかなり楽になりそうですね。
HCNET 濱野氏:そのほかにも、運用負荷を軽減するさまざまな機能を備えています。
たとえば、企業であれば退職者、学校であれば卒業生のアカウントがいつまでも残っているとセキュリティリスクになります。Account@Adapter+ V7では、認証が一定期間行われていないアカウントを洗い出し、自動で無効化/削除するアカウント棚卸し機能も提供しています。
一括リプレースは不要、プリンターやIoTも共存できる「段階的移行」の最適解
――最後にもうひとつ質問です。すでに社内の無線ネットワークを運用しており、ID/パスワード認証やMACアドレス認証を利用している企業も多いと思います。そうした環境から証明書認証へ移行するのは、大変ではないでしょうか。
HCNET 濱野氏:Account@Adapter+ V7のアカウント管理機能は、証明書認証だけでなく、ID/パスワード認証やMACアドレス認証にも対応しています。そのため、証明書をインポートできないプリンターやIoTデバイスについては従来どおりID/パスワード認証やMACアドレス認証を利用しながら、その他のデバイスは証明書認証へ段階的に移行することが可能です。
まずは業務用PCなど、セキュリティリスクの高いデバイスから移行を進めるのがよいでしょう。その際には、先ほどご紹介した「ユーザーツール」ポータルや「証明書インポートツール」を活用することで、利用者や管理者の負担を抑えながらスムーズに移行できます。
――それならば、安心して移行に取り組めますね。
HCNET 濱野氏:これからのネットワークセキュリティを考えると、証明書認証がデファクトスタンダードになるべきだと、HCNETでは考えています。普及のハードルとなっていた運用課題はAccount@Adapter+ V7で解決できます。この機会にあらためて、証明書認証の導入を検討していただければと思います。
本記事はアフィリエイトプログラムによる収益を得ている場合があります