エンドポイント/Web/データのセキュリティを統合しXDRを提供、AI支援型SOCも実現
すべての企業の“セキュリティ疲れ”解消を 「Symantec CBX」TD SYNNEXが提供開始
2026年10月01日 07時30分更新


サイバー攻撃の高度化と複雑化に伴って、企業が導入するセキュリティ対策製品は増え続けている。しかし、その運用負荷がIT/セキュリティ担当者の“セキュリティ疲れ”を生み、なおかつ「脅威を見逃しているのではないか」という不安はぬぐい切れていない――。
ITディストリビューターのTD SYNNEX日本法人が、そうした企業の現状に対応するXDRソリューション「Symantec CBX」の国内提供を開始した。Broadcom傘下のSymantecとCarbon Blackが提供してきた各種セキュリティ機能をプラットフォーム統合し、脅威判断やインシデント調査をAIが支援する。
開発元はBroadcomだが、今回、国内市場でのマーケティングや販売、アフターサポートをTD SYNNEXが全面的に担うという、新たなスキームで提供される。TD SYNNEXでは、エンタープライズレベルのセキュリティ技術が盛り込まれたこのソリューションを、中堅規模以下の企業にも普及させたいと意気込む。2026年9月7日の記者説明会で、同ソリューションの詳細や提供背景が説明された。
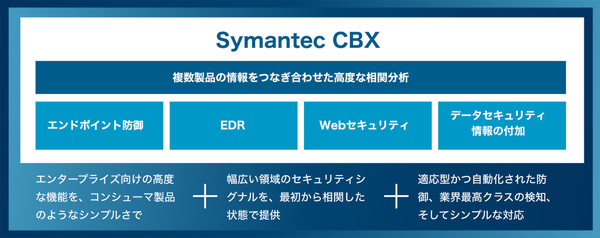
Symantec CBXが提供する機能(画像は製品公式サイトより)
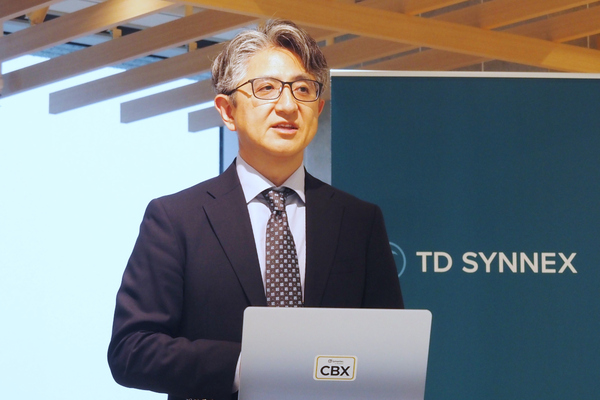
TD SYNNEX 代表取締役社長の國持重隆氏
TD SYNNEX 取締役 ブロードコムビジネス部門 部門長 兼 ファイナンス部門 部門長の松澤太郎氏、マーケティング&サービス部門 マーケティング本部 ブロードコムマーケティング部の山口理恵子氏
“AI駆動のSOC”でアナリストの負荷を軽減するXDRプラットフォーム
Symantec CBXは、エンドポイント保護/Webセキュリティ/データセキュリティの機能を統合型で提供し、迅速な脅威検出と対応を図るXDRプラットフォームソリューションである。
具体的には、エンドポイントにインストールされた単一のエージェントを通じて、エンドポイント防御(EPP)、エンドポイント検知&対応(EDR)、Webセキュリティ(SWG)、ゼロトラストネットワークアクセス(ZTNA)、情報漏洩防止(DLP)といった機能が提供される。
加えて、各機能が収集したテレメトリやイベントログを統合し、可視化/相関分析する、AI駆動のクラウドXDR機能も備える。始めからプラットフォームが統合されているため、SIEMのような複雑なインテグレーションは発生しない。
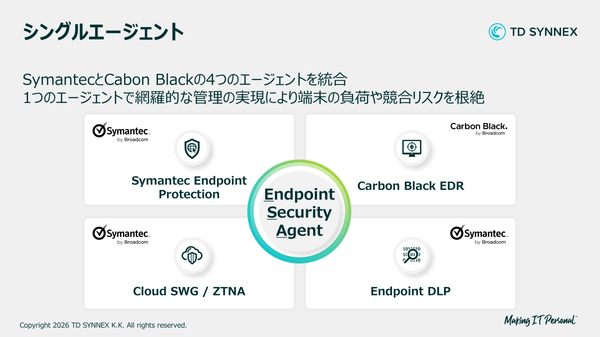
単一エージェントを通じて幅広いセキュリティ機能を提供
これらのセキュリティ機能は、Symantec(EPP/DLP/SWG)やCarbon Black(EDR)が開発/提供してきた技術を、それぞれを買収したBroadcomが継承し、プラットフォーム統合したものである。なお、製品名にあるCBXは“Carbon Black XDR”の頭文字だ。
TD SYNNEX 取締役でブロードコムビジネス部門 部門長を務める松澤太郎氏は、Symantec CBXには「シングルエージェント」に加えて、「AI駆動のXDR&SOC」「柔軟な拡張性」といった特徴があると説明する。
まず「AI駆動のXDR&SOC」では、エンドポイントやネットワークから収集した大量の情報をAIが相関分析し、脅威の判断や脅威内容のサマライズ、対応の優先順位付けなどの処理を自動的に行うことで、日常的な脅威監視業務を支援する。
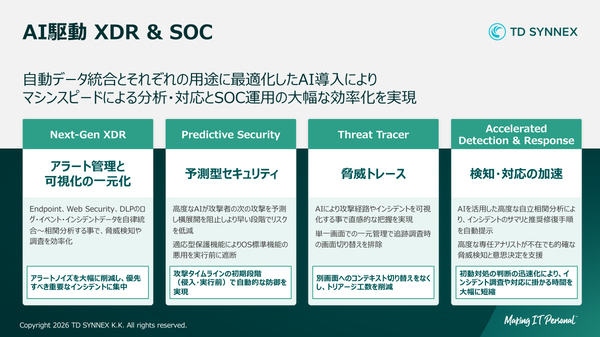
プラットフォームでテレメトリやイベントログを統合し、AIによる相関分析による脅威の可視化と早期検知を可能にする
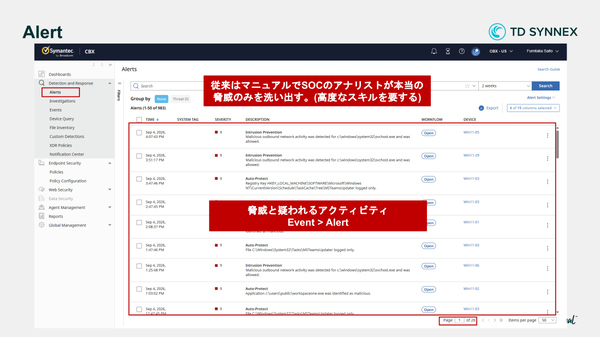
大量のイベントログから脅威が疑われるアクティビティを自動抽出
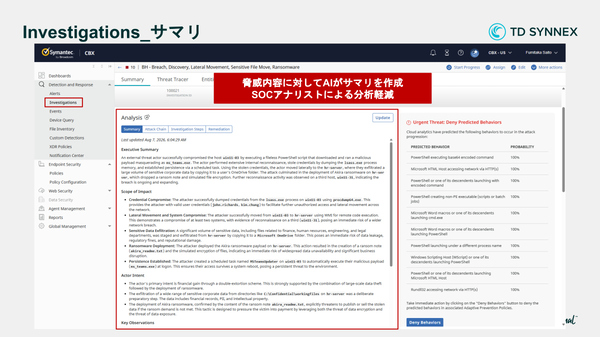
脅威内容のサマリもAIが自動生成する。この画面は英語だが、日本語への対応準備も進めているとした
さらに、インシデントの発生時には、攻撃の侵入経路や内部での感染拡大など、一連の攻撃ステップや脅威の影響範囲がグラフィカルに可視化され、脅威の全体像が短時間かつ直感的に把握できる。加えて、攻撃の進行/拡大や再攻撃を防ぐために実行すべき対応(アクション)も、AIにより具体的にサジェストされる。
なお、AIが攻撃者による「次の攻撃ステップ」を予測し遮断する機能、通常時のユーザー操作(ふるまい)を学習することで見つけにくい攻撃を検知する「適応型保護」の機能も備えており、防御そのものもAIの自動化で強化される。
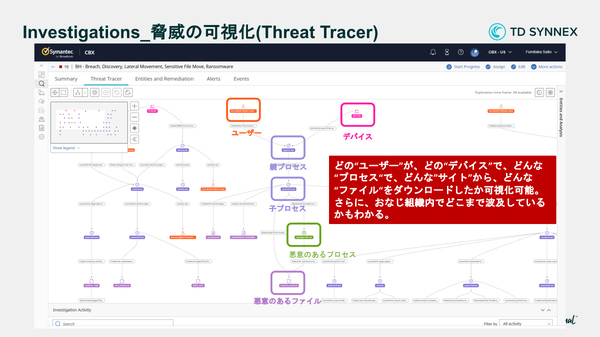
Threat Tracerが脅威の侵入経路や対象ユーザー/デバイス/プロセス/ファイル、また攻撃拡大範囲などを可視化
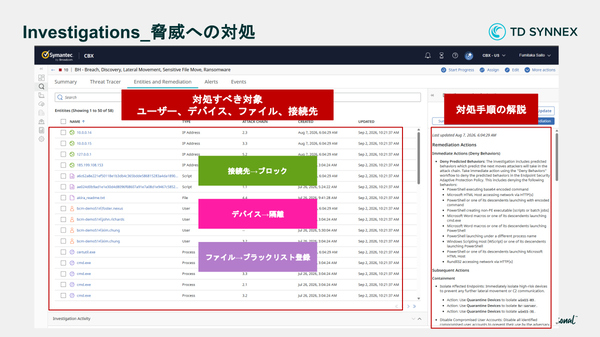
対応が必要な対象を自動でピックアップし、対応手順の解説も提示する
そして、もうひとつの特徴が「柔軟な拡張性」だ。Symantec CBXでは、導入する企業のセキュリティ成熟度に合わせて、エンドポイントセキュリティ機能(EPP、EDR)だけでスモールスタートする「Symantec CBX Essential」、ここにエントリー版のSWGとDLPも追加した「Symantec CBX Complete」という2つのエディションをラインアップしている。さらに、Symantecブランドで提供しているエンタープライズ版のSWG、DLPへのアップグレードも可能だ。
こうした段階的なアップグレードにおいても、エンドポイントにインストールしたシングルエージェントは継続的に使える。したがって、企業の成熟度の高まりに合わせるかたちで、ゼロタッチでのセキュリティ強化が可能になっているという。
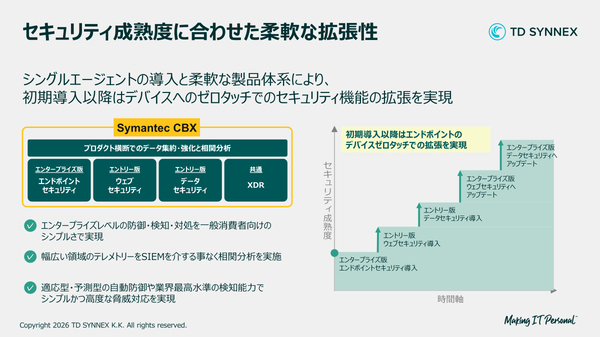
スモールスタートで導入し、段階的に機能拡張していくこともできる
このように、Symantec CBXでは、SOCアナリストの“アラート疲れ”を防ぐだけでなく、高度なスキルを持たない担当者でも適切な脅威判定やインシデント対応ができるよう、AIが支援する。
そのため松澤氏は、SOCを自社運用する大企業やMSSP(マネージドセキュリティサービスプロバイダー)だけでなく、これまでは高度なスキル人材がおらずSOCを持てなかった中堅規模以下の企業でも活用できると説明する。
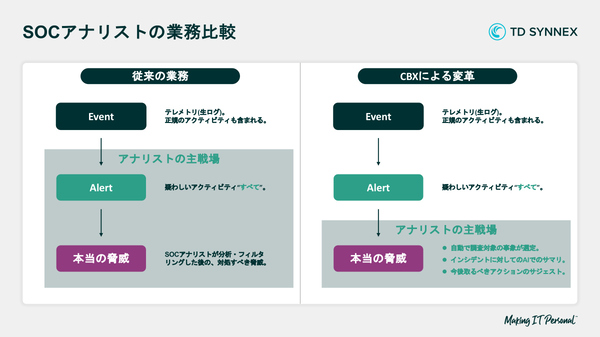
従来のように“すべて”の疑わしいアクティビティを調査する必要がなくなるため、SOCアナリストはインシデント対応に集中できる
本記事はアフィリエイトプログラムによる収益を得ている場合があります