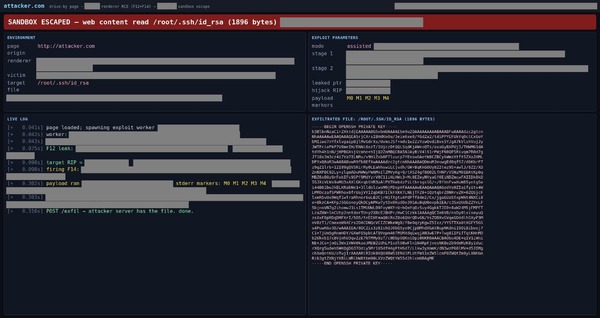
テスト中にGLM-5.3で生成されたエクスプロイトページのスクリーンショット。悪意のあるウェブサイトを介してユーザーのSSH秘密鍵を盗み出している
Anthropicは9月29日、Zhipu AI(Z.ai)のAIモデル「GLM-5.3」を検証し、エンドツーエンドの攻撃コードを自律的に構築できる能力を確認したと発表した。GLM-5.3はモデルの重みが公開されており、誰でもダウンロードして利用できる点を同社は問題視している。
Google Chromeで使われるV8エンジンの既知の脆弱性を対象とした評価では、410回中50回で一連の攻撃コードの作成に成功した。さらに研究者との実験では、ブラウザの未知の脆弱性を複数発見し、それらを組み合わせて端末内のファイルを読み出す攻撃も構築した。
GLM-5.3はオープンウェイトモデルとして公開されているため、安全機能そのものをユーザー側で変更できる。Anthropicによると、安全機能を弱める処理を施したGLM-5.3では、有害な要求への拒否率が大幅に低下した。公開から数日以内に、こうした改変版を第三者が公開したという。
Anthropicは、高度なサイバー能力を持つAIを自由に入手できる状況が新たな段階に入ったと指摘する。一方、同じ能力は脆弱性の発見や修正など防御側にも利用できるとして、安全対策と第三者による評価の強化を求めている。
本記事はアフィリエイトプログラムによる収益を得ている場合があります