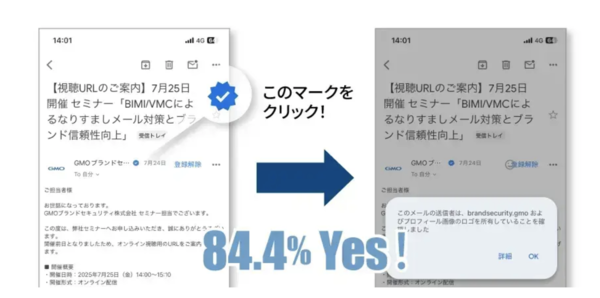
DMARCやBIMIの導入によって、受信者が正規のメールかどうかを視覚的に判断しやすくなる(出典:GMOブランドセキュリティ)
フィッシング詐欺に引っかかりかける
筆者は2〜3年ほど前に、銀行を騙るメールに引っかかった(引っかかりかけた)ことがある。
ある朝起きると、某大手金融機関から(に見える)、物々しいメールが届いていた。内容としては「現在、銀行口座が使用不能になっており、ログインをすることで解除できる」といったものだった。
URLをクリックした遷移先は、その銀行のログイン画面にそっくりで、一見したところ怪しい点は見当たらず、ブラウザーからの警告も特になかった。URLも、その銀行を表すアルファベットとして広く認知されているものだ。
言い訳はいくらか思い浮かぶが、結局は不注意。口座番号と、暗記しているログイン用のコードを入力し、ログインボタンをタップした。
……しかし、なかなか画面が切り替わらない。プログレスバー(ページ読み込みの進捗を知らせる、ブラウザー上の表示)も動かない。瞬時に血の気が引く。「このサイトは偽物だ!」うっかりしている割に、察するのは早かった。
すぐさま銀行のウェブサイトにアクセスし、緊急時の連絡先へと電話をかける。
ことの顛末を話すと、すぐにウェブ口座サービスを解約し、利用停止する手続きをとってくれた。また、その時点で口座に不正なログインはなく、口座の取引記録にも変化はないことを教えてくれた。
結果的に、筆者の口座が不正に操作されることはなかった。瞬時に気付き、すぐにサポート窓口の方が対応してくれたことで、なんとか被害を防げたといったところだ。
相次ぐネット詐欺、有効な手立ては
当時はちょうど、公的な機関や銀行、宅配業者を装うフィッシング詐欺が著しく増え始めた時期にあたると思う。その頃を境に、各機関をかたる詐欺の手法もよく知られるようになった。
こうした詐欺は近年著しく増加しており、各金融機関は、2023年ごろから公式サイトなどで具体例を挙げながら注意喚起を行っている。
GMOブランドセキュリティによる1108名(メール受信者577名とメール配信事業者531名の合計)を対象とした調査によれば、577名のメール受信者のうち、88.9%が過去に「怪しい・不審と感じるメール」を受け取っていたという。
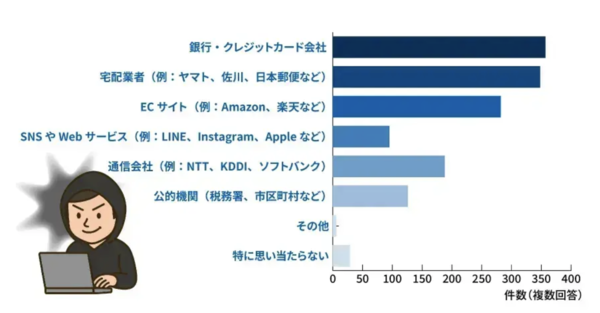
銀行・クレジットカード会社、宅配業者、ECサイト、通信会社、公的機関、SNSやWebサービスの順に回答数が多い(出典:GMOブランドセキュリティ)
同対象者に「怪しい、不審だと感じるメールが多い業界はどれですか?(重複回答あり)」とたずねたところ、銀行・クレジットカード会社、宅配業者、ECサイト、通信会社、公的機関、SNSやWebサービスの順に回答数が多い結果となった。
こうした巧妙化する迷惑メール対策として、昨年頃から注目を集めているのがメールを送信する事業者側での「DMARC(なりすましメール対策設定)」の導入だ。
DMARCは、会社やサービスの名前を勝手に使った、いわゆる「なりすましメール」を防ぐ仕組み。
銀行や通販サイトを装った詐欺メールが増える中で、DMARCを設定すると、受信側は「このメールは本物か」を確認できるようになる。技術的には、送信事業者が正規のメールサーバーや署名をあらかじめ登録し、受信側のサーバーが照合することで実現する。
さらに、送信者側は、自分のドメインを使って誰かが不正メールを送ろうとした場合に、その情報を通知として受け取ることも可能。送信者の立場から見れば、DMARCは自社のブランドを「なりすまし」から守りつつ、迷惑メールや詐欺メールの被害を減らす安全対策として活用できる。
このDMARCは、認証に成功したメールだけ、送信者が指定したブランドロゴをメールに表示させる(BIMI:Brand Indicators for Message Identification)といった応用も可能。BIMIを導入すれば、受信者側は正規のメールかどうかを視覚的に確認しやすくなる。
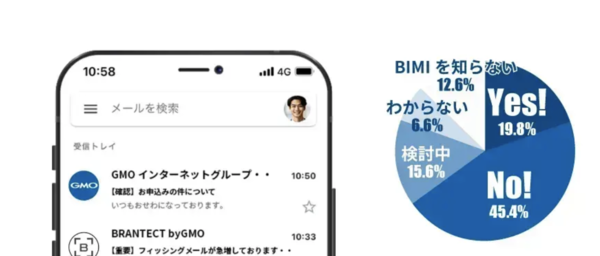
認証に成功した正当なメールに、BIMIで企業ロゴを表示したイメージ(出典:GMOブランドセキュリティ)
同調査における「貴社では、DMARC を導入していますか?」という質問では、「はい」という回答は30.1%となった。「いいえ」は55.6%、「わからない」が14.3%で、まだ本格的に普及しているとは言えないかもしれないが、着実に導入が進んでいるようだ。
サイバー犯罪は巧妙化を繰り返してきたが、DMARCやBIMIの導入によって、受信者が正規のメールかどうかを視覚的に判断しやすくなることは確かだ。こうした仕組みが広がり、少しでも被害防止に役立つことを期待したい。
本記事はアフィリエイトプログラムによる収益を得ている場合があります