内閣サイバーセキュリティセンター (NISC)は、2月4日、2024年から2025年の年末年始にかけて相次いだDDoS攻撃に対して、各事業者に向け、適切なセキュリティ対策を講じるよう注意を呼びかけた。
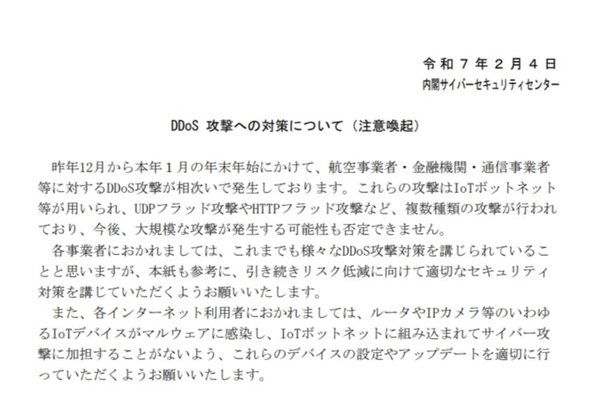
2024年12月末にはJAL(日本航空)や三菱UFJ銀行、みずほ銀行、りそな銀行、2025年1月頭にはNTTドコモに対してDDoS攻撃が仕掛けられ、各社がサービスを停止するなどの影響を受けた。これらの攻撃には、IoTボットネットなどが使用され、UDPフラッド攻撃やHTTPフラッド攻撃といった、複数の攻撃手法が用いられた。
また、情報処理推進機構(IPA)が1月末に発表した「情報セキュリティ10大脅威 2025」の組織向けの脅威においても、DDoS攻撃が8位に位置づけられている。2020年以来のランクインとなり、改めて社会への影響度が危惧された形だ(参考記事:ランサムウェアが5年連続で“最大の影響” IPA「情報セキュリティ10大脅威 2025」)。
NISCでは、DDoS攻撃対策は、「多くの費用と時間が必要なものもあり、また、全てのDDoS攻撃を未然に防ぐことができるものではありません」と言及。しかし、上述のような攻撃に備えるために、以下のような対策を参照の上、機器やシステムの設定見直し、脆弱性の有無の確認、ソフトウェアの更新など、まずは身近な対策を進めるべきだと指摘している。
【NISCの挙げるDDoS対策】
■DDoS 攻撃による被害を抑えるための対策
・海外等に割り当てられたIPアドレスからの通信の遮断:
ボットに感染している端末などが多い国やドメインからの通信を拒否することで、DDoS攻撃の影響を緩和できる。同一のIPアドレスからのしきい値を超えた大量のリクエストを遮断する機能も検討する。
・DDoS攻撃の影響を排除又は低減するための専用の対策装置やサービスの導入:
WAFやIDS/IPS、UTM、DDoS 攻撃対策専用アプライアンス製品などを導入する。
・コンテンツデリバリーネットワーク(CDN)サービスの利用:
CDNを利用する場合は、元の配信コンテンツを格納しているオリジンサーバーへ直接アクセスされることを防ぐため、オリジンサーバのIPアドレスを隠蔽する必要がある。
・その他各種DDoS攻撃対策の利用:
通信事業者やクラウドサービス提供者によるDDoS攻撃対策を利用する。
・サーバー装置、端末及び通信回線装置及び通信回線の冗長化:
代替への切替えにおいては、サービス不能攻撃の検知および代替サーバー装置などへの切替えが、許容される時間内に行えるようにする。
・サーバー等の設定の見直し:
サーバー装置、端末および通信回線装置において、DDoS攻撃に対抗するための機能(パケットフィルタリング、3-way handshake時のタイムアウトの短縮、各種Flood攻撃への防御、アプリケーションゲートウェイ)を有効にする。
■DDoS 攻撃による被害を想定した対策
・システムの重要度に基づく選別と分離:
守るべきサービス、ダウンタイムを許容できるサービスを選別して、重要度に応じてシステムが分離可能か確認、重要システムはネットワーク分離を検討する。
・平常時からのトラフィックの監視及び監視記録の保存:
異常なトラフィックを早期に発見できるよう平常時から監視し、監視対象の状態は一定ではないことを考慮した上で監視記録を保存する。
・異常通信時のアラートの設定:
異常な通信が発生した際に、担当者にアラート通知が送られるようにする。
・ソーリーページ等の設定:
サイトが接続困難、不能になった際、SNSなど他メディアを利用して通知できるようにするほか、別サーバーでソーリーページが表示できるよう準備する。
・通報先・連絡先一覧作成など発生時の対策マニュアルの策定:
被害発生時に連絡できるよう、警察や関係行政機関などの通報先をまとめ、対策マニュアルや業務継続計画を策定する。
■DDoS 攻撃への加担(踏み台)を防ぐ対策
・オープン・リゾルバ対策:
管理しているDNSサーバーで、外部の不特定のIP アドレスからの再帰的な問い合わせを許可しない設定にする。
・セキュリティパッチの適用:
OSやアプリケーションにパッチを適用する。
・フィルタリングの設定:
自組織から送信元IP アドレスを詐称したパケットが送信されないようフィルタリング設定を見直す。
本記事はアフィリエイトプログラムによる収益を得ている場合があります