このページの本文へ

遠隔地の第三者に任意のコードを実行させられる脆弱性

JPCERT/CC、AcrobatのJavaScript無効化を推奨

2009年12月25日 06時00分更新

文● TECH.ASCII.jp

  • この記事をはてなブックマークに追加
  • 本文印刷

 12月24日、JPCERT コーディネーションセンター(JPCERT/CC)は、アドビにPDF作成ソフトウェア「Adobe Acrobat」と無料のPDF表示ソフトウェア「Adobe Reader」の脆弱性に関する注意喚起を行なった。これは、細工をしたPDFファイルをユーザーに開かせることで、Adobe Acrobat/Readerを不正終了させたり、任意のコードを実行させられる脆弱性があるというもので、パッチ公開までに行なうべき対策も紹介された。

 対象となるのは、Adobe Acrobat/Readerのバージョン9.2以前とバージョン8.1.7以前。発表によれば、この脆弱性を利用した不正コードはすでに広まっているとのこと。正規のWebサイトが改ざんされ不正なプログラムが埋め込まれる最近の事件においても、不正プログラムの一部がこの脆弱性を利用しているという。

 最新バージョンにおいても、この脆弱性は修正されておらず、改ざんされたWebサイトを表示すると、マルウェアに感染してしまう危険がある。そのため、JPCERT/CCでは、

  • Adobe Acrobat/ReaderのJavaScriptを無効にする
  • 不審なPDFファイルを開かない
  • ウイルス対策ソフトの定義ファイルを最新の状態に更新する
  • Windowsを使っている場合は、DEP(データ実行防止機能)を有効にする

といった対策を推奨している。
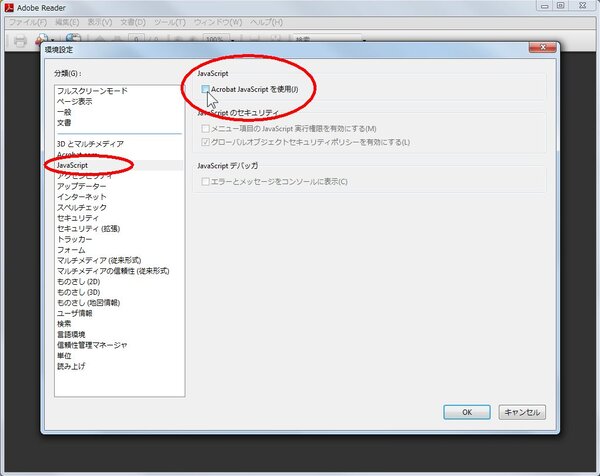
Adobe Acrobat/Readerの「編集」-「環境設定」からJavaScriptを無効にする。AcrobatとReaderを入れている場合は、両ソフトウェアでこの設定を行なう必要がある。

 なお、アドビによれば、脆弱性を修正するプログラムの公開予定は2010年1月13日。それまで、この脆弱性を狙った攻撃はさらに登場すると見られる。危険性の高い脆弱性だけに、上記の対策を必ず行なっておくべきだろう。

カテゴリートップへ

本記事はアフィリエイトプログラムによる収益を得ている場合があります

アクセスランキング

  1. 1位

    ビジネス・開発

    ラスボスCOBOLを倒すために、7チームはなにを選択し、なにを捨てたのか?

  2. 2位

    ITトピック

    現役情シスにゆるーく聞いた“生き残るSaaS”の条件と、意外すぎる“SaaS格付け”

  3. 3位

    Team Leaders

    Teams会議後に“自分好みの自由な形”で要約が読めるフローを作ろう

  4. 4位

    データセンター

    AIは「チップ」から「物理限界」の戦いへ――エクイニクスが語るインフラ分散と液冷・地域共生の工学

  5. 5位

    ITトピック

    SaaSに代わりAIエージェント支える“AaaS”が台頭/議事録作成AIは「意思決定支援」へ進化/生成AIの顧客満足度・1位はClaude、ほか

  6. 6位

    sponsored

    「セキュリティ強化で仕事が増える」悩みを解決! 中小企業IT担当者のための新常識

  7. 7位

    ITトピック

    AI利用の多い技術者ほど「人間の責任」も意識/AI利用を隠すのは「手抜きと思われるのがイヤ」/AIが実行するサイバー攻撃が急増、ほか

  8. 8位

    sponsored

    「眠れるデータ」をAIの力で呼び覚ます 中堅・中小企業が選ぶべきデータ環境の“現実解”

  9. 9位

    TECH

    人はリスクではなく“資産” ―― イスラエル国防軍元CISOが示す「AI時代の3ステップ」

  10. 10位

    ビジネス・開発

    物流、病院、家事まで変える“フィジカルAI”最前線 AWSが支援する日本企業14社の挑戦

集計期間:
2026年09月08日~2026年09月14日
  • 角川アスキー総合研究所