米国政府におけるサイバーセキュリティ政策の経緯から、EYコンサルがメディア向け勉強会
日本政府の情報保全に関する政府統一基準の改正、義務化を読み解く
2023年08月01日 08時00分更新


政府の業務委託先、米セキュリティ基準対応が義務化か
日本経済新聞が2023年6月22日、情報保全に関する政府統一基準の改正および義務化について報じた。
同紙によると、政府のサイバーセキュリティ戦略本部は政府関係機関に対して定めた「情報保全に関する統一基準」について、米国国立標準技術研究所(NIST)が定めるセキュリティ対策ガイドライン「SP800-171」に準ずる改定を進めており、2023年度中には業務委託先の企業も同基準への対応を義務化する方針だという(参照:「政府、サイバー対策で米基準義務付け 委託先1000社超に」)。
SP800-171は、NISTのCSF(Cyber Security Framework)をベースに策定されたガイドラインであり、セキュリティ対策の具体的な実装方法などが14領域、110項目に渡って明記されている。今回の統一基準の改定では、そのSP800-171に沿った8項目(システムへのアクセス制限、通信の監視や管理など)の点検が義務付けられることになる。
EYストラテジー・アンド・コンサルティング、ストラテジックインパクトパートナーの西尾素己氏は、7月に開催されたメディア向け勉強会において、これらを踏まえて米国政府のサイバーセキュリティ政策をトレースすると考えれば、今回の件は「SP800-171水準の完全準拠に向けた段階的な一歩」と分析する。
米国国防総省の情報保護ガイドラインの変化が日本の産業に与える影響を解説した

EYストラテジー・アンド・コンサルティング ストラテジックインパクトパートナーの西尾素己氏
米政府セキュリティ基準の適用の流れを追う日本政府
本件の状況や今後の展開を見定めるには、米政府のサイバーセキュリティ政策がどのような経緯をたどって現在に至ったのかを理解する必要がある。
発端の1つは、2009年に次世代戦闘機F-35の設計情報などが開発プロジェクトに参画する米国外の民間企業から中国へ漏えいし、類似した性能の戦闘機が開発された事件だ。これまでは、連邦政府が保有する国家機密情報を「Classified Information(CI)」と定義し保護する「NIST SP800-53」に基づき管理が行われてきた。しかし、同件はその保護対象に該当しない、民間企業が保有する重要情報が漏えいした。
この事態を重く見た米政府は、2010年に大統領令13556を発令。2015年6月には、政府取引先の民間企業が保有する重要情報を「Controlled Unclassified Information(CUI)」と定義し、保護するガイドライン「NIST SP800-171」を発行した。以降、同ガイドラインを「準拠すべき最低水準」とし、サプライチェーンの民間企業が守るべきセキュリティ水準として、2017年には防衛産業、2020年には全産業が対応必須となった。
しかし2020年、さらなるセキュリティ強化を促す事件が勃発する。世界トップシェアを誇る米SolarWindsのネットワーク/システム管理製品「Orion Platform」にバックドアが仕込まれ、米政府機関の情報が窃取可能な状態にあったことが発覚(SUNBURST攻撃)。続く2021年には、米石油パイプライン大手Colonial Pipelineがランサムウェア攻撃の被害に遭い、一時的とは言え操業停止に追い込まれた。その他サプライチェーンでもサイバー攻撃被害は増加。米政府は大統領令14028を発令し、SBOMの提出や公開、ゼロトラストアーキテクチャの導入を義務付けて、ソフトウェアサプライチェーン全体の透明性および信頼性の強化に乗り出した。
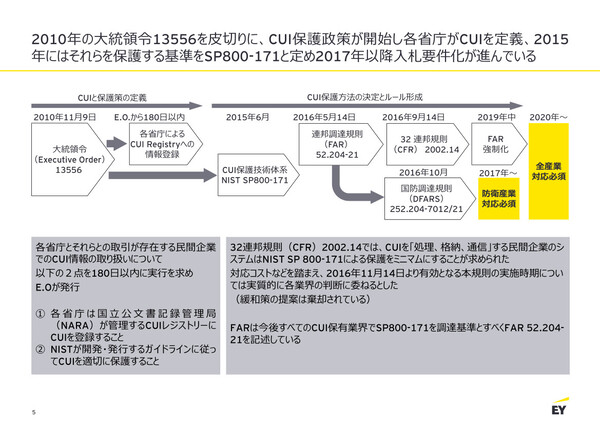
米政府のサイバーセキュリティ政策の流れ
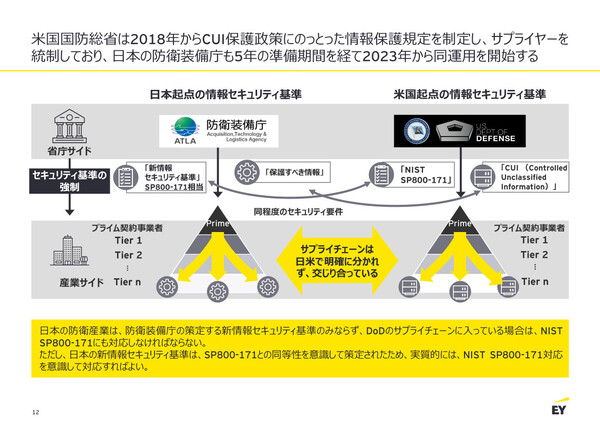
こうした米政府の対策強化の影響は、日本にも及んでいる。防衛装備庁は、SP800-171を取り入れた「装備品等および役務の調達における情報セキュリティの確保に関する特約条項」、通称「防衛産業サイバーセキュリティ基準」を旧基準に盛り込み、2023年度より適用を開始。CUI保護政策に紐付く調達規制の多くは、米国防省との直接契約に限らず、サプライチェーン下であれば国境を越えて適用される「フローダウン」条項が存在し、日本の防衛関連企業も漏れなく保護要求の対象となる。実際、新基準の特約条項は米国防省の規定と同期する構成で作成されている。
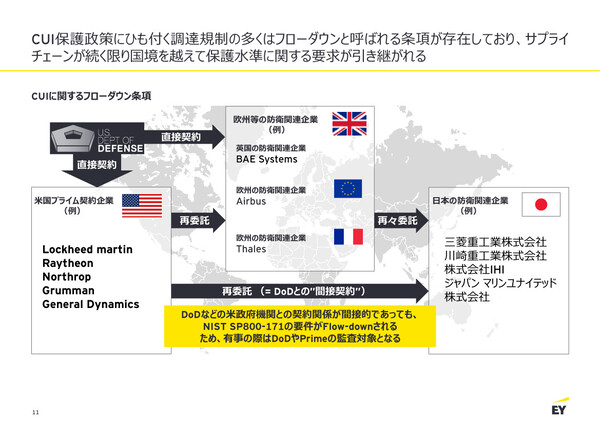
フローダウン条項により、サプライチェーンが国境を越えても保護水準要求は引き継がれる
そうした中での、今回報じられた情報保全に関する政府統一基準の改正および義務化だ。日本政府が米国と同様の動きを見せていることを考えると、大統領令14028で挙げられたSBOMやゼロトラストの導入など、ソフトウェアサプライチェーンに対する取り組みは意識せざるをえず、政府統一基準にも何らかの方針が示される可能性はあると、西尾氏は指摘する。
西尾氏が気がかりなのは「保護対象の情報が限定されていない点」だという。たとえば防衛装備庁の場合、特約条項で保護すべき情報を「装備品等及び役務の調達に関する情報のうち、事業者に保護を求める情報として、防衛省が指定したもの」と定義。米国防省も、CUIレジストリに登録された定義をベースに保護対策を実践している。
「現在の法規制の多くは、保護対象の情報を指定したうえで、それを守るための水準を規定するのが一般的。それが今回の発表を見る限りでは存在しない」。日本政府はこれまで保護対象情報の指定を行ってこなかったため、その観点が織り込まれていないのかもしれないと西尾氏は分析する。「『何の情報を守るのか』を指定しなければ、対策すべきシステムの範囲が明確にならない。ぜひCUIの対になる定義を設定してほしい」と提言した。

米国のCUI(Controlled Unclassified Information)の定義
スタートアップの政府調達参入を阻む可能性は?
もう1つ気がかりなことがある。それは、スタートアップなどにとって本基準が政府調達への参入のハードルになる可能性がある点だ。基礎体力の低い小規模事業者にとって、SP800-171相当のセキュリティ基準やSBOMやゼロトラストの導入は、コスト面も含めてかなり厳しい条件になる。結局は、改定基準の影響が少ない3次受け、4次受けに収まるしかないということだろうか。
「実は米国でも同様の議論が起こり、大企業保護政策だと大変な騒ぎになった」と西尾氏は言う。原因の1つは、CUIの定義の粒度が荒く、極めて抽象的であることだ。たとえば電力・ガスの場合は「インフラ攻撃を計画するにあたって有用である可能性がある情報」、重化学工業は「流出が米政府にとって不利になる特許情報」、IoT家電は「何につながり、どのような情報を処理、保有するかによって変動」といった具合で、どこまで保護対象の範囲とするか判断が難しい。西尾氏は「もう少し定義がきちんとしていれば、こんな情報は大企業しか扱わないといった判断ができたはず」と指摘する。当然、当時も業界団体から多数の苦情が寄せられたが、見直しはされなかったという。「結局は企業側でリスクとコストのバランスを見ながら落としどころを探るしかないのが現状」だと、西尾氏は説明する。
もっとも、米政府もこの課題は想定済みで、CUI保護政策と並行してFedRAMP(Federal Risk and Authorization Management Program)を設立している。
「FedRAMPは、SP800-171やその元になったSP800-53の要件を満たすクラウドサービスの認定制度。我が国で言うところのISMAPに当たる。つまり、クラウド利用料を支払える程度の経済力があれば、NIST対応クラウドを利用することで引き続き入札に参加できるという考え方だ。防衛装備庁でも『防衛セキュリティゲートウェイ(DSG:Defense Security Gateway)』という官民共用クラウドを整備している」(西尾氏)
しかし、ここのところ認定クラウドサービスでの情報漏えい事件や、認定要件の定期監査の費用に値を上げた事業者の撤退など、ISMAP周りはごたついている。また米国では、クラウドに乗りづらい、オンプレミス環境を要するAI領域の進化が著しく、「FedRAMPの限界が悩みの種になり始めている」と西尾氏は明かす。
「小規模事業者の(調達参入の)機会保護について本気で推進するのであれば、補助金の組成はもちろんのこと、NIST対応のクラウドまたはオンプレミス環境を国主導でモデルづくりする必要があるだろう。どう政策が転ぶかは分からないが、民間企業が今考えるべきことは、今後提供されるかもしない新しい政府認定クラウドを待つのか、それともNIST対応クラウドへの移行を進めるのか、またはNIST対応オンプレ環境の構築を少しずつでも進めるのか決断することだ」(西尾氏)
本記事はアフィリエイトプログラムによる収益を得ている場合があります