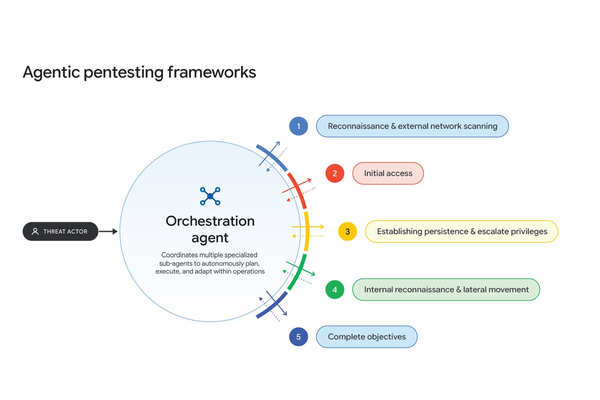
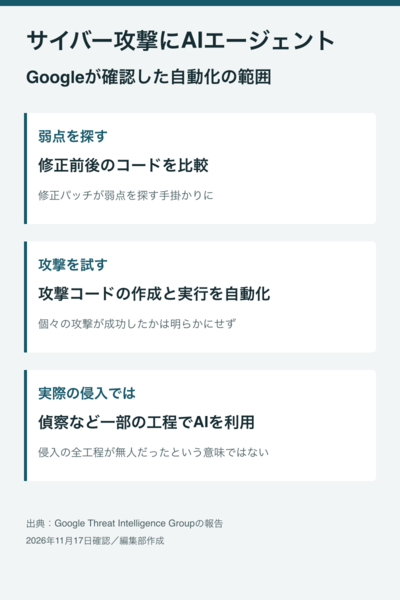
グーグルの脅威分析チームと傘下のMandiantは11月17日、AIエージェントを使い、ソフトウェアの脆弱性を探してから攻撃コードを実行するまでを自動化する仕組みを確認したと発表した。実際の侵入活動でも、偵察など一部の工程にAIツールが使われていた。
調査チームは、外部からアクセスできる攻撃者側のサーバーを発見。Webアプリの修正前後のコードを比較して弱点の候補を探し、悪用するコードを作成し、人の指示を途中で挟まず実行できるツールが設置されていた。
別の事例では、米国の航空宇宙分野などへの侵入活動に、複数のAIを連携させるツールが使われていた。アジアでも、公開されている侵入テスト用ツールを改造し、さまざまな組織を対象に偵察や脆弱性のスキャンを進める動きがあったという。
特に問題になるのは、修正パッチが出ると、差分が攻撃側にも弱点を探す手掛かりになる点だ。一方でグーグルは、自動化によって攻撃の速度が上がる反面、特徴的な通信やコード上の固有の痕跡が残り、検知につながる場合もあるとしている。
Made with AI
本記事はアフィリエイトプログラムによる収益を得ている場合があります