「サプライチェーン攻撃」って?
注目を浴びた不正アクセスの手口
昨今の大規模情報漏えいに関するニュースでは「サプライチェーン攻撃」という単語がたびたび登場します。不正アクセスの代表的な手口の1つで、数千万件規模の情報漏えいにつながることもあります。
残念ながら筆者の脳内には、チェーンを振り回しながら不意打ちしてくるハッカーの姿しか思い浮かびませんが、いったいどんな攻撃なのでしょうか?
ハッカーがチェーンで攻撃してくる……わけではありません
馬鹿話もほどほどにして正解を申しますと、サプライチェーン攻撃とは、標的にした企業・団体を正面から攻めるのではなく、つながりのある取引先や業務委託先、利用しているソフトウェアなど、企業活動を支えるさまざまなつながりの弱点を悪用し、標的となる企業やその顧客などに被害を及ぼすサイバー攻撃のことです。
ユーザーに製品が届くまでには、ネジや半導体を作る部品工場、プログラムを書くソフトウェアメーカー、完成品を運ぶ物流企業など、膨大な数の企業がバトンのように仕事をつないでいます。サプライチェーンとは“供給の鎖”、つまり製品やサービスを完成させてユーザーに届けるまでのつながりを指す言葉です。
攻撃者が狙うのは、大企業など大量の情報や重要なシステムを抱える組織です。しかし、こうした企業ではセキュリティ対策が進んでいることも多く、正面からの侵入が難しい場合もあります。そこで攻撃者は、その企業とやり取りがある部品工場やソフトウェアメーカーなどに狙いを定めるのです。
たとえば、取引先のシステムに忍び込み、その企業が持つ正規の認証情報を盗んで標的に侵入する手口があります。また、業務委託先に預けていた顧客情報が、委託先への不正アクセスによって直接流出してしまうケースもあります。
つまり、サプライチェーン攻撃は“供給の鎖”の弱い箇所を食い破り、そこから被害を広げていく手口と言えるでしょう。
取引先からソフトウェアまで、攻撃の手口はさまざま
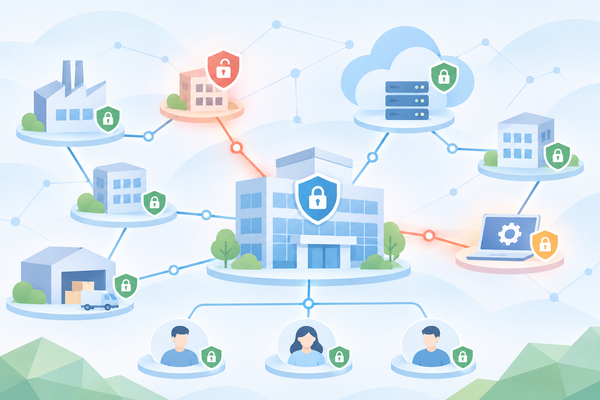
取引先や外部サービスなど、企業同士のつながりの弱点を狙い、被害を広げる「サプライチェーン攻撃」
サプライチェーン攻撃にはさまざまな手口がありますが、代表的なものを大きく分けると、以下の3つが挙げられます。
1. 取引先・委託先経由型:事務作業やシステム管理を任せている企業のパソコンやサーバーなどを乗っ取り、標的企業とのネットワーク接続や共有アカウントなどを悪用して侵入する手口。
2. ソフト更新乗っ取り型:製品の改良や脆弱性を修正するためのアップデートプログラムを開発・配信する企業などに忍び込み、正規のプログラムにマルウェアを混ぜてユーザーに配布させてしまう手口。
3. 共通クラウド・外部サービス経由型:多くの企業が利用している予約システムやメール配信サービスなどを狙い、そのサービスに預けられた複数の企業の顧客情報などを一度に盗み出す手口。
たとえば、2026年10月に発生した、アララ株式会社のメール配信サービス「アララメッセージ」への不正アクセスは、「3」のような外部サービスを通じて被害が広がるリスクを示す事例です。
11月6日の発表によれば、持ち出されたメールアドレスは重複を除いて約8133万件に上り、影響を受けた可能性のある契約企業は最大約380社に達しました。なお、この件数には持ち出された恐れのあるものも含まれており、被害人数を示すものではありません。
個々の企業が直接攻撃されたわけではなく、多くの企業が共通して利用していたメール配信サービスへの不正アクセスによって、大量の情報が流出したのです。自社のセキュリティ対策を強化するだけでは防ぎきれない、サプライチェーン上のリスクがよくわかる事例でしょう。
さらに、この事件ではメール配信サービス自体も悪用され、クレジットカード会社を装った不審なメールが最大約713万通送信されたことも明らかになっています。
ユーザーの私たちにできる対策は限られていますが、まずはパスワードの使い回しを避け、多要素認証やパスキーを設定しておきたいところです。また、流出したメールアドレスなどを悪用したフィッシング詐欺にも注意が必要です。身に覚えのないメールに記載されたリンクは安易に開かず、必要に応じて公式サイトやアプリから情報を確認しましょう。
そして、利用しなくなったサービスのアカウントを整理し、登録する個人情報を必要最小限にとどめることも、被害のリスクを抑える対策の1つになるでしょう。
本記事はアフィリエイトプログラムによる収益を得ている場合があります

この連載の記事
-
第22回
トピックス
相次ぐサイバー攻撃で耳にする「ランサムウェア」って何? あなたは説明できますか -
第21回
トピックス
「A2B攻撃」って何? アプリに問題がなくても情報漏えいにつながる厄介な手口 -
第20回
デジタル
「ゲーミングディスプレー」を名乗るにはどんな性能が必要なの? -
第19回
トピックス
相次ぐ個人情報流出……盗まれたデータが売買される「ダークウェブ」って何!? -
第18回
トピックス
名前も住所もバレている!? 個人情報漏えいの本当の怖さは「その後」にある -
第17回
トピックス
運転免許証の画像が流出! 勝手に借金される前に知っておきたい「不正利用防止の届け出」 -
第16回
トピックス
USB Type-Cの「C」って何のC? ConnectでもChargeでもない、意外な名前の由来 -
第15回
トピックス
「00000JAPAN」って何? ネットで災害情報を確保したいなら覚えておきたいWi-Fiサービス -
第14回
トピックス
「ポータブル電源」とモバイルバッテリー、何が違う? 実は“容量”ではありません -
第13回
トピックス
iPhoneだけじゃなかった! 「Duo」の名を持つ懐かしデジタル機器を振り返る - この連載の一覧へ