「二要素認証」って?
段階と要素、何が違うの?
相次ぐ個人情報漏えいを受けて、各所からセキュリティ対策が発表されています。特に多いのが、「もはやIDとパスワードだけでは心もとないので、必ず『二要素認証』を使いましょう。もしサービスが対応しているならパスキーの設定を!」というもの。
なんか昔にも似た単語を聞いたことが……そう、二段階認証だ。あれ、二要素認証と何が違うの? なんで二段階ではなく二要素と言うの? もしかして2つは同じもの? ハテナが大量に湧き出てしまい、セキュリティどころではありませんね。このへん、ハッキリさせましょう。
大前提として、二段階認証と二要素認証は、似ているようで注目しているポイントが異なります。前者は「認証する手順の数」、後者は「認証に使う要素の種類」に注目した呼び方です。つまり、二段階認証であり、同時に二要素認証でもある方式が存在するのです。
まず二要素認証とは、Webサービスなどへのログイン時に、種類の異なる2つの要素を組み合わせて本人確認する認証方式のことです。従来のパスワードだけに頼る認証よりも、セキュリティ強度を引き上げられます。
では具体的にどんな要素を組み合わせているのでしょうか。一般的に、認証には以下の3種類の要素があると言われます。
1. 知識……暗証番号、パスワード、PINコード、秘密の質問など
2. 所持……スマホ(認証アプリなど)、セキュリティキー(FIDO対応製品など)、ICカードなど
3. 生体……顔認証(Face IDなど)、指紋認証、虹彩・静脈パターンなど
二要素認証は上記のうち、異なる2種類の要素を組み合わせて認証するので、二“要素”認証と呼ばれます。たとえば、〈知識のパスワード×所持の認証アプリ〉、あるいは〈所持のICカード×生体の指紋認証〉といった具合です。
対して二段階認証は、認証手続きを2つの段階に分けて本人確認する方式です。こちらは必ずしも異なる種類の要素を使う必要はありません。たとえば、最初にパスワードを入力し、続いて秘密の質問に答える方式も二段階認証です。どちらも「知識」に該当するため、二要素認証ではありませんが、二段階認証には該当します。
一方、パスワードを入力した後、スマホの認証アプリで確認コードを入力する方式なら、二段階認証であり、同時に二要素認証でもあります。
つまり、「二段階」と「二要素」は対立する言葉ではなく、認証方式を異なる角度から説明した言葉なのです。ちなみに、二段階認証という言葉が使われなくなったわけでもありません。Googleなどは現在も「2段階認証プロセス」という名称を使っています。
パスワードも秘密の質問も、結局は「知っていること」
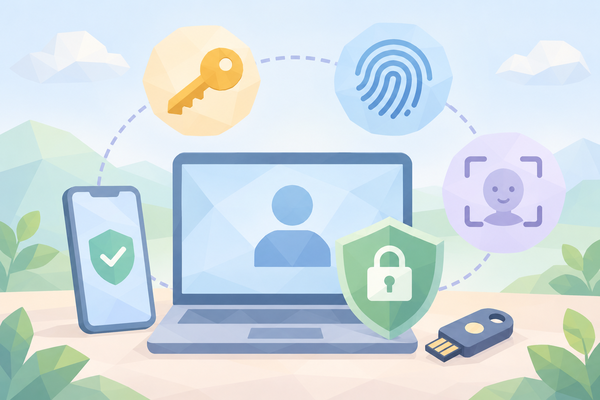
パスワードやスマホ、指紋・顔認証など、異なる認証要素を組み合わせることで、不正ログインのリスクを減らせる
さて、二段階認証と二要素認証の違いはわかりました。では、なぜ近年は「二要素認証を設定しましょう!」と盛んに呼びかけられるのでしょう?
それは、同じ種類の要素だけに頼るより、異なる種類の要素を組み合わせた方が、不正ログインを防ぎやすいからです。
たとえば、〈知識のパスワード×知識の秘密の質問〉という二段階認証を考えてみましょう。
パスワードが攻撃者に知られてしまった場合でも、秘密の質問が残っているので、すぐに不正ログインされるとは限りません。しかし、秘密の質問には厄介な弱点があります。
「出身地はどこ?」「母親の旧姓は?」などの質問は、本人しか知らないように思えても、SNSの投稿や過去に漏えいした個人情報などから答えを推測されるおそれがあるのです。
もちろん、個人情報が漏えいしたからといって、パスワードまで漏れているとは限りません。それでも、「知っていること」だけで本人確認を重ねる方式には、こうした弱点があるわけですね。
その点、〈知識のパスワード×所持のスマホ〉という二要素認証なら、仮にパスワードが漏れてしまっても、攻撃者は登録されたスマホを使った認証まで突破しなければログインできません。異なる種類の要素を組み合わせることで、一方が破られても、もう一方が防波堤になってくれるのです。
ただし、二要素認証も万能ではありません。たとえば、偽のログイン画面に誘導してパスワードと確認コードの両方を盗み取るフィッシング攻撃などには注意が必要です。それでも、パスワードだけの認証と比べれば、不正ログインのリスクを大きく減らせます。
さらに安全性を高める「パスキー」って何?
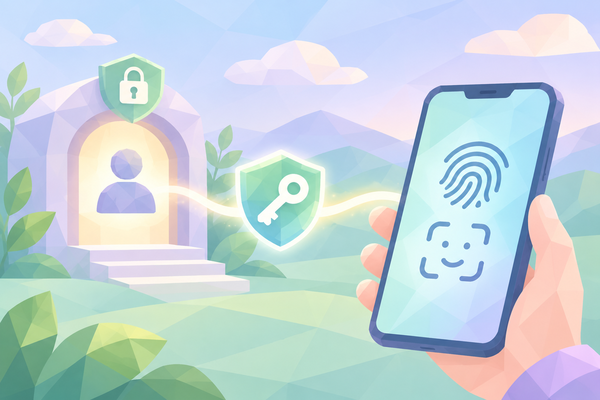
パスキーは、スマホなどに保存された暗号鍵と、指紋・顔認証などによる本人確認を組み合わせ、パスワードを入力せずに安全にログインできる仕組み
そして、近年注目されているのが、冒頭でも触れた「パスキー」です。こちらは、パスワードそのものを入力せずにログインできる、比較的新しい認証方式です。
パスキーでは、公開鍵暗号という技術を使って本人確認します。簡単に言えば、スマホやパソコンなどで管理する秘密の鍵を使い、サービス側に登録された公開鍵と組み合わせてログインする仕組みです。
一般的なパスキーでは、端末に保存された鍵を利用する際に、指紋認証や顔認証、PINコードなどで本人確認します。つまり、「所持」と「生体」、あるいは「所持」と「知識」を組み合わせた認証ができるわけです。
パスキーの大きな強みは、フィッシング攻撃に強いこと。認証情報が正規のサービスと結び付いているため、偽サイトに誘導されても、通常はそのサイトへのログインに利用できません。また、サービス側にパスワードそのものを預ける必要もないので、パスワード漏えいのリスクも避けられます。
もちろん、パスキーを設定すれば絶対安全、というわけではありません。端末やアカウントの管理、別のログイン手段の安全性などにも気を配る必要があります。
とはいえ、パスワードを覚える負担を減らしながら、セキュリティも強化できるのは大きな魅力です。
というわけで、二段階認証と二要素認証は似て非なるもの。そして、認証の安全性を考えるうえでは、何回確認するかだけでなく、どんな種類の要素を使うかが重要なのです。
利用しているサービスが二要素認証に対応しているなら、ぜひ有効にしておきましょう。さらにパスキーが使えるなら、そちらも積極的に検討したいところです。個人情報漏えいや不正アクセスのニュースが相次ぐ今だからこそ、まずは自分のアカウントの守りを固めておきたいですね。
本記事はアフィリエイトプログラムによる収益を得ている場合があります

この連載の記事
-
第23回
トピックス
「サプライチェーン攻撃」って何? 8000万件超の情報漏えいにもつながった攻撃の仕組み -
第22回
トピックス
相次ぐサイバー攻撃で耳にする「ランサムウェア」って何? あなたは説明できますか -
第21回
トピックス
「A2B攻撃」って何? アプリに問題がなくても情報漏えいにつながる厄介な手口 -
第20回
デジタル
「ゲーミングディスプレー」を名乗るにはどんな性能が必要なの? -
第19回
トピックス
相次ぐ個人情報流出……盗まれたデータが売買される「ダークウェブ」って何!? -
第18回
トピックス
名前も住所もバレている!? 個人情報漏えいの本当の怖さは「その後」にある -
第17回
トピックス
運転免許証の画像が流出! 勝手に借金される前に知っておきたい「不正利用防止の届け出」 -
第16回
トピックス
USB Type-Cの「C」って何のC? ConnectでもChargeでもない、意外な名前の由来 -
第15回
トピックス
「00000JAPAN」って何? ネットで災害情報を確保したいなら覚えておきたいWi-Fiサービス -
第14回
トピックス
「ポータブル電源」とモバイルバッテリー、何が違う? 実は“容量”ではありません - この連載の一覧へ