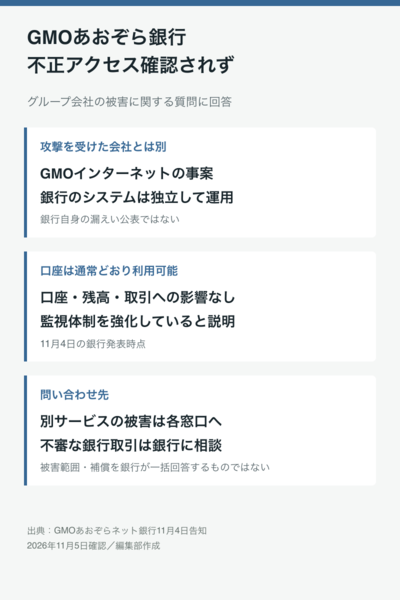
GMOあおぞらネット銀行は11月4日、グループ会社へのサイバー攻撃に関する質問への回答を公開した。同行への不正アクセスや情報漏えいは同日時点で確認されておらず、口座や取引に影響はないと説明している。
GMOインターネットが提供する「お名前.com デスクトップクラウド」への大規模なサイバー攻撃を受けての回答だ。影響を受けた可能性のある仮想サーバーは最大2万6739台に上り、利用者の取引口座のログイン情報が窃取され、不正取引による資産被害も発生した。同社は攻撃者から金銭を要求され、10月27日には利用者の個人情報と称するデータが外部に公開された。
11月2日にはGMOインターネットグループの熊谷正寿代表が記者会見で謝罪。グループ内のセキュリティ企業からシステムの問題を指摘されながら、十分な対策につなげられなかったことを認め、同グループのセキュリティ管理体制への懸念が広がっている。
こうした状況のなか、GMOあおぞらネット銀行にも預金の安全性や情報漏えい、補償などについて問い合わせが寄せられている。同行は10月27日にも安全性に関する告知を出し、SNS上で事実と異なる情報や憶測が広がっているとして注意を呼びかけていた。
同行によると、攻撃を受けたGMOインターネットとは別会社で、システムも独立して構築・運用されている。銀行システムには複数の防御層を設け、監視体制も強化しているという。
攻撃を受けたサービスの被害範囲や補償については、GMOインターネット側の窓口に問い合わせるよう求めている。一方、身に覚えのない取引がある利用者には同行への連絡を求め、必要な利用停止や登録情報変更を案内している。
Made with AI
本記事はアフィリエイトプログラムによる収益を得ている場合があります