AIエージェントにどこまで見せていい? セキュアな連携を実現するアクセス権設定


本記事はCDataが提供する「CData Software Blog」に掲載された「AIエージェントからDBのデータを活用!セキュアな連携のための最新ガイド」を再編集したものです。
翻訳者ノート
こんにちは!コンテンツチームの加藤です。
AIエージェントに業務データベースへのアクセス権を渡すのは便利な反面、「どこまで見せていいのか」という不安がつきものです。この記事では、最小権限アクセスやゲートウェイ認証、監査ログといった具体的な設計パターンを整理しているので、セキュリティチームへの説明資料としてもそのまま使えるはずです。
AIモデルは、学習時に得た知識しか持ち合わせていません。自社で今何が起きているかを尋ねても、答えの返ってこないもどかしさ。この限界は、データベースにリアルタイム接続すれば解消できます。ただし、機密データを露出させずに実現する点が課題となります。
AIエージェントの導入を成功させる鍵は、アクセスと制御のバランスにあります。基本的には企業のセキュリティ制御を保ちながら、エージェントに必要なデータを渡すということでしょう。
CData Connect AIはこのバランスを実現し、セキュリティチームが依存する制御を迂回することなく、エージェントにリアルタイムデータへのアクセスを提供します。
本ガイドでは、AIエージェントとは何か、それらを企業データに安全に接続する方法、そして実践的なガバナンスのあり方について解説します。
AIエージェントをデータベースに安全に接続する主要ステップ
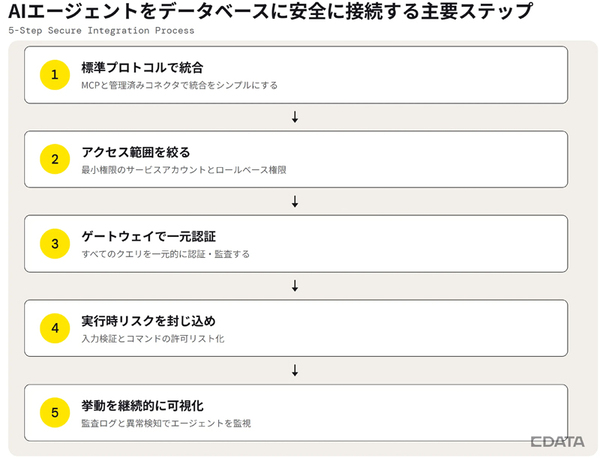
1. MCPなどの標準プロトコルと管理済みコネクタを使い、連携をシンプルに実現
2. 最小権限のサービスアカウントとロールベースの権限で、エージェントのアクセス範囲を絞る
3. ゲートウェイを介してすべてのクエリを一元的に認証・監査
4. 入力検証とコマンドの許可リスト化で、実行時のリスクを封じ込め
5. 監査ログと異常検知を導入し、エージェントの挙動を継続的に可視化
AIエージェントとは?基本概念とビジネス価値
AIエージェントとは、自律的にタスクを実行するソフトウェアです。情報を取得し、ワークフローを実行し、自然言語を通じて企業システムとやり取りします。チャットボットは回答を返すだけですが、AIエージェントはその回答を行動へと変換する存在。エージェントに委ねる自律性の度合いも、確認を挟む段階から完全自動まで幅があります。自社のユースケースに適した自律性のレベルを見極める視点は、自律性のスペクトラムのどこにいても、AIエージェントに必要な条件で整理されています。
業務データに接続されたエージェントは、通常なら複数のツールや手作業を要するタスクを処理できます。誰かがCRMを確認し、ERPから注文状況を取り出し、それらを連携する代わりに、エージェントが1つのステップで顧客概要を作成できます。これが、マルチソースAIエージェントのワークフローの実践的な姿と言えるでしょう。
企業データへのセキュアなアクセスにより、AIエージェントはチームを次のように支援します。
・古い情報ではなく、最新の業務データに基づく回答による精度の向上。
・データ処理の重いタスクを自動化し、手作業の検索をなくすことによる生産性の向上。
・システム全体の最新情報を常に反映した状況把握の維持。
AIエージェント連携に必要なアーキテクチャとは?
AIエージェントを支えるアーキテクチャは、連携用コネクタ、実行層、データ処理基盤という3つの構成要素から成り立ちます。
AIエージェントが必要な理由を理解することは、課題の半分に過ぎません。次の課題は、AIエージェントを効果的に機能させるアーキテクチャを決定することです。
MCPと連携コネクタ
エージェントが使用するツールごとにカスタム連携を構築し始めると、脆弱でリスクが高くなる可能性があります。標準プロトコルと既製のコネクタは、この両方の問題を解決するのに役立ちます。
Model Context Protocol(MCP)は、AIエージェントがツールやコンテキストを要求する方法を標準化する仕組みです。フレームワークや環境、データソースを問わず機能します。ポイントは、MCPをベースに構築された連携コネクタが連携の詳細を自動処理してくれること。認証や認証情報(クレデンシャル)、プロトコル要件も一括管理するため、運用面・セキュリティ面のリスクを抑えながら、エージェントをエンタープライズシステムに迅速に接続できます。実際にClaude CodeとMCPを組み合わせてSalesforceアプリケーションを構築する具体的な手順は、Claude CodeとMCPでSalesforceアプリケーションを構築するで解説しています。
カスタム連携と管理された連携コネクタを比較すると、以下の通りです:
| 機能 | カスタム連携 | マネージド連携コネクタ |
| セットアップ時間 | ツールごとに数週間から数ヶ月かかり、APIリクエストのためのカスタムコーディングが必要です。 | 数分。あらかじめ構築済みで、すぐにデプロイ可能です。 |
| 認証情報の管理 | OAuthフロー、APIキー、トークンの更新を手動で処理。 | トークンの自動更新を伴う一元化された認証。 |
| メンテナンス | 高い。APIの更新やスキーマの変更により、連携が機能しなくなる。 | 低。コネクタプロバイダーがAPIロジックを自動的に維持します。 |
Connect AIをご検討中なら、Salesforce、Slack、Microsoft 365など、数百ものエンタープライズアプリケーションへの事前構築済みコネクタを備えた、フルマネージドのMCPプラットフォームを提供しています。BIやETL、EAI、ノーコードプラットフォームを開発するISVの方には、AIを活用してBI、ETL、EAI、ノーコードプラットフォームの組み込み連携を加速するアプローチも参考になります。
アクション層:実行とオーケストレーション
コネクタが導入されていても、AIエージェントがそれらを活用するには体系的な方法が必要です。そのため、多くのチームではエージェントの計画層(脳)と実行層(体)を分離しています:
・計画層:LangChainやAutoGenなどのフレームワークが、会話履歴、推論、意思決定、およびエージェント間の連携を処理します。これらは、エージェントが何を行うべきか、どのツールやデータソースを使用すべきかを決定します。
・実行層:API呼び出し、再試行、エラー処理、認証、認証情報、および安全なデータアクセスを処理します。ここに事前構築されたコネクタが配置され、エージェントがデータベース、アプリケーション、APIと信頼性高くやり取りできるようにします。
実際には、エージェントのリクエストは計画層から実行層へと流れ、実行層がデータベースやAPIへの呼び出しを行い、結果を返します。その後、エージェントは最新の企業データを用いて推論を継続します。
データ処理:CDC、読み取り専用レプリカ、および埋め込み(エンベディング)
AIエージェントは、読み取るシステムに負荷をかけずに、信頼性が高く最新のデータを使用して動作する必要があります。これを実現する3つの手法について見ていきましょう。
・変更データキャプチャ(CDC):データベースの変更をリアルタイムで検知し、エージェントに古いデータではなく最新のデータを提供する仕組み。
・読み取りレプリカ:負荷の高いエージェントのクエリをデータのコピーへルーティングし、本番システムへの影響を回避する仕組み。
・エンベディング:PDF、メール、チャットログなどの非構造化データのテキストを、意味を捉えた数値に変換し、エージェントによるセマンティック検索を可能にする技術。
以下の段階的なデータ処理フローをお勧めします。
1. 業務データソースからデータを取り込み
2. CDCパイプラインを実行して、データをリアルタイムで更新
3. リードレプリカを使用して、本番環境に影響を与えることなくデータをクエリ
4. レプリケートされたデータに対して埋め込みを生成し、セマンティックRAGワークフローを駆動
AIエージェントを安全に連携するパターンとは?
安全な連携には、最小権限アクセス、ゲートウェイ経由の一元認証、実行時の入力検証という3つのパターンが有効です。
アーキテクチャを固めたら、次に取り組むべきはセキュリティです。AIエージェントにエンタープライズデータベースへの直接アクセスを許可すると、新たな脅威が生まれてしまいます。目指すべきは、エージェントの有用性を損なうことなく、それらの脅威を封じ込めることです。
最小権限アクセスとサービスアカウントのベストプラクティス
最小権限アクセスが基本です。エージェントには必要な最小限の権限のみを付与してください。エージェントの設定に本番環境の認証情報を埋め込むことは絶対に避けてください。
ロールベースの権限を持つ専用のサービスアカウント、JWTのような短命トークン、およびコードとは別に保存された認証情報を使用してください。Connect AIはこれをプラットフォームレベルで処理し、追加の設定なしでデータソースのシステムのRBACを強制します。
エージェントのアクセス管理における主要なベストプラクティスは以下の通りです。
| セキュリティ制御 | 実装のベストプラクティス |
| アカウントのライフサイクル管理 | 孤立したアクセスを防ぐため、サービスアカウントのプロビジョニング、ガバナンス、および廃止を体系的に行います。 |
| クエリのホワイトリスト化 | エージェントを承認済みクエリに限定し、破壊的なコマンドの実行やデータの大量抽出ができないようにします。 |
| シークレットのローテーション | APIキーやデータベースの認証情報を自動的にローテーションし、トークンが漏洩した場合のリスクを最小限に抑えます。 |
ゲートウェイを介したアクセスと一元的な認証
これらの制御は、一貫して適用できる場合にのみ機能します。各エージェントが独自のカスタムパスを通じて接続すると、監査が不可能になります。
ゲートウェイを導入すれば、この問題を解決できます。エージェントとデータベースの間に位置し、すべてのクエリを傍受して認証を行う仕組みです。権限管理、認証情報の保存、ログ記録も、この一点への集約が可能に。すべてのトラフィックをこの単一のポイント経由でルーティングすることで、既存のIDプロバイダー(OAuth、SAML)と接続し、厳格な権限を適用したうえで、すべてのやり取りについて不変の監査証跡を維持できます。
実行時保護:入力検証とコマンドのホワイトリスト化
ゲートウェイを導入しても、プロンプトインジェクション攻撃のような実行時の脅威は依然としてリスクとなります。エージェントの実行中にも運用上のスコープを設ける必要があります。その方法は以下の通りです。
・入力の検証:エージェントがデータを処理する前に、すべての受信データをクレンジング。
・隔離されたコード実行:エージェントの動作をサンドボックス環境に強制し、不正なシステムアクセスを防止。
・許可リスト化されたコマンド:事前承認済みのアクションのみを許可し、システムレベルの削除など危険な操作をブロック。
・連携モニタリング:エージェントの動作をリアルタイムで追跡し、異常や暴走を示す連発的な操作を検知。
・出力実行前レビュー:エージェントが生成したアクション(データ更新など重要操作)は、ルールベースまたは人的承認(Human-in-the-Loop)を経由してから実行。
・マルチエージェント構成でのガードレール:エージェント間でタスクを引き継ぐ際、呼び出し元より高い権限を付与しない設計を徹底。
また、ツールやデータベースが返す結果そのものに悪意ある指示が埋め込まれ、エージェントがそれを正規の指示と誤認して実行してしまう「ストアド・プロンプトインジェクション」にも注意が必要です。ゲートウェイ型の監査ログがあれば、通常とは異なるクエリパターンを検知し、こうした間接的な攻撃の兆候を早期に把握できます。
AIエージェントのガバナンスとコンプライアンスとは?
AIエージェントのガバナンスとは、データ品質管理と監査証跡、コンプライアンスフレームワークへの整合を通じて、エージェントの判断を追跡可能にする仕組みです。
強力なセキュリティ対策は不可欠ですが、それだけでは不十分です。AIエージェントが不整合、不完全、または古いデータで動作している場合、より迅速に、かつより確信を持って誤った結論に達してしまいます。ここで、エンタープライズレベルのガバナンスについてさらに深く掘り下げてみましょう。
データ品質、マスターデータ管理、およびトレーサビリティ
エージェントがCRMとERPに同じ顧客について照会した際に、2つの異なる住所が返されると、ワークフローが中断します。マスターデータ管理(MDM)は、システム横断で重要な業務データを一元化し、エージェントに単一かつ正確なビューを提供することで、これを防ぎます。
また、AIがデータに触れる前に、生データのクレンジングが欠かせません。連携レイヤーでデータ品質ルールを適用すれば、エージェントに届く前の段階での情報の検証・標準化・充実化も可能でしょう。この段階で不完全なレコードや古いレコードを取り除いておくことで、下流のエラーを減らし、AIの「ハルシネーション」を招く大きな要因を排除できます。
とはいえ、すべてのエージェントの判断は追跡可能であるべきです。データソースごとの追跡可能性へのアプローチ方法は以下の通りです:
| データソース | 例となるシステム | トレーサビリティ戦略 |
| 顧客データ | CRM(例:Salesforce) | エンドツーエンドのラインジ追跡。意思決定をタイムスタンプ付きのプロフィール更新と紐付けます。 |
| 業務および財務 | ERP、財務プラットフォーム | 不変の記録を用いた、トランザクションデータへのアクセスに関する厳格なログ記録。 |
| 非構造化コンテンツ | ファイルストレージ、ナレッジベース | エージェントの応答の根拠となったファイルを正確に監査するための、ドキュメントレベルのメタデータタグ付け。 |
エージェントの運用とセキュリティフレームワークの整合
AIを実験的なツールから企業で実用可能な機能へと転換するには、強力なガバナンスが必要です。エージェントの運用をNIST AI RMF、ISO 27001、SOC 2 Type IIなどのフレームワークに整合させることで、明確な統制、説明責任、および監査対応体制の確立に役立ちます。
これは実際には、次の3点を意味します。
・エージェントツールの権限を、企業のデータポリシーと明示的に整合させること
・エージェントパイプラインを通じたデータの流れを、明確に記録すること
・アクセスレベルやロールベースの権限について、定期的な監査を実施すること
可観測性と監査ログ
見えないものは、ガバナンスできません。だからこそインフラには、すべてのエージェントクエリ、ツールの起動、下流システムへの変更をログとして記録する仕組みが求められます。完全な監査証跡があれば、誰がアクションを起こしたのか、どのツールが使われたのか、どのデータにアクセスされたのかが明確に。Connect AIはこの監査証跡をネイティブに提供しているため、チームは監査証跡の構築ではなく分析に集中できます。
これらのログにリアルタイムダッシュボードと自動異常検知機能を重ねることで、セキュリティチームはインシデントに発展する前に、異常なアクセスパターンやトラフィックの急増を検知できるようになります。
可観測性は、次の4つの層で整理すると抜け漏れを防げます:
・トレーシング:エージェントが何を行ったのか、処理の流れを個別に追跡。
・モニタリング・アラート:今まさに何が起きているかをリアルタイムで把握し、異常を即座に通知。
・監査ログ・証跡:いつ、誰が、何を、なぜ実行したのかを不変の記録として保持。
・アクセス制御・キルスイッチ:問題のあるエージェントを即座に停止できる仕組み。Connect AIはこのキルスイッチ機能を標準で備え、異常検知から遮断までを一気通貫で行えます。
セキュアなAIエージェントの導入手順は?
セキュアなAIエージェントの構築は、適切なモデルを選ぶだけでは実現しません。ガバナンスやデータアクセスから監視・制御に至るまで、しっかりとした基盤が必要です。まずは、次の主要な実装手順から始めてみましょう:
1. エージェントが測定可能なビジネス課題を解決できるよう、ユースケースと成功指標を定義。
2. 推論機能と安全なシステムアクセスを実現する、オーケストレーションフレームワークとコネクタ層の選定。
3. ロールベースの権限と最小権限の原則に基づいた、安全なデータアクセス制御の実装。
4. エージェントが正確かつ最新の情報を扱えるよう、信頼性の高いデータパイプラインの構築。
5. アクティビティの追跡、異常の検出、ポリシーの適用を行うランタイムのセキュリティと監視の導入。
6. スケーリングの前に、パフォーマンス、セキュリティ、ビジネスへの影響を検証する、管理されたパイロット運用の実施。
AIエージェントの活用事例は?
ここまで、その「方法」について説明してきました。それでは、セキュアなAIエージェントがすでにどのような分野で成果を上げているのかを見ていきましょう。
| 業界 | エージェントの機能 | ビジネス成果 |
| 製造 | ERPとIoTデータを連携し、設備の監視や物流管理を行う。 | 生産スケジュールを最適化し、予知保全を支援します。 |
| 医療 | 患者の記録、保険情報、病歴をリアルタイムで検証します。 | スケジューリングの競合を解消し、事務処理の再作業を削減します。 |
| 小売 | Eコマース、POS、CRMデータを連携し、顧客の全体像を把握します。 | パーソナライズされたサービスを提供し、需要を予測して在庫切れを防ぎます。 |
最小権限アクセスをConnect AIで実現する
本ガイドで見てきた通り、AIエージェントに業務データベースへの直接アクセスを許可すると、権限逸脱や監査ログの不備といったリスクが生じます。CData Connect AIは、ロールベースの権限とゲートウェイ型の一元認証、完全な監査証跡を標準機能として提供し、既存のIDプロバイダーと連携した安全なデータアクセスを数分で構築できます。
Connect AIの無料トライアルを今すぐ開始し、AIエージェントとエンタープライズデータベースの安全な連携を、チーム全体で体験してください。
本記事はアフィリエイトプログラムによる収益を得ている場合があります