サイボウズとCDataが語るMCPフル活用までの道【後編】
個人の便利さから組織展開へ――ローカルMCPが直面する「ガバナンスとセキュリティの壁」
提供: CData Software Japan


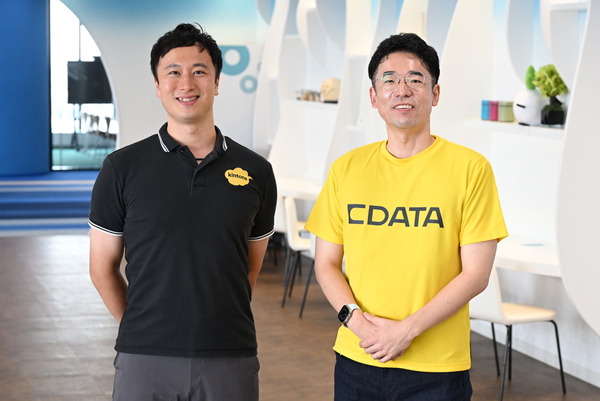
社内の業務改善でkintoneのMCPサーバーを活用するサイボウズの佐藤太嗣氏と、データ連携のスペシャリストであるCData Softwareの杉本和也氏がMCP活用のリアルな最前線を語りあう対談。前半ではMCPの価値とサイボウズでのMCPの利活用について聞いたが、後半の本稿では、「個人の便利」から「組織としてのガバナンスとコスト最適化」へ展開するための鍵となる「CData Connect AI」の価値に迫る。(インタビュアー TECH.ASCII.jp編集長 大谷イビサ 以下、敬称略)
有名企業のキーマンが漏らした「実は社内で私しか使っていません」の本音
大谷:ここまで見てきたサイボウズさんの社内でのMCP実践例は、どれも夢のような効果ですね。これだけ便利なら、「すぐに全社でMCPサーバーを配布して、みんなに使い始めさせよう!」となりそうですが、そう簡単にはいかない。ここに、自分のPCでサーバーを動かす「ローカルMCP」が持つ決定的な限界があるそうですね。
杉本:そうなんです。まさにそこが、個人の便利さから組織の仕組みへステップアップする際の最大の障壁になっています。
CData Software Japanリードエンジニア兼エバンジェリスト 杉本和也氏
以前、kintoneのコミュニティカフェで行われた「MCPサーバーハンズオン」のイベントに参加した際、ある有名企業のキーマンにお会いしました。その方は自社でMCPサーバーを開発して社外発表されているほど熱心なのですが、「実際、社内ではどれくらい使われているんですか?」と聞くと、ポツリと「実は、私1人しか使っていません」とおっしゃったんです。
大谷:こんなに便利なのに、全社展開できず1人にとどまっている。何がそんなに難しいのでしょう。
杉本:理由は大きく分けて「リテラシー」「IT管理者のコントロール」「セキュリティ・ガバナンス」の3つの壁です。それぞれ整理していきましょう。
導入の壁①:非エンジニアが挫折するPC環境でのデバッグとリテラシー
杉本:1つ目は、ITリテラシーと動かなくなった時のデバッグの壁です。ローカルMCP、つまり各自のPC上で動作させるMCPを使う場合、ユーザー一人ひとりが自分のPC上のClaude DesktopなどにMCPサーバーをインストールし、JSONの設定ファイルに接続設定を記述し、疎通テストをする必要があります。非エンジニアのビジネス職の方々にとって、設定ファイルを開いてパスを書くこと自体が、とてつもなく高いハードルです。
さらに、何か挙動がおかしくなったり、バージョンアップで動かなくなったりした時、自力でログを見てデバッグできる人はいません。佐藤さんご自身でもそのような経験があったと聞いていますが……。
佐藤:お恥ずかしながら、まさにその通りです。私も自分のClaude DesktopにいくつかMCPをつないでいたのですが、Claude側のアップデートが原因なのか、ある日突然疎通確認が取れなくなってしまうことがありました。
サイボウズ 営業本部 佐藤太嗣氏
その後、「まあ、今は忙しいから後で原因を調べるか……」と思って放置してしまったこともあります。
AI担当の私でさえデバッグが面倒で諦めてしまうのですから、一般の社員であれば、最初の設定エラーが出た瞬間に「もういいや」と諦めてしまうのは目に見えています。
大谷:なるほど、エンジニアでないとメンテナンスし続けるのが難しいのですね。
導入の壁②:IT管理者の目が届かない「シャドーMCP」の恐怖
杉本:2つ目は、IT管理者の目が届かないシャドーMCP化の恐怖です。
IT管理者の視点に立つと、個人のPCで個別に動いているローカルMCPは、管理者が把握できないセキュリティの無法地帯です。誰が自分のPCにどんなMCPを入れ、どの外部LLMに、顧客情報や未公開の製品データなど会社の機密データを送信しているのか、情シスはまったく把握できませんし、一括で止める制御すらできません。これでは、組織として全社展開にGOサインを出せるはずがないのです。
大谷:管理者がコントロールできないのは致命的ですね。
導入の壁③:悪意あるプロンプトからデータを守れない過剰権限リスク
杉本:3つ目は、過剰権限リスクです。手軽さ優先でローカルMCPを動かそうとすると、IDとパスワードによるBasic認証などをそのまま設定ファイルに書き込みがちです。これにより、AIエージェントはそのユーザーの全権限を丸ごと引き継いで動いてしまいます。
もし悪意ある外部のプロンプトインジェクション、つまりプロンプトを改ざんしてAIを暴走させる攻撃を受けると、AIが勝手に「案件管理アプリの全レコードを削除する」といった破壊行為に及んだり、アクセスすべきでない他部門の機密データを抜き出してしまうリスクがあります。また、開発の現場で汎用的な管理者権限アカウントを1つMCPサーバーに設定し、それを複数のメンバーで使い回す、といった運用のカオスもあちこちで起きています。
佐藤:サイボウズ社内でも、セキュリティガイドラインを作って「基本認証はNG、APIトークンのみ」と徹底したつもりでしたが、やはり考慮漏れやルールの不徹底で、IDとパスワードで接続しようとしてしまったというニアミスは発生しました。やはり、人間のリテラシーやルール徹底に頼るガバナンスには限界があり、システムとして強制的に制御・監査できるハードウェア的なガードレールがないと、全社展開は絶対に不可能だと痛感しました。
本記事はアフィリエイトプログラムによる収益を得ている場合があります