外貨を電子マネーに交換できる「PocketChange」で、パスポート番号を含む個人情報の漏えいが発覚した。運営するポケットチェンジは11月19日、複数のシステムが不正アクセスを受け、利用者情報などが外部に流出したと発表している。
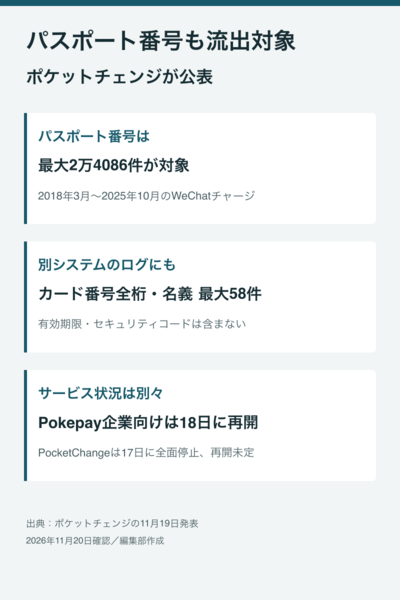
PocketChangeでは、利用者情報が最大3万1462件漏えいした。このうち最大2万4086件は、2018年3月から2025年10月までにWeChatへのチャージで入力されたパスポート番号だった。顔写真などは含まれない。
独自電子マネーの発行サービス「Pokepay(Enterprise)」でも、電話番号などの利用者情報が最大11万6361件漏えいした。加盟店の銀行口座情報なども対象となったほか、既に終了した別サービスの記録から、クレジットカード番号と名義人名が最大58件流出した。有効期限やセキュリティコードは含まれない。
PocketChangeは11月17日から全国の端末でサービスを停止しており、再開時期は未定。Pokepay(Enterprise)はセキュリティ対策を実施し、11月18日までに全面再開している。
Made with AI
本記事はアフィリエイトプログラムによる収益を得ている場合があります