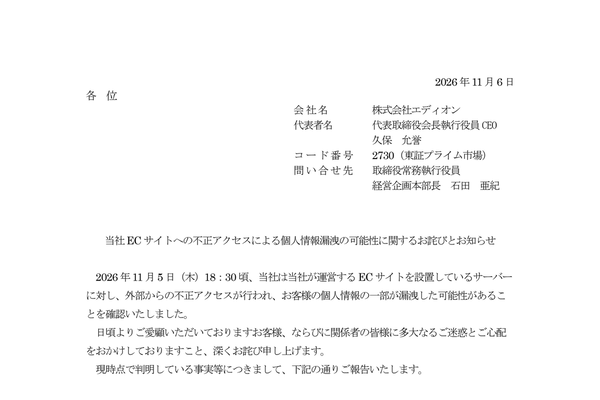
エディオンは11月6日、公式通販サイトのサーバーに不正アクセスがあり、顧客情報や注文情報が漏えいした可能性があると発表した。被害を受けたのは、サイトの稼働や通信を記録するログの保存領域の一部。
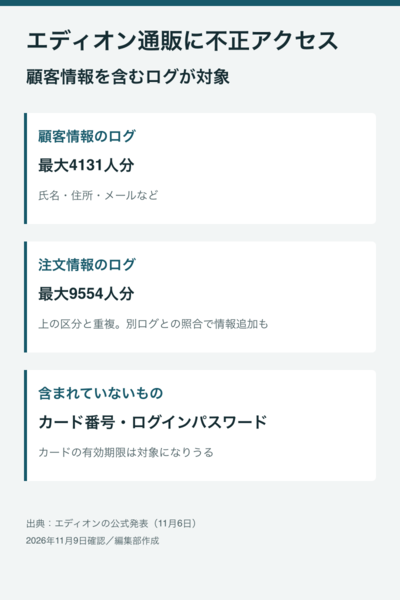
氏名、住所、メールアドレス、電話番号、生年月日などがひも付いたログは最大4131人分。氏名や注文番号、注文金額などを記録した注文ログは最大9554人分だった。注文ログは別のログと照合した場合、一部でカードの有効期限やエディオンのギフトカード番号などと結び付く可能性がある。
両方の区分に当てはまる人がいるため、2区分の対象人数は単純合計の1万3685人を下回る。氏名や顧客番号にひも付かないログもあり、件数は精査中だ。クレジットカード番号とログインパスワードは含まれていない。
Made with AI
本記事はアフィリエイトプログラムによる収益を得ている場合があります