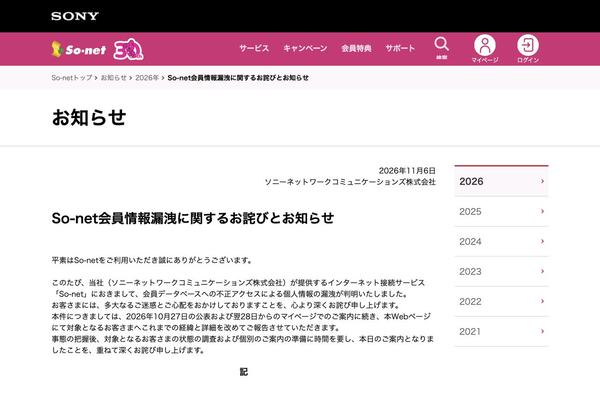
ソニーネットワークコミュニケーションズは11月6日、インターネット接続サービス「So-net」の会員データベースへの不正アクセスによる個人情報漏えいについて、対象者向けに改めて案内した。同社は10月27日に情報漏えいを公表している。
【訂正】記事初出時、ソニーネットワークコミュニケーションズが11月6日に個人情報の漏えいを発表したと記載していましたが、同社は10月27日に公表済みで、11月6日の発表は対象者への改めての案内でした。記事を訂正してお詫びいたします。(2026年11月6日16時35分)
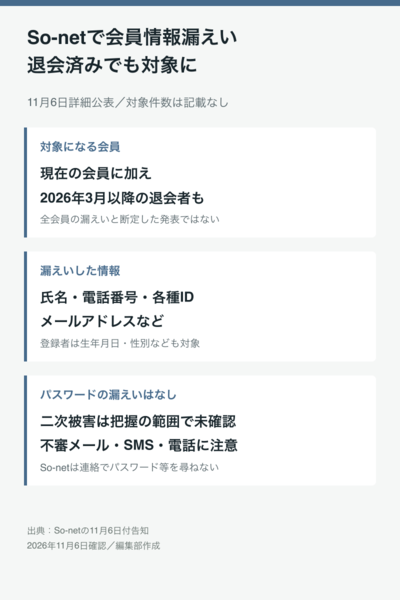
漏えいした情報は氏名、電話番号、ユーザーID、接続用ID、So-netの基本メールアドレスなど。生年月日、性別、連絡先メールアドレスは、登録していた利用者が対象だ。長期間使っておらず基本メールアドレスの利用が終了した会員についても、終了時点のアドレスが漏えいしたという。
不正アクセスは10月19日に発生し、同社は23日に確認した。対象サーバーを停止して攻撃元との通信を遮断し、24日の調査で情報の漏えいと項目・件数を把握したという。
同社が把握している範囲では、情報の不正利用や二次被害は確認されていない。ただし、So-netや利用者本人のメールアドレスをかたる不審な連絡への警戒を呼びかけている。
Made with AI
本記事はアフィリエイトプログラムによる収益を得ている場合があります