

ヤクルト本社のニュースリリース
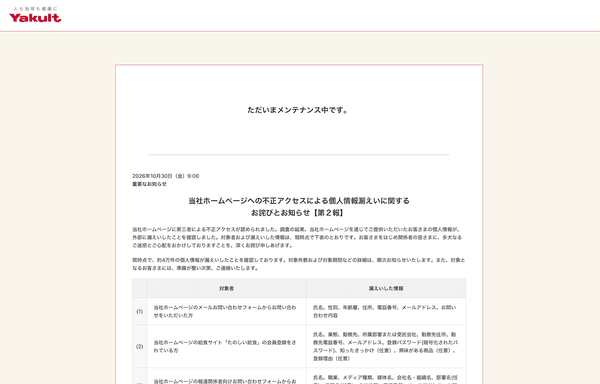
ヤクルト本社のホームページが不正アクセスを受けた問題で、同社は10月30日、第2報として被害状況を公表した。同日現在、およそ4万件の個人情報の漏えいが確認されている。
対象者と漏えいした情報は、それぞれ以下のとおり。
●対象者および漏えいした情報(2026年10月30日時点)
A.メールお問い合わせフォームの利用者
・氏名
・性別
・年齢層
・住所
・電話番号
・メールアドレス
・問い合わせ内容
B.「たのしい給食」会員
・氏名
・業態
・勤務先
・所属部署または受託会社
・勤務先住所
・勤務先電話番号
・メールアドレス
・暗号化された登録パスワード
・知ったきっかけ(任意)
・興味がある商品(任意)
・登録理由(任意)
C.報道関係者向けお問い合わせフォームの利用者
・氏名
・職業
・メディア種類
・媒体名
・会社名/組織名
・部署名(任意)
・役職名(任意)
・会社住所
・電話番号
・メールアドレス
・問い合わせ内容
D.お問い合わせフォームからの問い合わせに対応したヤクルト本社社員
・氏名
同社によると、被害を受けたサイトでは、クレジットカードおよび銀行口座情報は保管していないという。
当該サイトは不正アクセスを確認した10月26日以降、被害拡大防止のためサービスを停止。詳細な調査が進められている。
本記事はアフィリエイトプログラムによる収益を得ている場合があります