

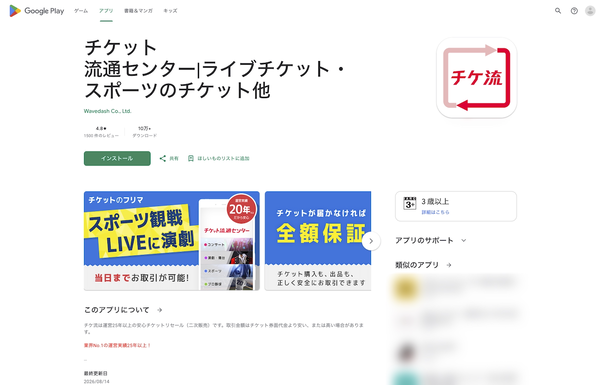
Japan Vulnerability Notes(JVN)は10月6日、チケット売買アプリ「チケット流通センター」(チケ流)のAndroid版に関する脆弱性情報を公開した。内容は「ハードコードされた認証情報の使用」と「Custom URL Schemeハンドラーにおけるアクセス制限不備」の2件だ。
想定される影響と修正済みバージョンは、それぞれ以下のとおり。
●想定される影響
・外部サービスと連携するためのAPIキーが窃取される(CVE-2026-92861)
・悪意あるアプリからintentを受け取ると、当該製品を経由して任意のウェブサイトにアクセスさせられる(CVE-2026-92862)
●脆弱性を修正したバージョン
・ 4.2.0以降
JVNによると、脆弱性の影響を受けるバージョンのアプリは、次回起動時に即時アップデートを強制されるという。
本記事はアフィリエイトプログラムによる収益を得ている場合があります