

Coveware by Veeamの専門家が明かす、統計データだけでは見えない脅威とAI悪用の実態
「身代金を払えば復元できる」は過去の幻想――約束を守らない攻撃者と変容するランサムエコシステム
2026年09月24日 11時30分更新


ランサムウェア攻撃における身代金の支払率が、過去最低を更新した――。そう聞くと、防御側のランサムウェア対策がようやく実を結び始めたように思える。だが、話はそう単純ではない。支払う企業の割合は減っても、1件あたりの平均支払額は過去最高を記録しているのだ。さらに、攻撃件数そのものも増加を続けており、脅迫手口もAIを悪用することで進化しつつあるという。
今年7月、Veeamがオーストラリアで開催したイベント「VeeamON」で、ランサムウェア専門のインシデント対応サービスを提供するCoveware by Veeamのジェームズ・フィンレイ氏に、数字だけでは見えてこない、ランサムウェアを取り巻く“いま”の状況を聞いた。
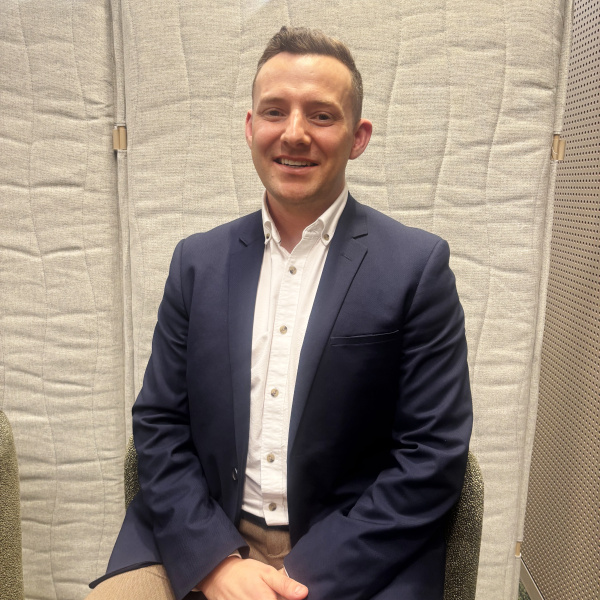
Coveware by Veeam APJ インシデントレスポンス担当リードディレクターのジェームズ・フィンレイ(James Finlay)氏
身代金の「支払率低下」と「支払額増加」が同時に起きている理由
――最近のランサムウェア攻撃にはどんなトレンドが見られますか。
フィンレイ氏:今回のVeeamON開催に合わせて、Covewareから最新四半期レポート(2026年第2四半期版)を公開した。これは、Covewareにインシデント対応を依頼した顧客企業を調査対象としてまとめたレポートで、われわれは8年近くにわたって、四半期ごとに公開してきた。中でも「身代金の支払い動向」を追跡できる点で、貴重な資料になっている。
今回のレポートで最も注目すべきは、身代金の「平均支払額」と「支払率」が正反対の動きを見せている点だ。
平均支払額は、前四半期比で176%増(約2.7倍)の188万612ドルとなり、過去最高水準に達している。その一方で、支払額の中央値は同50%減の15万ドルにとどまった。平均値と中央値のこうした乖離は、ごく一部の被害企業が、突出して高額な身代金を支払ったことを意味する。
具体的には、Silent Ransom(別名Luna Moth)という攻撃グループが、大手法律事務所への標的型攻撃を実行し、それが平均支払額を大きく押し上げている。Silent Ransomは、盗み出した機密性の高い法的記録を公開すると法律事務所を脅し、高額な支払いを引き出している。
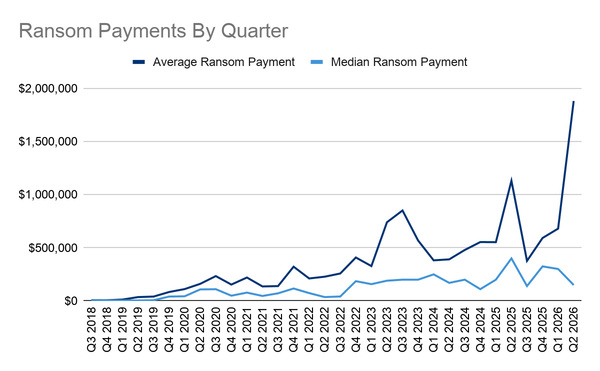
Covewareの四半期レポートより、身代金支払額の推移。平均額(濃い青)と中央値(水色)に大きな乖離が見られる
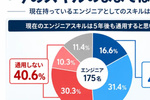
その一方で、身代金を支払った被害企業の割合(支払率)は平均19%と、過去最低を更新している。これは、バックアップからの復旧力やセキュリティ投資が功を奏している証拠であり、社会にとってポジティブなことだ。特に、データ窃取だけが行われた事件では、支払率はわずか15%まで落ち込んでいる。
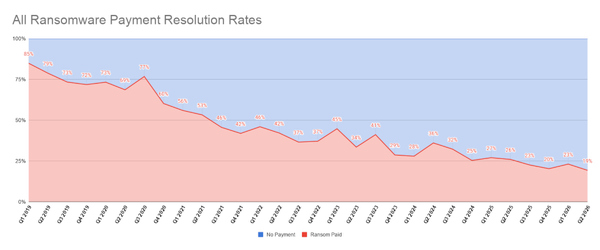
ランサムウェア被害に遭った企業における、身代金の支払率。現在では20%を割り込んでいる
――身代金を支払う企業はより少数派になったが、1件あたりの支払額は増加しているという相反する動きは、何を示唆しているのでしょうか。
フィンレイ氏:身代金を支払う被害者が減っただけでは、手放しで喜べないということだ。1件あたりの支払額が跳ね上がれば、犯罪エコシステムに流れ込む金額の総量は減らず、むしろ増えている可能性すらある。
支払額増加の背景にあるのは、被害者が資金力のある大企業に偏っているという構図だ。被害企業の規模の中央値を見ると、大規模な企業へと一気に移行していることが分かる。
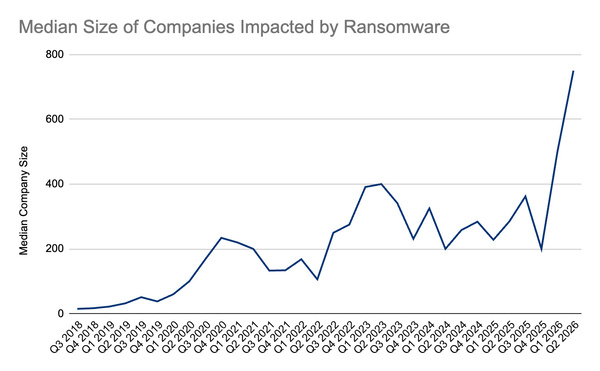
ランサムウェア被害に遭った企業の規模(中央値)
――「ランサムウェア攻撃への備えとして、バックアップが有効である」と言われてきましたが、そこも変化しているのでしょうか。
フィンレイ氏:攻撃の手口がデータの暗号化だけならば、バックアップから復旧することができる。しかし、攻撃者たちは防御側のそうした動きにも気付いており、現在は機密データの窃取(情報漏洩)を通じた脅迫も同時に行うようになった。いわゆる「二重恐喝」だ。
このことが、身代金を支払わざるを得ない企業を生み続けている。今回の調査では97%、つまり、ほとんどすべての事案でデータ窃取が発生していた。
――身代金を支払うことで、被害を受けた企業はデータを暗号化から復旧したり、機密情報の公開を食い止めたりすることができるのでしょうか。
フィンレイ氏:もちろん、身代金を支払って望む結果を得られるケースもある。だが、ランサムウェアを取り巻くエコシステム、つまり犯罪者の世界はそう単純ではない。
たとえば、身代金を支払ったにもかかわらず、別のリークサイトに情報が漏洩したケースや、さらなる身代金を要求する「再恐喝」に発展したケースもある。再恐喝の極端な例では、8度にわたって身代金を支払わされた被害者もいる。
また、攻撃者が「情報をリークしない」と約束しても、結局メディアに漏れてしまうこともある。身代金の交渉記録そのものが、攻撃者側からリークされたケースもある。
攻撃者どうしのいさかいも起きる。マーケティングインテリジェンス企業のKlueでは、“Icarus”を名乗る攻撃者からランサムウェア攻撃を受け、顧客情報の公開を食い止めるために身代金を支払ったと言われている。しかしその後、さらに別の攻撃者がIcarusから情報を盗みだし、Klueを恐喝し始める事態に発展した。
被害を受けた企業は、調査データなどを基に「身代金を支払えば、○○%の確率で復旧できる」などと考えがちだが、現実に起きる出来事はケースバイケースだ。数字だけでなく、具体的な事例からももっと学ぶ必要があるだろう。
本記事はアフィリエイトプログラムによる収益を得ている場合があります