

古いアクセス権限への対応、生成AIでのクエリ生成などセキュリティ新機能も紹介
1年間で悪質なトラフィックを“240億回”拒絶、AWSが最優先する内部でのセキュリティ対策
2024年07月11日 12時50分更新


アマゾン ウェブ サービス ジャパンは、2024年7月9日、年次クラウドセキュリティイベント「AWS re:Inforce 2024(re:Inforce)」に関する振り返りの説明会を実施。re:Inforceは、AWSが“最優先事項”として挙げるセキュリティに特化したカンファレンスであり、6月10日から12日にかけて米ペンシルベニアで開催された。
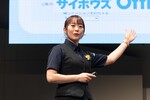
説明会では、アマゾン ウェブ サービス ジャパンの執行役員 パブリックセクター技術統括本部長である瀧澤与一氏より、基調講演で紹介されたAWS自身のセキュリティの取り組みや、セキュリティ関連のサービスアップデートについて披露された。
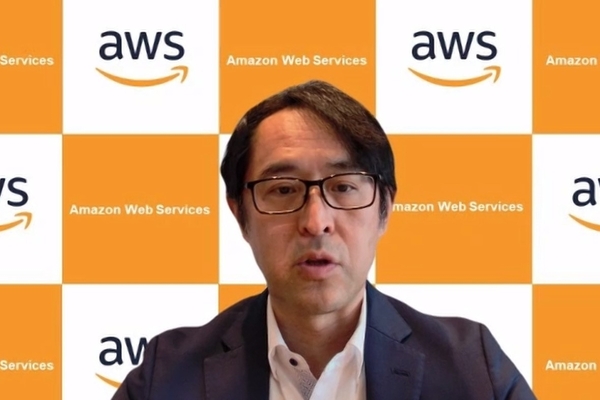
アマゾン ウェブ サービス ジャパン 執行役員 パブリックセクター技術統括本部長 瀧澤与一氏
大事なのは「セキュリティの文化」、セキュリティ最優先のAWS自身の取り組み
re:Inforceの基調講演では、AWSの最高情報セキュリティ責任者であるクリス・ベッツ(Chris Betz)氏が登壇。
基調講演を通して強調されたのが「Culture of Security(セキュリティの文化)」だ。セキュリティは技術に着目されがちだが、企業もしくは組織全体でセキュリティを優先していく“カルチャー”こそが大事だという考え方になる。
別に「Security Culture」という用語もあるが、こちらはセキュリティチームが主導するもので、Culture of Securityでは、企業全体、経営陣が主導して取り組むものだ。
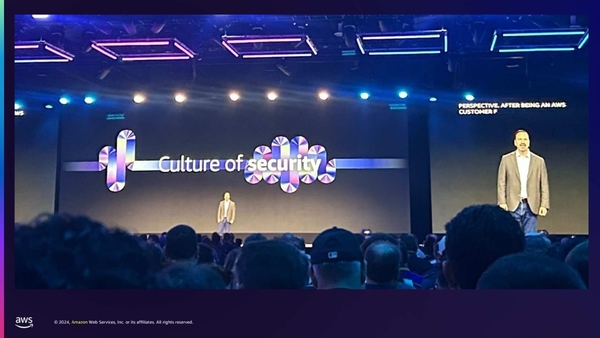
AWS 最高情報セキュリティ責任者 クリス・ベッツ(Chris Betz)氏
AWSでは、Culture of Securityを推進するために、CEOを含むリーダーシップチームが、毎週金曜日に集まって、セキュリティの議論を交わしている。サービスに影響を与える脅威について、ユーザーの安全を確保する方法について、経営陣が責任を持って対応しているという。
また、セキュリティを確保するために、「Security Guardian Program」という仕組みを運用している。セキュリティの知見を持つボランティアメンバーが、最新情報を共有し合い、重要事項は経営陣にエスカレーションする。
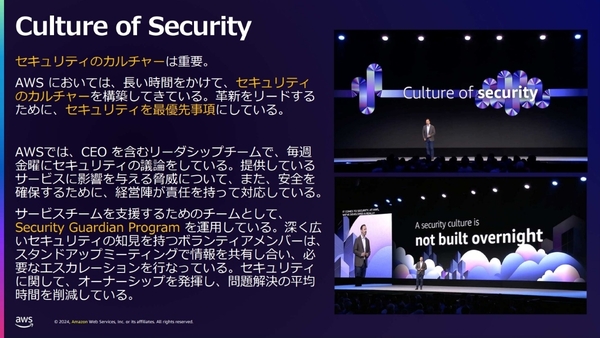
Culture of Securityを推進するための取り組み
データセンターやアーキテクチャーなども、「Secure by Design」の考え方で、セキュリティ確保を前提に設計されている。例えば、独自開発のプロセッサーである「AWS Graviton4」では、専用ハードウェアで暗号化処理をするなど、チップレベルでセキュリティ要件に応える。また、コストパフォーマンスとセキュリティを両立して、そのトレードオフをユーザーに負担させることはない。
セキュリティ戦略の観点では、明示されていない「不変条件」を考慮して、コードにセキュリティの違反がないことを保証するメカニズムを構築している。頻繁にテストを実施して、脆弱性を予測しながら、「自動推論」の手法を用いて振る舞い検知をする。「AWSのサービスにも利用されているSecurity Ratchetという仕組みで、車のチェンジレバーのように切り替えながら、自動化を回すメカニズムを築いている」と瀧澤氏。
⾃動推論については、ロールや属性ベースのアクセス制御をサポートするオープンソースのSDKである「Cedar」を2023年に発表。Amazon S3などでも利用できる「ACL(アクセスコントロールリスト)」は、ネットワークを制御できる仕組みで、実際にIPv6のアクセスを1日あたり800万回検証して、パフォーマンス評価を1秒以内に実施している。
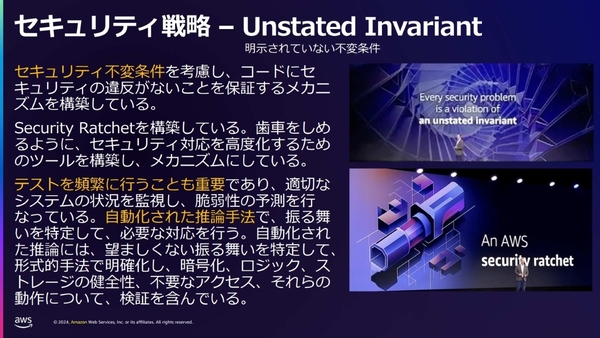
明示されていない不変条件
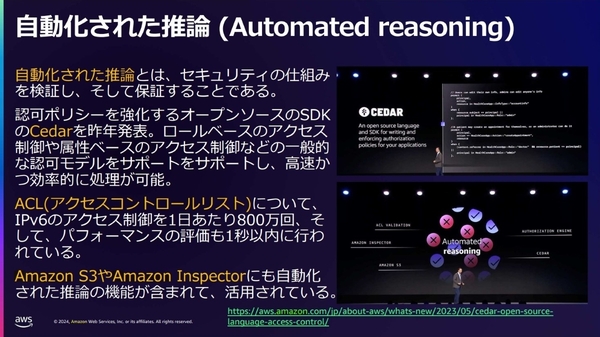
⾃動化された推論
もちろんAWSのサービスは、様々なセキュリティ規格やコンプライアンスにも準拠しており、その対応数は143。「AWSを利用するということは、ワールドワイドのセキュリティチームの取り組みを、自社に取り組むということ」と瀧澤氏は強調する。
加えて、同イベントで初めて語られたのは、AWSのネットワークやサービスのログをスキャンして、同社の巨大なインフラを内部で守る「Sonaris」というシステムだ。悪意のあるトラフィックを解析して、推奨のレスポンスをつくり、それを自動適用していく。
過去1年間で、Amazon S3のユーザーのバケットに対する悪意のあるトラフィックを240億回拒絶し、Amazon EC2上のユーザーの脆弱なサービスを2.6兆回調査しているというスケール感だ。同システムには、様々な自動化の機能が含まれており、例えば、逸脱したIAM(Identity and Access Management)ロールやキーの利用を知らせてくれたりする。
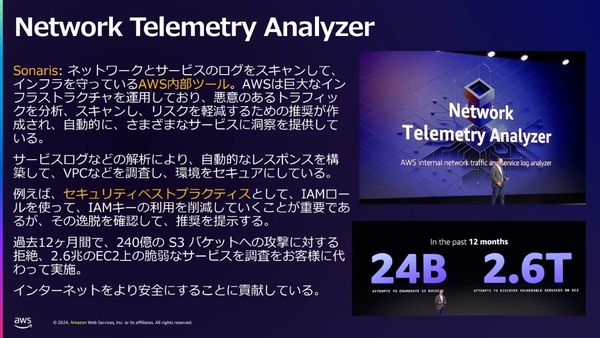
AWSの巨大インフラを守るSonaris
瀧澤氏は、「AWSを利用して様々なサービスが提供されており、ある意味では、より安全なインターネットの実現に貢献できているのではないか」と説明した。
本記事はアフィリエイトプログラムによる収益を得ている場合があります