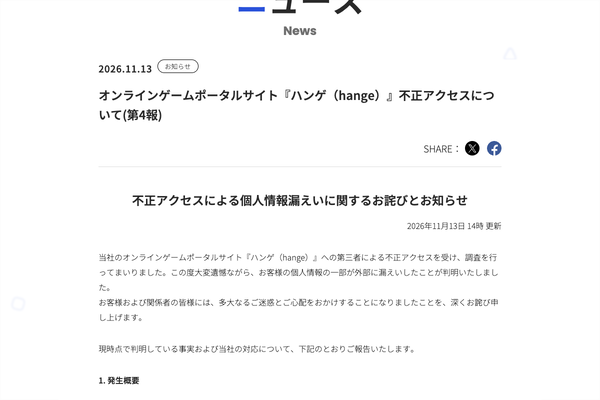
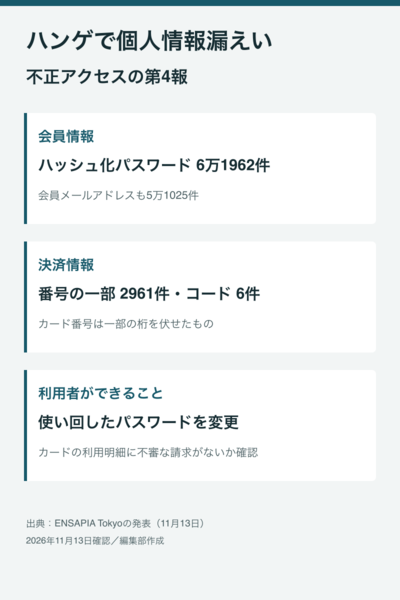
ENSAPIA Tokyoは11月13日、オンラインゲームポータル「ハンゲ」への不正アクセスに関する第4報を公表し、利用者の個人情報の漏えいを確認したと発表した。ハッシュ化されたパスワード6万1962件や、会員のメールアドレス5万1025件などが含まれる。
会員の生年月日は2万8251件、氏名・住所・郵便番号・電話番号は2994件だった。外部サービスIDとして使われるメールアドレスも3万6545件漏えいした。決済時の情報では、一部の桁を伏せたクレジットカード番号2961件、セキュリティコード6件、電話番号97件、カード名義2件の漏えいが確認された。
同社は11月3日に不正アクセスの可能性を検知し、同日中に通信経路を遮断した。対象の利用者にはメールで順次連絡している。侵入経路などの詳細は調査中で、サービスの再開には時間がかかる見込みだという。
Made with AI
本記事はアフィリエイトプログラムによる収益を得ている場合があります