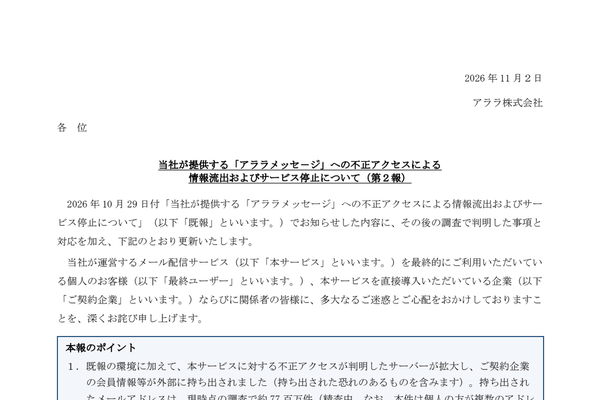
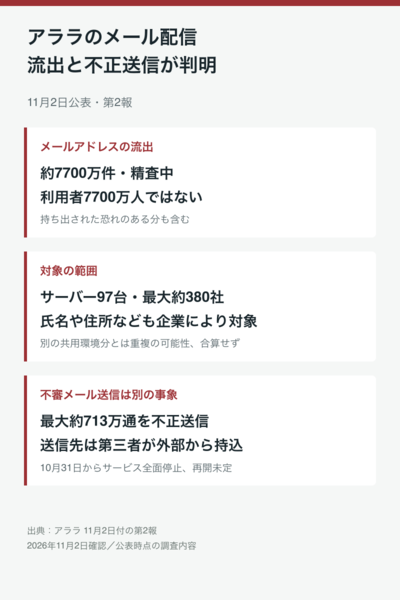
アララは11月2日、メール配信サービス「アララメッセージ」への不正アクセスについて、約7700万件のメールアドレスが外部に持ち出されたと発表した。持ち出されたおそれがある分を含む、精査中の件数。10月31日にはサービスの提供をすべて停止し、再開時期は未定としている。
アララメッセージは、企業が顧客などにメールを配信するためのサービス。第三者はサービスのサーバーを経由して多数のサーバーに侵入し、データベースの内容を持ち出した。対象は契約企業が使うサーバー97台で、企業数は最大約380社と推計している。
流出した情報にはメールアドレスに加え、契約企業が登録した氏名、性別、生年月日、電話番号、会員番号、住所などが含まれる。項目は企業ごとに異なる。同社のサービスでは、クレジットカード番号は保有していない。
10月29日の第一報で公表した共用環境の被害も拡大した。対象は61社、メールアドレスは重複を除いて338万6187件に修正し、うち5社では氏名や会社名などを含む顧客データ最大41万1827件の持ち出しも判明した。
サービスは不審メールの送信にも悪用された。10月28~30日、2つの環境からクレジットカード会社を装うメールが最大約713万通送られた。送信先は第三者が外部から持ち込んだアドレスで、送信元は「news@arara.com」、件名は「利用内容確認のご依頼」「ご利用明細確認のご依頼」などだった。
アララは、不正に使われた認証情報の無効化や通信の遮断を実施。原因はWebサーバーの脆弱性に加え、システム環境の問題も関係しているとして調査を続けている。
Made with AI
本記事はアフィリエイトプログラムによる収益を得ている場合があります