サイボウズとCDataが語るMCPフル活用までの道【後編】
個人の便利さから組織展開へ――ローカルMCPが直面する「ガバナンスとセキュリティの壁」
提供: CData Software Japan


個人のローカル運用から、クラウドでの「一元管理(リモートMCP)」へ
大谷:つまり、「個人のPCで個別にMCPサーバーを動かす」というアーキテクチャそのものが、全社展開のボトルネックになっているわけですね。そこで満を持して登場するのが、CDataさんの「CData Connect AI」です。これらの課題をCData Connect AIはどのように解決するのでしょうか。
杉本:CData Connect AIのアプローチは極めて明確です。私たちは、ローカルでの個別運用をやめ、クラウド上で一元的にデータアクセスを中継・制御する「マネージドなリモートMCP」、つまりクラウド・SaaSベースのMCPを提供します。
AIエージェントと、kintoneなどのデータソースの間に、CData Connect AIという強固な「データアクセスレイヤー」を1枚挟み込むのです。これによって、ガバナンス、セキュリティ、リテラシー、そしてコストの課題が、仕組みとして一度に手を打てるようになります。
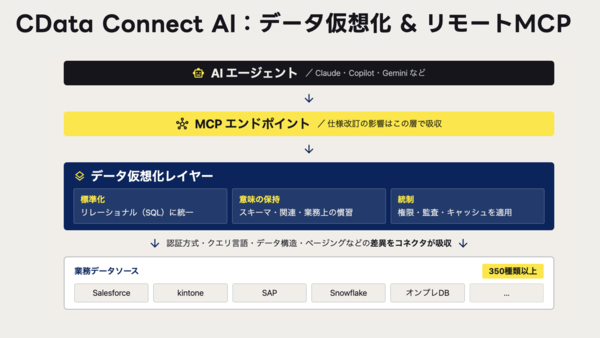
CData Connect AIのアーキテクチャ
解決策①:情シスが完全にコントロールできるOAuth接続と権限の自動引き継ぎ
大谷:構成図を見ると非常にすっきりしていますね。具体的にはどのようなメリットがありますか?
杉本:まず、ユーザーのPCに個別のインストールやJSON設定は一切不要になります。IT管理者がCData Connect AI上でkintoneやGaroon、基幹システムとして使っているRDB、SQL ServerやOracleといった各種データソースへのコネクションを一度設定すれば、それを全社に向けて安全なリモートMCPサービスとして配信できます。ユーザーは設定の手間なく、すぐに安全な連携環境を使えます。
さらに、アクセス権限はOAuthなどのプロトコルを用い、現在アクセスしている「ユーザー本人」のkintone権限を厳密に引き継ぎます。共通アカウントの使い回しではなく、「佐藤さんがアクセスしたなら、佐藤さんがkintone上で閲覧を許可されている範囲」しか、AIエージェントもアクセスできません。
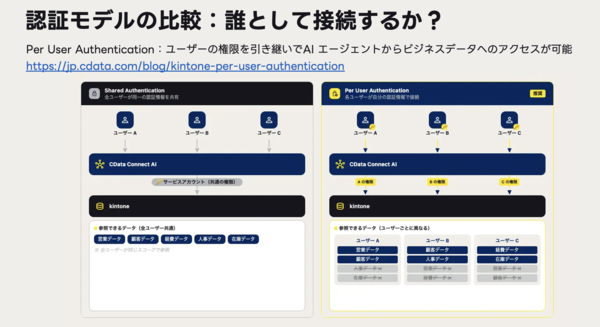
CData Connect AIによるセキュアなアクセス権限の管理
MicrosoftのEntra IDなどと連携したSSO・SCIM(System for Cross-domain Identity Management)の仕組みも提供しているため組織の異動や退職が発生し、IdP(IDプロバイダ)側でユーザーの権限が削除されれば、CData Connect AI経由のアクセスもリアルタイムで自動的に無効化されます。APIトークンの放置による管理漏れリスク(シャドーコネクション)を仕組みとして断ち切ることができます
解決策②:個人情報や機密データをAIから隠すデータマスキング機能
大谷:セキュリティ制御も管理者側で一元化できるのですね。
杉本:はい。それに加えて、個人情報や機密アプリをAIに触らせたくないという要望も、CData Connect AIのデータマスキングやフィルタリング機能で解決できます。
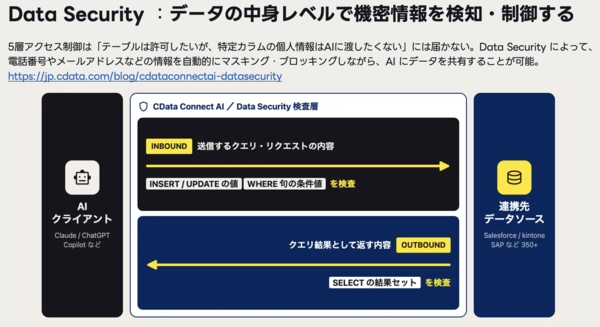
データの中身をチェックし、機密情報を検知・制御できる
たとえばkintoneの「顧客管理アプリ」をAIに連携させる際、画面上の簡単な設定だけで、特定のカラムにデータマスキング(難読化)をかけたり、フィルターを適用して一部のレコードしかAIに見せないように制限したりできます。これにより、安全にデータを制限しながら、AIに業務を任せることができます。
解決策③:社内監査の説明責任確保に貢献する「鉄壁の監査ログ」
大谷:万が一のトラブルが発生したときの原因究明も重要ですが、そのあたりはいかがでしょうか。
杉本:ガバナンスにおいて追跡可能性、つまりトレーサビリティは生命線です。kintone側にも標準の監査ログは残りますが、既存のAPI経由だと「佐藤さんの認証でアクセスがあった」ということしかわからず、それが佐藤さんが手動でクリックしたのか、AIエージェントが自動でデータを抜き出したのか区別がつきません。
その点、CData Connect AIを中間に挟んでおけば、「いつ、誰が、どのAIエージェントを介して、どのデータのどのテーブルやフィールドにアクセスし、何を実行したか」という中継ログが完全に保存されます。これで、社内監査で求められる説明責任の確保に大きく貢献できます。
佐藤:この「どのエージェントを介して」という監査ログと、OAuthによるユーザー権限の完全な引き継ぎは、情シスにとって「これこそが欲しかった」という決定打ですね。これがあるだけで、社内の稟議を通す難易度が劇的に下がります。
解決策④:トークンコストを1/100に圧縮しハルシネーションを防ぐ「データ仮想化技術」
大谷:セキュリティ面だけでも導入価値を感じますが、もう1つ、お二人から事前に聞いて驚いた技術的な強みがあります。それが「データ仮想化技術による、トークンコストの爆発的な削減と、ハルシネーションの防止」です。これは具体的にどういう課題を解決するのでしょうか?
杉本:実はこれ、kintoneをはじめとするほぼすべてのクラウドサービスのAPIに共通する、きわめて深刻な課題なんです。
たとえば、AIに対して「kintoneの案件管理アプリから、先月の売上合計を集計して」と依頼したとします。通常のkintone MCPサーバー(REST API)の場合、kintoneのAPI自体に、SQL・データベースのようなSUMやGROUP BYといった高度な集計命令が用意されていません。そのため、通常のMCPサーバーは、kintoneから数千件、数万件に及ぶすべての生レコードを、何度も通信を繰り返しながらすべてダウンロードして取得し、その膨大な生データを丸ごとLLMのコンテキストに放り込みます。そして、LLM側で無理やり集計させようとするのです。
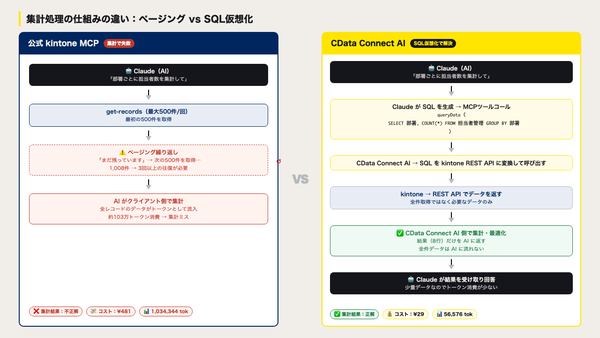
kintoneの公式MCPサーバーとCData Connect AIとのフローの仕組みの違い
大谷:レコードが1万件あったら、1万件のデータを全部LLMに送りつけるわけですか。それは恐ろしいですね。特に何が問題になるのでしょう。
杉本:1つ目はコストです。たった1回「売上を集計して」と聞いただけで、数万、数百万トークンを消費し、1回のAPI実行だけで数千円のコストがかかってしまうような事態が簡単に起きます。
もう1つはハルシネーションの発生です。LLMの入力上限を超えてしまい、データが途中で切り捨てられたり、膨大な数値の羅列をLLMが処理しきれずに集計ミスを起こしたりします。ビジネスにおける数値の誤りは、致命傷になりますからね。
大谷:それをCData Connect AIはどう解決するのですか?
杉本:私たちは長年、データコネクターのエンジニアリングを極めてきました。CData Connect AIは、kintoneのAPIをまるでSQLデータベースであるかのように仮想化して扱う技術を持っています。AIが集計を指示すると、CData Connect AIはそれを解釈し、kintoneに対して最適なデータ取得を行ない、CDataのサーバーサイド(内部エンジン)で超高速に集計処理を実行します。そして、集計された「結果のわずか数行のデータ」だけをLLMに渡す。これが私たちが「データ仮想化技術」と呼んでいる仕組みです。
佐藤:実際の検証結果を見たとき、本当に衝撃を受けました。CData Connect AIを間に挟むだけで、LLMに渡るトークンコストは、条件によっては1/100以下にまで激減します。しかも、AIにはすでに正確に集計された結果だけが渡るため、データの欠落やハルシネーションを構造的に防ぐことができます。安全性だけでなく、圧倒的なランニングコスト削減とデータの正確性を両立できるのです(関連記事:kintone公式のMCPサーバーとCData Connect AIを徹底比較 コスト、正確性、使える場面まで)。
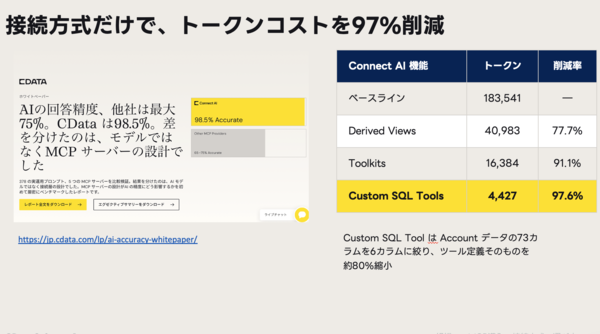
接続方法が違うだけで、トークンコストが大きく異なってしまう
大谷:セキュリティを担保しつつ、コストを極限まで抑え、かつデータの信頼性を担保する。これこそが、エンタープライズ企業がデータアクセスレイヤーを導入すべき最大の技術的な本質ですね。
本記事はアフィリエイトプログラムによる収益を得ている場合があります