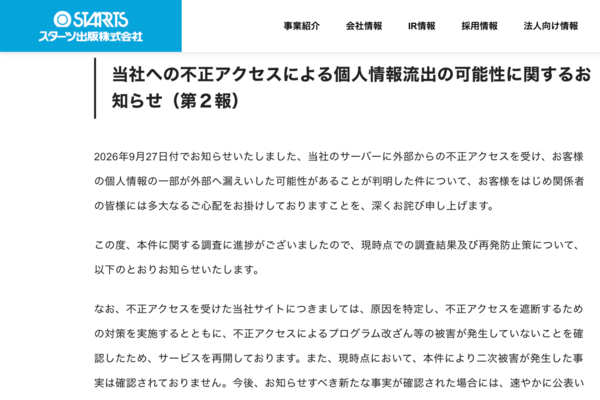
「OZmall」の不正アクセス問題で、個人情報が閲覧された可能性のある対象が最大44万2779人に上ることがわかった。スターツ出版が10月1日、同社サーバーへの不正アクセスに関する第2報を通じて伝えた。対象となるのはOZmallの会員と一部の退会者で、メールアドレスのほか、一部では氏名と住所の都道府県までが閲覧された可能性がある。
不正アクセスは9月26日、海外から大量のアクセスが発生していることを同社のシステム部門が検知して発覚した。該当ページを一時停止して対策を実施し、その後の調査で個人情報が閲覧された可能性を確認した。9月28日には個人情報保護委員会へ報告した。
第1報では対象を「最大44万7610名分」としていたが、調査の進展により最大44万2779人へと修正。また、取引履歴の管理のため一定期間保存していた一部退会者の情報も対象に含まれることが明らかになった。
電話番号や番地を含む詳細な住所については閲覧された形跡を確認しておらず、クレジットカード情報は外部の決済システムを利用しているため漏えいの可能性はないとしている。現時点で二次被害も確認されていない。
同社は原因となった脆弱性への対策を実施し、サービスを再開した。対象となる可能性のある利用者には順次メールで連絡するとともに、同社や実在する企業などを装った不審なメールのリンクや添付ファイルを開かないよう注意を呼びかけている。
本記事はアフィリエイトプログラムによる収益を得ている場合があります