タイムズモビリティのニュースリリース
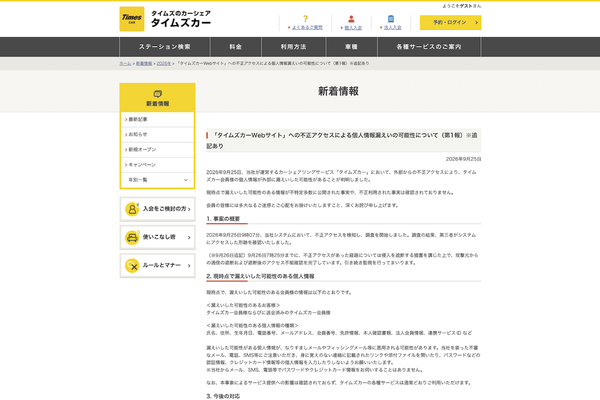
タイムズモビリティは9月25日、同社のカーシェアリングサービス「タイムズカー」が不正アクセスを受け、会員情報が外部に流出した可能性があることを公表した。
対象はタイムズカーの会員および同サービスの退会済み会員で、流出が疑われる情報は氏名、住所、生年月日など多岐に渡る。
●対象ユーザーと流出の可能性がある会員情報(概要/2026年9月25日現在)
■対象ユーザー
・タイムズカー会員
・退会済みのタイムズカー会員
■流出の可能性がある会員情報
・氏名
・住所
・生年月日
・電話番号
・メールアドレス
・会員番号
・免許情報
・本人確認書類
・法人会員情報
・連携サービスID
など
原因および影響範囲の詳細については調査中。同社は新たに案内すべき内容が判明した際は、速やかに公表するとしている。
本記事はアフィリエイトプログラムによる収益を得ている場合があります